
El WiFi publico mantiene OnlyFans cifrado: vigila el hotspot y la cuenta
Antes de abrir plataformas de suscripción fuera de casa, ordena los riesgos: la autenticidad del hotspot va antes que la cuenta, y que te vean la pantalla queda al final.Mucha gente conectada al WiFi público de un café o hotel teme sobre todo que alguien mire su pantalla, pero el contenido de las plataformas de suscripción viaja cifrado de punta a punta — lo que de verdad merece defensas es el propio hotspot y la cuenta donde iniciaste sesión.
El orden de riesgos en el WiFi público no es el que dice la intuición
La página de consejos al consumidor de la FTC lo dice literal: "connecting through a public Wi-Fi network is usually safe" — el juicio se apoya en lo extendido del cifrado, no en que las redes públicas se volvieron confiables.El consejo publicado por la Federal Trade Commission (FTC) es directo: los sitios principales como las plataformas de suscripción corren en HTTPS de extremo a extremo, el contenido viaja como texto cifrado, y un desconocido en la misma mesa no puede abrirlo. La vieja impresión de que «WiFi público es andar expuesto» fue reescrita por HTTPS.
Pero el cifrado solo reescribe la línea del contenido. Quién montó el hotspot al que te conectaste, si tu sesión vale para que la ataquen, si se recogen dominios y huellas de tráfico — el cifrado no se encarga de nada de eso. Los riesgos se ordenan de mayor a menor: el phishing con hotspot falso primero, cuenta y sesión segundo, el contenido en pantalla al final. Defiéndete en ese orden y el esfuerzo cae donde toca.
El cifrado protege el contenido, no el hotspot ni el inicio de sesión
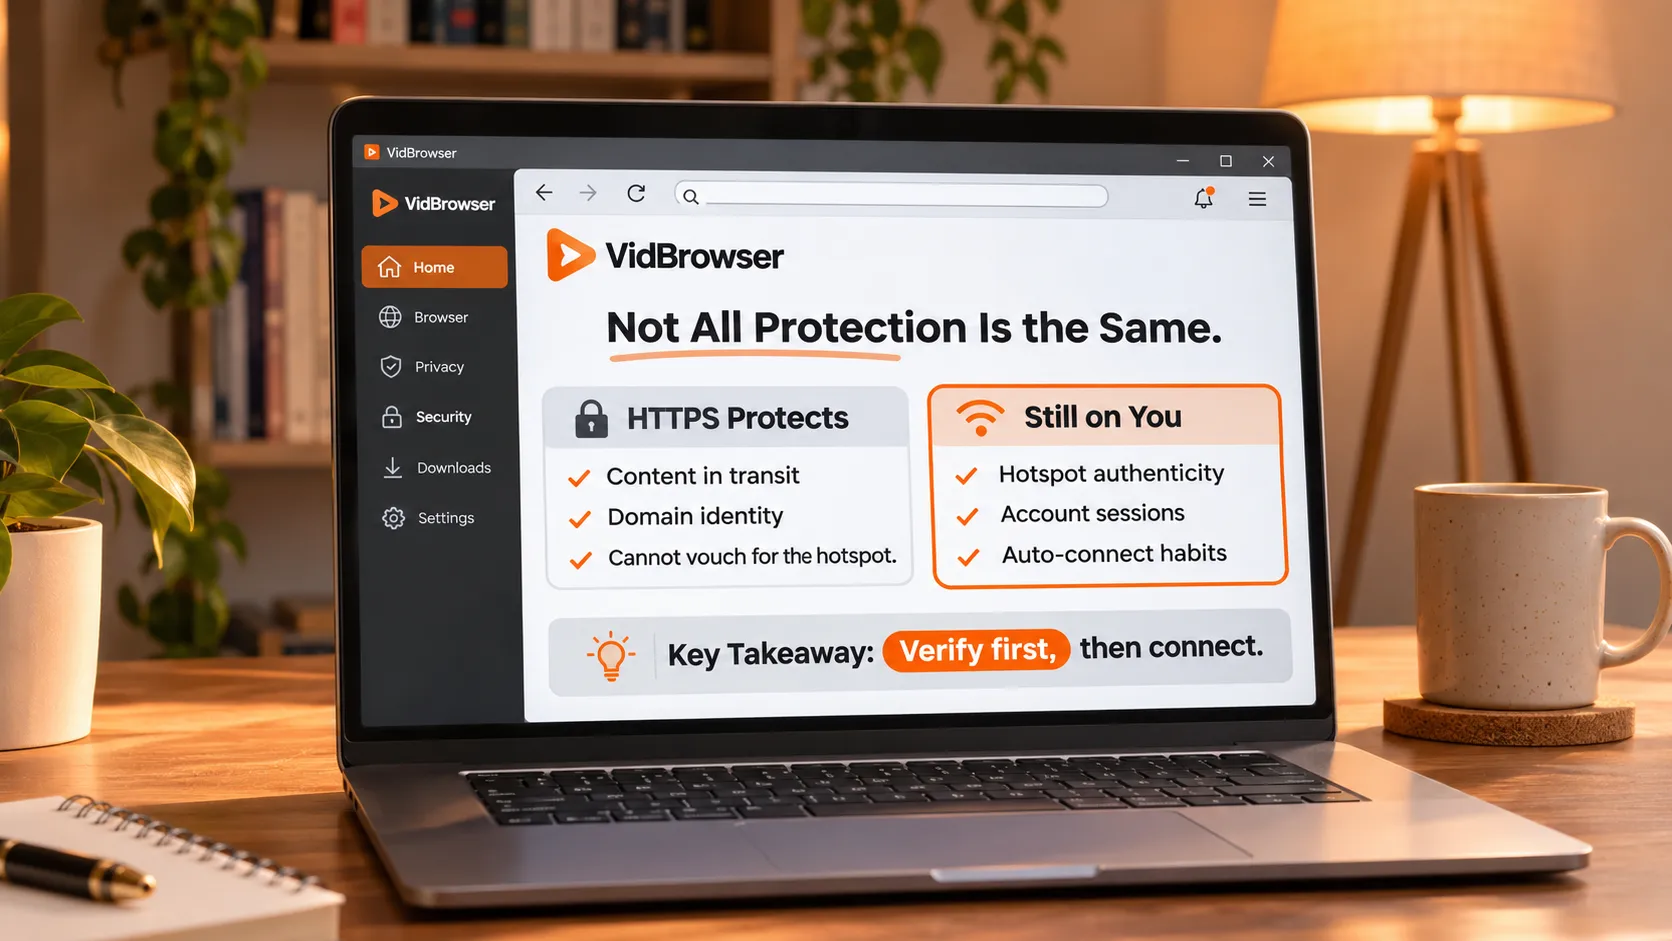
La protección de HTTPS tiene tres fronteras, y la página oficial de la FTC fija cada una: cifra la transmisión entre tú y un sitio, verifica el dominio de ese sitio, y no puede verificar la red WiFi a la que te conectaste.El candado solo prueba «la conexión hacia este sitio es texto cifrado»; no prueba que el hotspot sea auténtico, menos aún que el entorno de red esté limpio.
Las páginas de phishing también cuelgan HTTPS — la FTC añade una línea a propósito: los estafadores también cifran sitios falsos, y los datos que van densos hacia ellos siguen siendo suyos. La página de consejos enumera además refuerzos básicos: activa la verificación en dos pasos donde se pueda, mantén el sistema y el navegador al día. La capa de cuenta tiene un conjunto escrito en la guía de seguridad de la cuenta de OnlyFans; verificación en dos pasos y reconocimiento de phishing valen igual en redes públicas, una mención basta aquí.
El riesgo del lado del hotspot tiene nombre propio: evil twin. El atacante monta un hotspot con nombre igual o parecido al oficial, los dispositivos saltan solos a la señal más fuerte, y una página de inicio de sesión falsificada se lleva la contraseña del correo. La advertencia del FBI describe este tipo de ataque, y la verificación es sencilla: confirma el nombre del hotspot con el personal, cara a cara, antes de conectarte.
La contraseña del WiFi del hotel gobierna el acceso, no el cifrado
La advertencia de ciberseguridad del FBI para huéspedes trae una frase que vale la pena recordar: "This combination only governs devices accessing the hotel's network but does not provide a secure internet connection" — el conjunto número de habitación más contraseña gestiona solo quién entra a la red, no el cifrado.La advertencia publicada por el centro de quejas de delitos informáticos del FBI (IC3) también señala: la industria hotelera sigue sin un estándar unificado de seguridad WiFi, y los hoteles pequeños dejan la contraseña en recepción sin cambiarla por mucho tiempo.
Así que «puse la contraseña y me conecté» no es una señal de seguridad; responde solo la pregunta de acceso. Al conectarte a este tipo de hotspot público, sigue estas acciones en orden:
- Confirma el nombre del hotspot con recepción antes de conectarte, y no entres a ningún hotspot fuera del nombre oficial;
- Desactiva la conexión automática de los dispositivos, para que el teléfono no salte solo a una red de nombre familiar;
- Las tareas sensibles van a datos móviles o a tu propio hotspot — banco y cambio de contraseña no viajan en red gratuita;
- El VPN puede seguir, pero el diagnóstico del lado de la red empieza separando los canales: el diagnóstico de fallos de descarga en entorno VPN explica que página y video pueden ir por rutas distintas; cuál elegir se compara con seis criterios en la guía de VPN para OnlyFans.
Guarda lo que quieres ver antes de salir, y en el camino no necesites hotspot
La defensa más rentable es hacer aterrizar el contenido primero: en casa guarda los videos que vas a ver en un disco local, en el camino míralos sin conexión, y el hotspot público no participa de principio a fin — phishing e intercepción se quedan sin punto de apoyo.Usa el descargador de videos de VidBrowser para esta preparación antes del viaje; la operación lleva unos pasos:
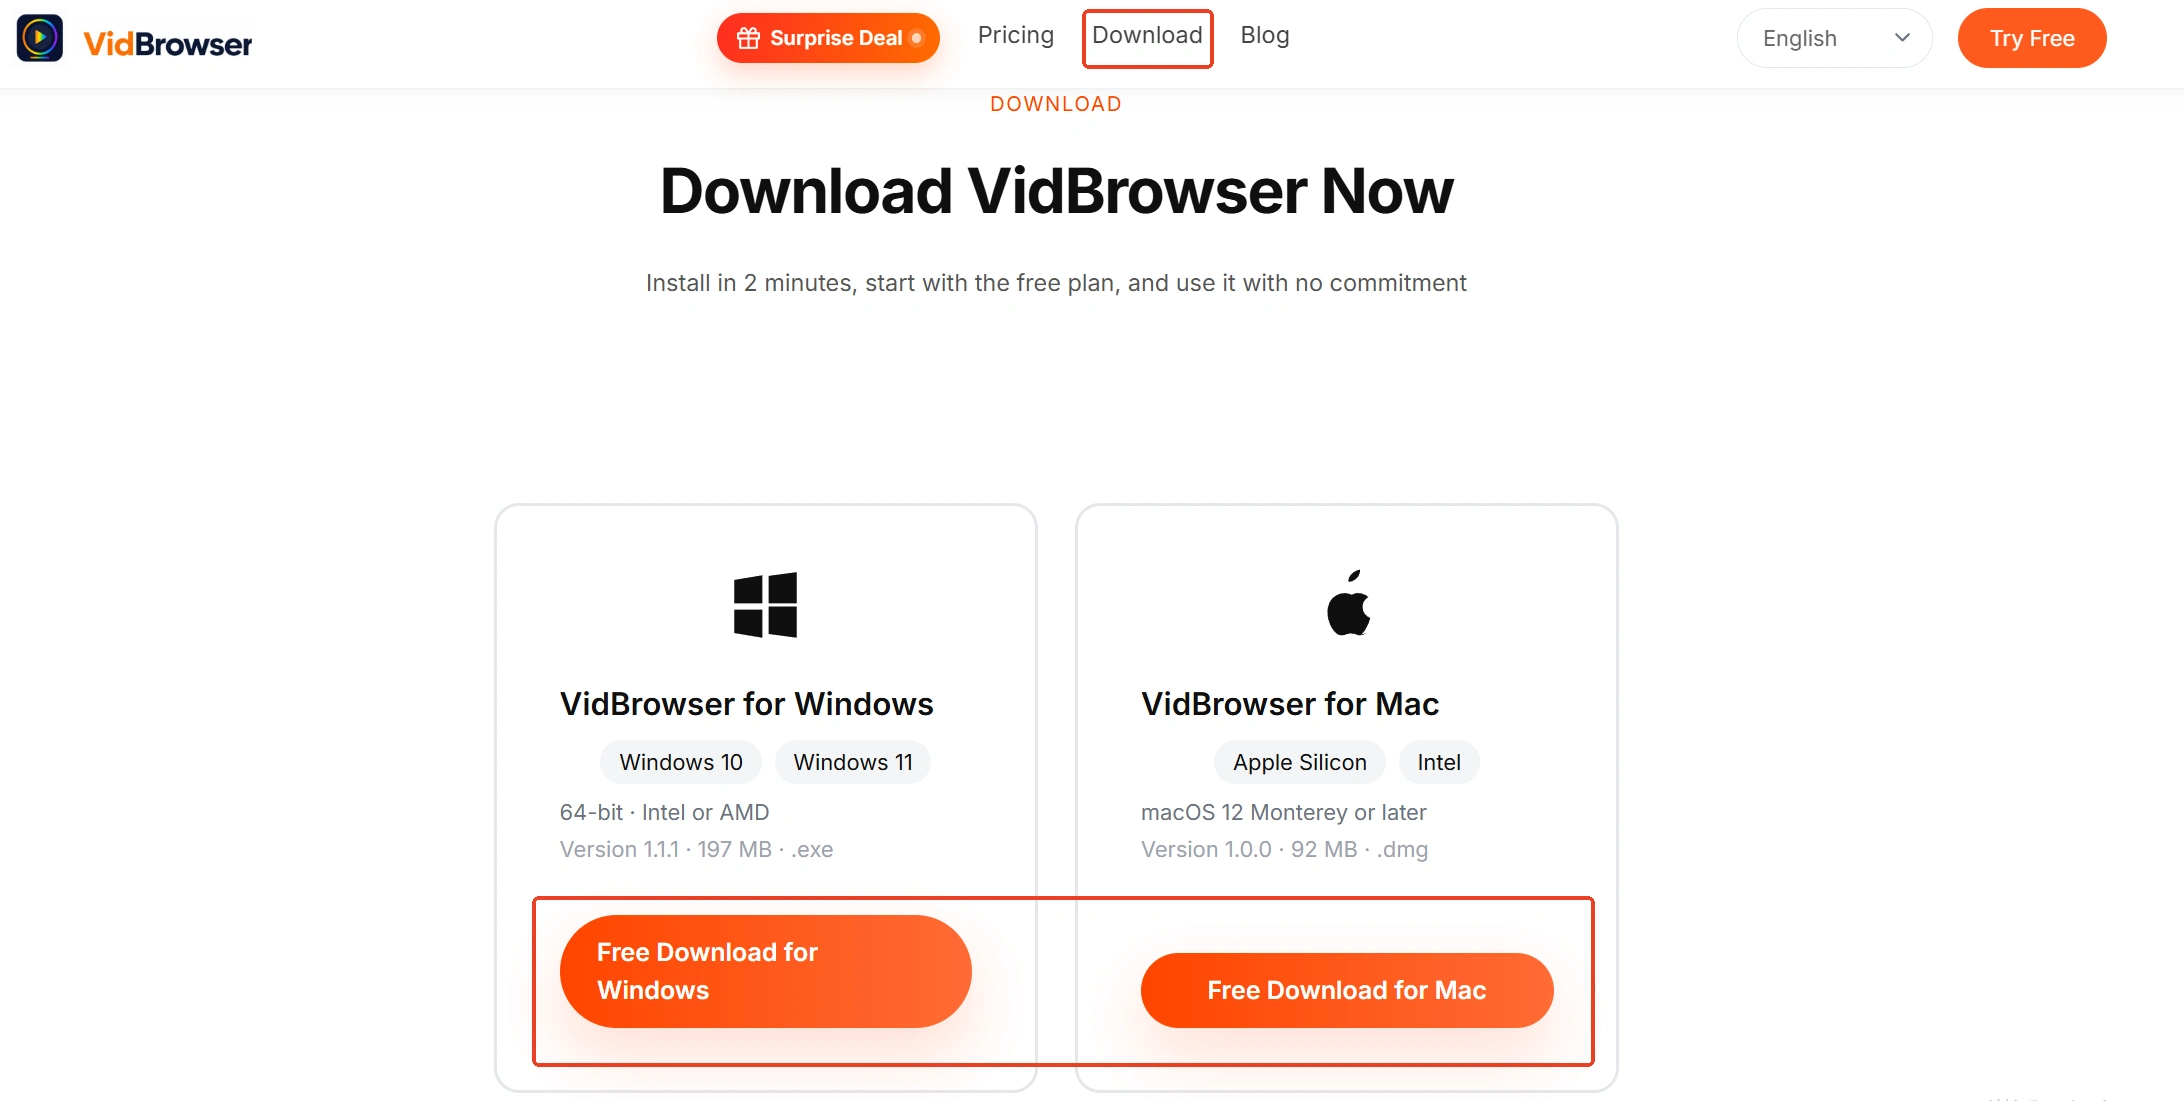
Paso 1: descarga e instala VidBrowser
VidBrowser es un navegador de videos de escritorio para ver videos, recortar fragmentos y guardarlos localmente en Windows y Mac, con descarga y grabación integradas — la instalación toma minutos.
Paso 2: abre la plataforma de suscripción en VidBrowser e inicia sesión
Inicia sesión en tu cuenta, encuentra los videos que planeas ver en el camino, y reproduce un fragmento corto para confirmar que carga bien.
Paso 3: guarda con la función de grabación (primera elección para contenido protegido)
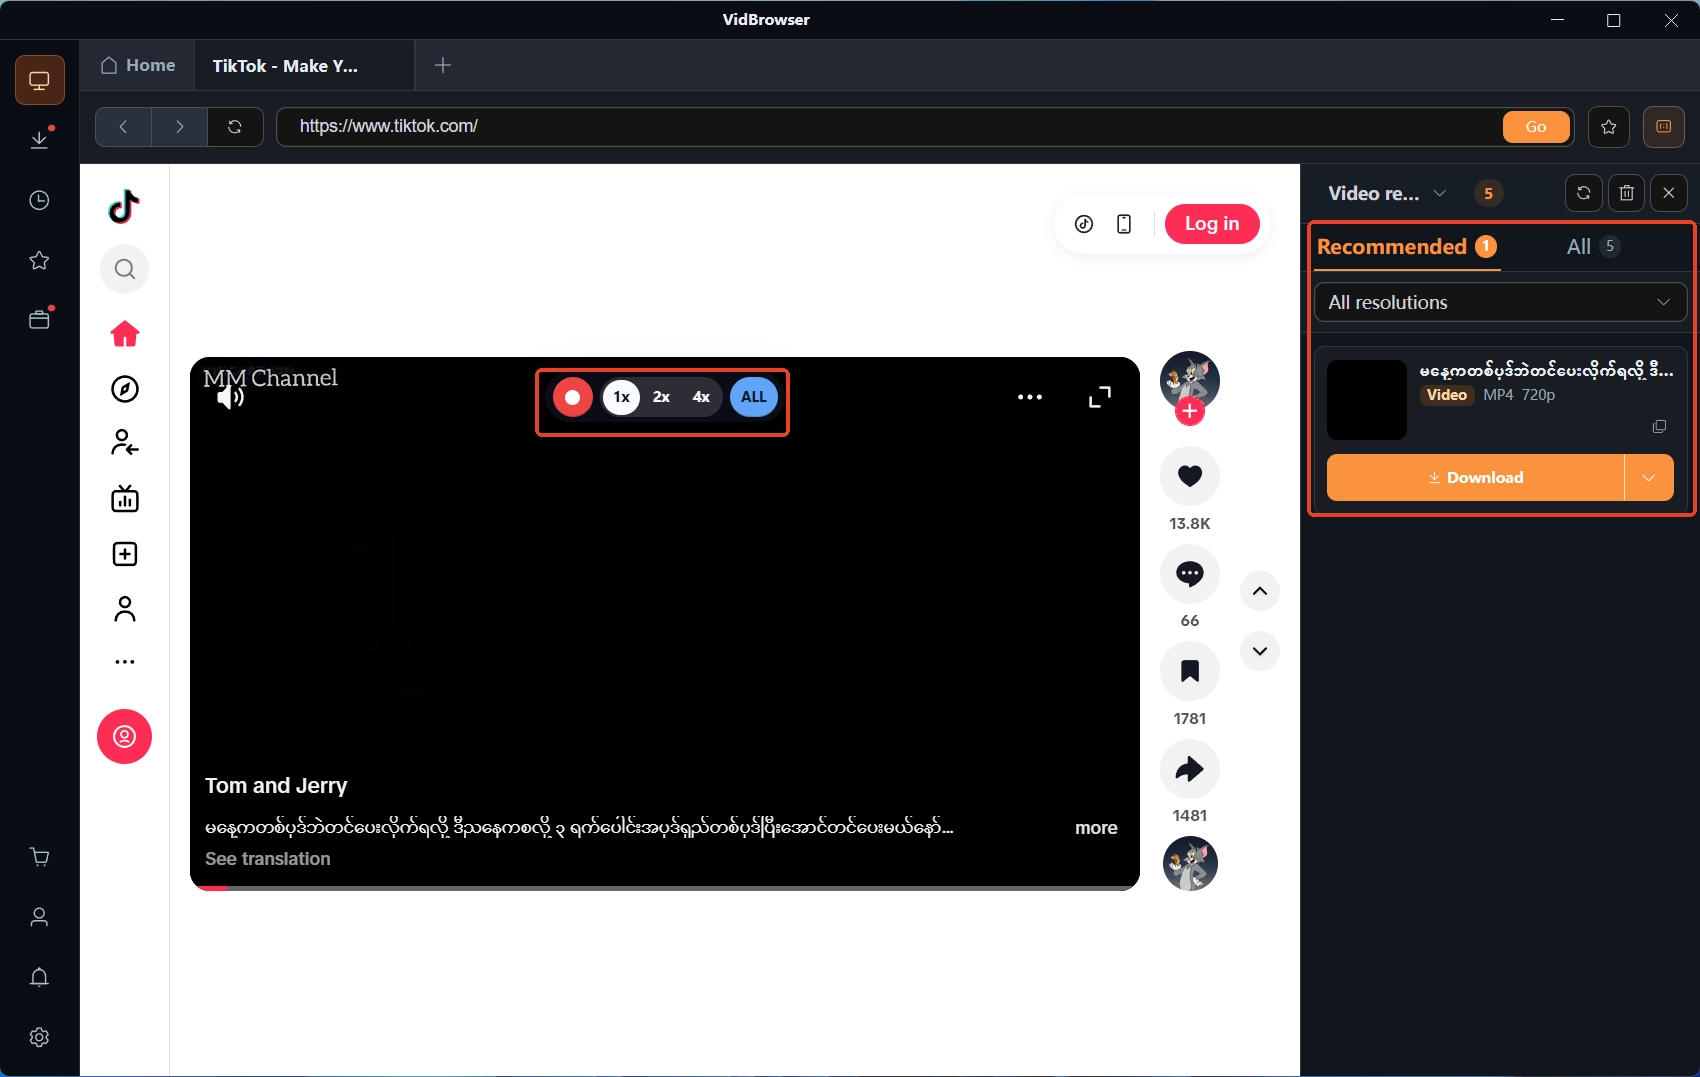
Los videos de las plataformas de suscripción son en su mayoría protegidos por derechos de autor, fuera del alcance de las herramientas de descarga comunes, y la grabación de VidBrowser es la forma más confiable de guardarlos: mueve el ratón sobre el video y aparece una barra de control de grabación — elige la velocidad (1x en tiempo real, o 2x y 4x para terminar más rápido), pulsa «Record All» para grabar el video completo, y el botón de grabación a la izquierda inicia o pausa en cualquier momento; todo lo que se reproduce se puede grabar.
Paso 4: completa con descargas lo que acepta descarga directa
Si el video acepta descarga directa, el panel «Video Library» a la derecha también lista entradas con botón naranja «Download» — un clic lo guarda en MP4 (puedes elegir la resolución antes).
Paso 5: revisa el historial de descargas y confirma que todo aterrizó
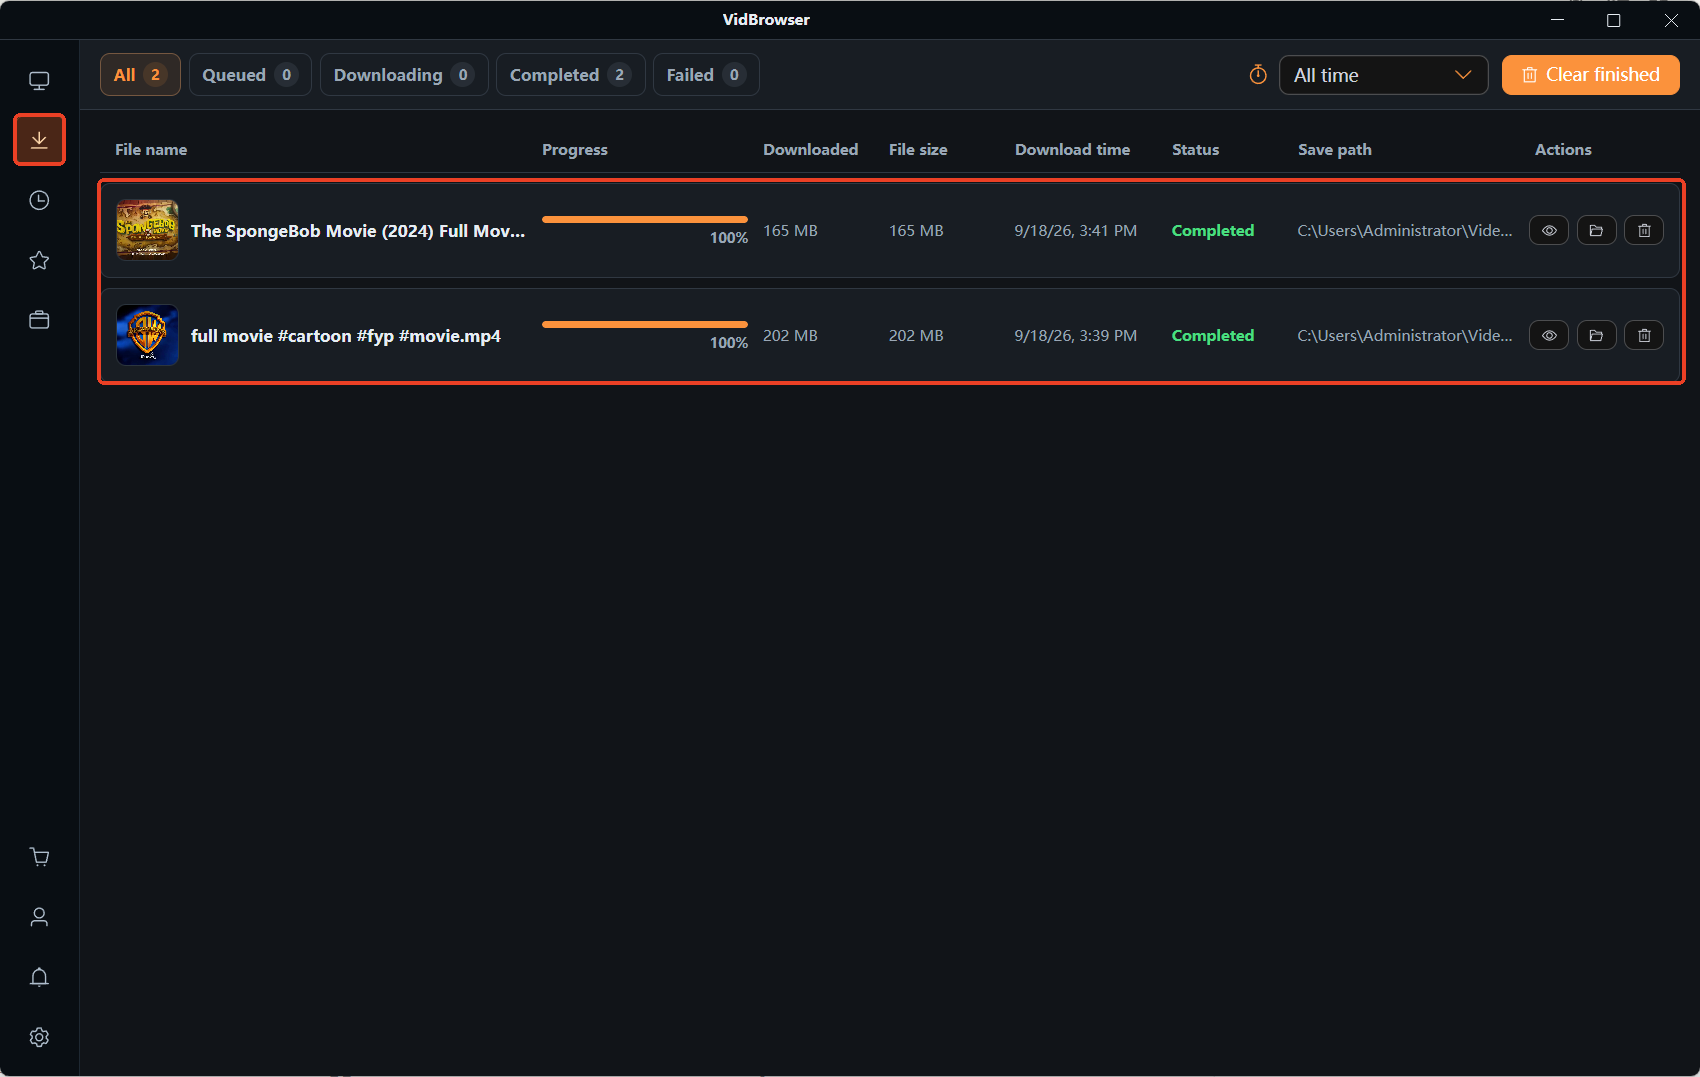
Abre el historial de descargas desde el icono del reloj en la navegación izquierda, confirma nombre, tamaño y estado de cada archivo, y en el camino basta abrir y reproducir — sin tocar ningún hotspot.
Para cerrar
Reducido a dos puntos: el cifrado del contenido hace que navegar plataformas de suscripción en WiFi público sea más seguro de lo que sugiere la intuición, y la postura de la FTC se puede citar con tranquilidad; pero la autenticidad del hotspot y tu sesión quedan fuera del alcance del cifrado, y verificar el hotspot antes de conectarte, cortar la conexión automática y llevar las tareas sensibles a datos móviles son las defensas de mejor relación costo-beneficio. Guarda lo que vas a ver en local primero y míralo sin conexión en el camino — el hotspot público ni se toca.
Preguntas frecuentes
Mantener la sesión siempre abierta — qué pasa en una red pública
Una sesión lleva credenciales, y cuanto más dura, más vale para un atacante. Cierra sesión después de usar una red pública y júntalo con la verificación en dos pasos para dejar el daño de credenciales robadas tras una segunda puerta.
Datos móviles o hotspot personal — qué elección es más estable
Con plan propio, prefiere tu propio hotspot: es una red que montaste tú, con nombre y contraseña en tus manos, cadena de confianza completa. El hotspot público queda para tareas poco sensibles como leer noticias.
De vuelta en casa notas anomalías en la cuenta — qué hacer primero
Desconecta primero el dispositivo de toda red, luego cambia la contraseña y confirma que la verificación en dos pasos está activa, y por último revisa las notificaciones de inicio de sesión buscando dispositivos y lugares desconocidos; las cuentas sospechosas pasan primero.


