
公衆WiFiでもOnlyFansは暗号化される 監視すべきはホットスポットとアカウント
外出先でサブスクプラットフォームを開く前に、リスクの順番を整理しておく:ホットスポットの真偽がアカウントの前、画面を覗かれるのは最後。カフェやホテルの公衆WiFiにつないだとき、多くの人が一番心配するのは画面を人に見られることですが、サブスクプラットフォームのコンテンツは全過程が暗号化されて伝送されます。本当に防御する価値があるのはホットスポットそのものと、ログインしたことのあるアカウントの方です。
公衆WiFiでのサブスク視聴、リスクの順番は直感と違う
FTC の消費者アドバイスページは原文のまま「connecting through a public Wi-Fi network is usually safe」——判断の根拠は暗号化の普及ぶりであって、公衆ネットワークが信頼できるようになったことではありません。米連邦取引委員会(FTC)が発行したこのアドバイスは率直です:サブスクプラットフォームのような主流サイトは全程 HTTPS で、コンテンツは伝送中ずっと暗号文、同じテーブルの他人には解読できません。「公衆WiFi は無防備」という古い印象は HTTPS によって書き換えられました。
ただし暗号化が書き換えるのはコンテンツの線だけです。つないだホットスポットを誰が立てたのか、ログイン状態は狙われる価値があるのか、ドメインとトラフィックの指紋は収集されるのか——この三つについて暗号化は何一つ面倒を見ません。リスクは高い順に並べると、偽ホットスポットによるフィッシングが第一、アカウントとセッションが第二、画面の内容が見られるのが最後。この順で防御すれば、労力は正しい場所に落ちます。
暗号化が守るのはコンテンツ、ホットスポットとログインの両端は守れない
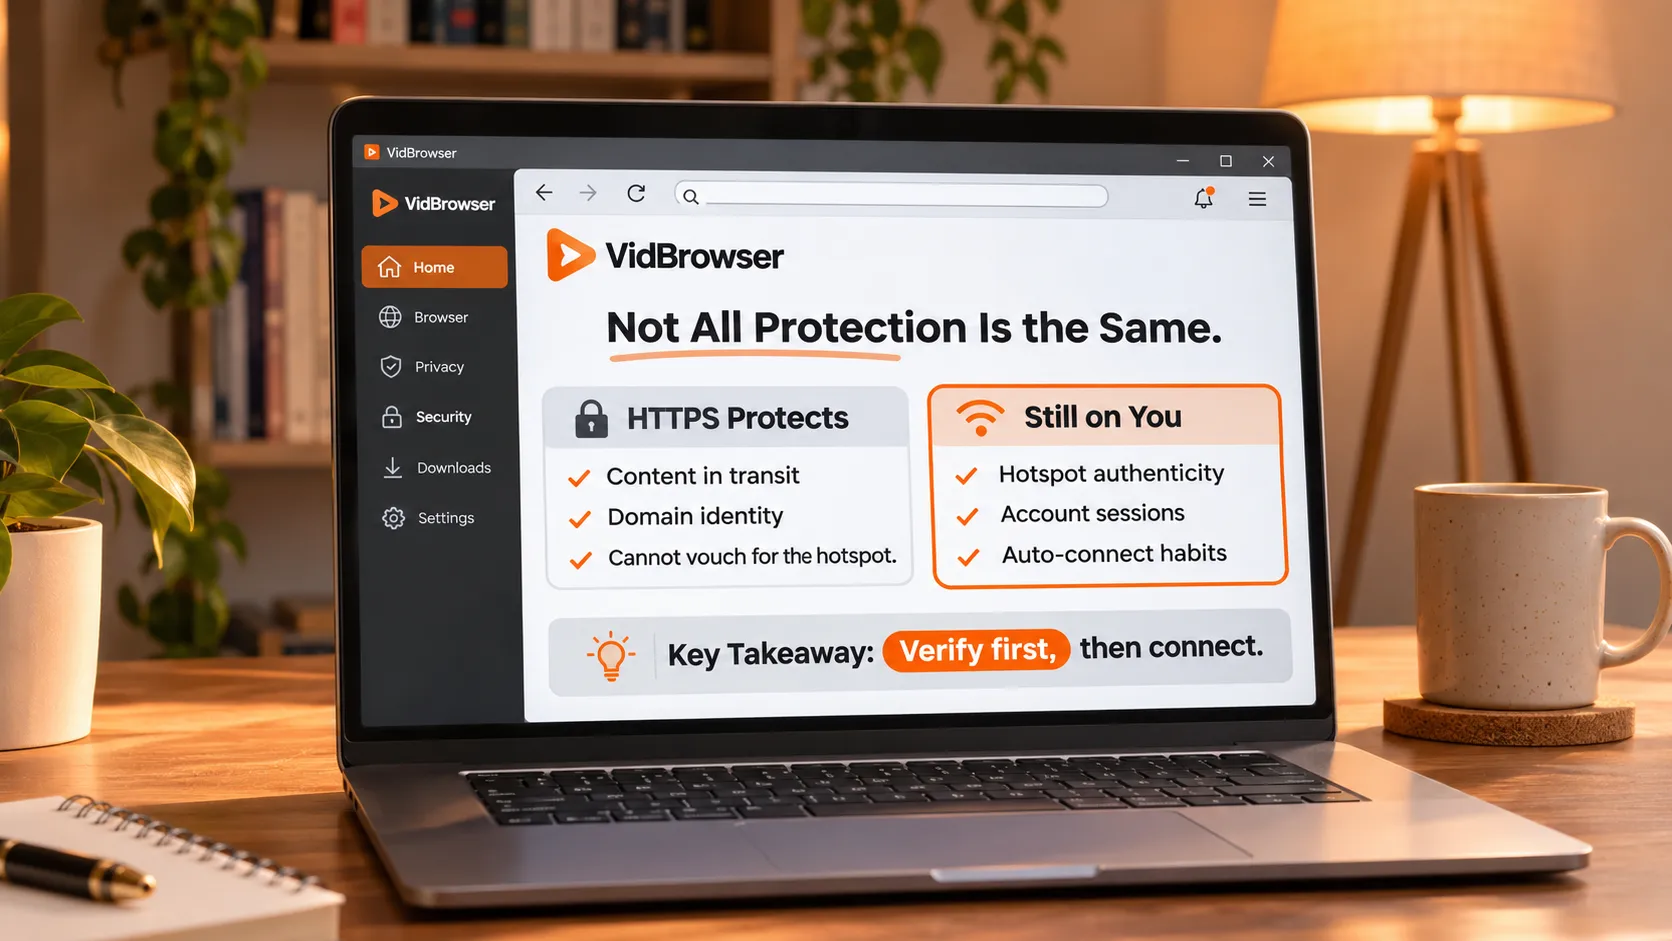
HTTPS の保護範囲には三つの境界があり、FTC の公式ページは一つずつ書き切っています:暗号化するのはあなたとあるサイトの間の伝送、検証するのはそのサイトのドメイン、そしてあなたがつないだ WiFi ネットワーク自体は検証できません。鍵アイコンが証明するのは「このサイトへの接続は暗号文である」だけで、ホットスポットが本物かは証明できませんし、ネットワーク環境がきれいであることはなおさらです。
フィッシングページも HTTPS を掛けられます——FTC は別途こう補足しています:詐欺師も偽サイトを暗号化でき、密に相手の手元へ流れたデータはそのまま相手のものです。このアドバイスページは基礎の強化項も挙げています:可能な場所では二要素認証を有効にし、システムとブラウザを最新に保つ。アカウント層はOnlyFans アカウントセキュリティガイドに一式書かれており、二要素認証とフィッシングの見分け方は公衆ネットワークでも同じく成立するので、一言添えるだけで展開しません。
ホットスポット側のリスクには固有の名前があります:evil twin。攻撃者は公式ネットワークと同じ名前や近似名のホットスポットを立て、端末はより強い電波の方へ自動的につながり、偽造ログインページと相まってメールのパスワードが差し出されます。FBI の勧告はこの種の攻撃を特に取り上げており、検証動作はごく単純です:つなぐ前に店員に直接ホットスポット名を確認する。
ホテルWiFiのパスワードは入場を管理するだけで、暗号化は管理しない
FBI の宿泊客向けサイバーセキュリティ勧告には、記憶に値する一文が原文で書かれています:「This combination only governs devices accessing the hotel's network but does not provide a secure internet connection」——部屋番号とパスワードの組み合わせが管理するのは誰がネットに入れるかだけで、暗号化は管理していません。FBI インターネット犯罪苦情センター(IC3)が発行したこの勧告にはさらにこう書かれています:ホテル業界には今なお統一された WiFi セキュリティ基準がなく、小規模ホテルではパスワードをフロントに置いたまま長期間替えないことも普通です。
だから「パスワードを入れてつながった」は安全の合図にはなりません。答えているのは入場の問題だけです。この種の公衆ホットスポットにつなぐときは、次の動作を順にこなします:
- つなぐ前にフロントでホットスポット名を確認し、公式名以外のどのホットスポットにもつながない;
- 端末の自動接続を切っておき、携帯が名前の見覚えあるネットワークへ勝手に飛び込まないようにする;
- デリケートな操作はモバイル回線か自分のホットスポットへ振り替える——銀行やパスワード変更を無料ネットワークに頼らない;
- VPN は引き続き使えますが、ネットワーク側の切り分けはまず経路の区別から:VPN 環境でダウンロードが失敗するときの切り分けで、ページと動画が別々の経路を通る場合があると説明済み;どれを選ぶかはOnlyFans 向け VPN 選びのガイドに六つの基準があります。
見たいものは出発前にローカル保存、道中はホットスポットに繋がず再生
一番手間のかからない防御はコンテンツを先に着地させること:出発前に自宅で見る予定の動画をローカルディスクへ保存し、道中はオフライン再生、公衆ホットスポットは最初から最後まで関与せず、フィッシングも盗聴も居場所を失います。この出発前の準備には VidBrowser の動画ダウンローダーを使います。操作は数ステップ:
ステップ 1:VidBrowser をダウンロードしてインストール
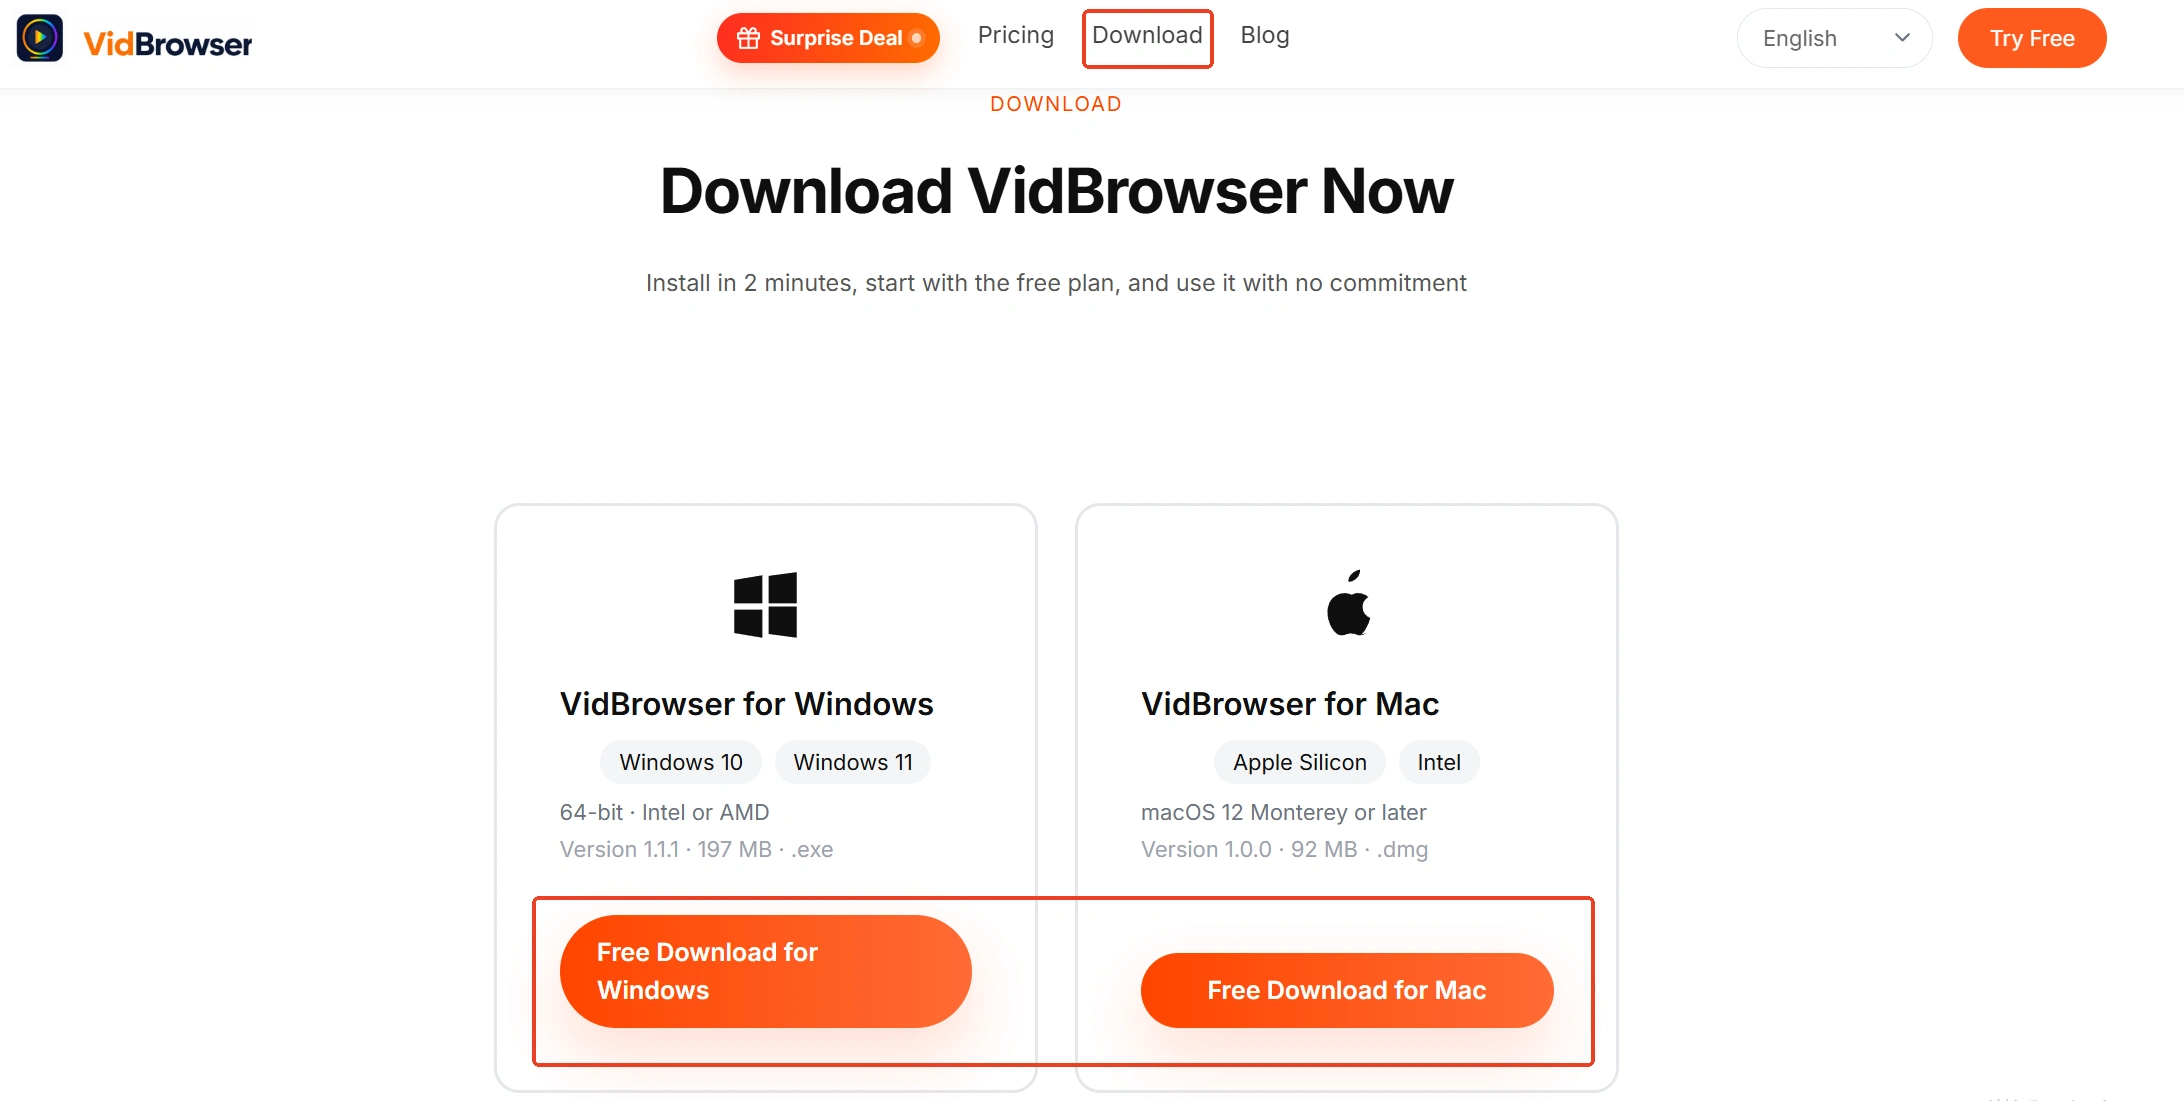
VidBrowser は Windows と Mac 向けのデスクトップ動画ブラウザで、動画の視聴、部分の切り出し、ローカル保存に向いており、ダウンロードと録画の二大機能を内蔵、インストールは数分で完了します。
ステップ 2:VidBrowser でサブスクプラットフォームを開いてログイン
アカウントにログインし、道中で見る予定の動画を見つけ、短く再生して読み込みが正常か確かめます。
ステップ 3:録画機能で保存(保護対象コンテンツの第一選択)
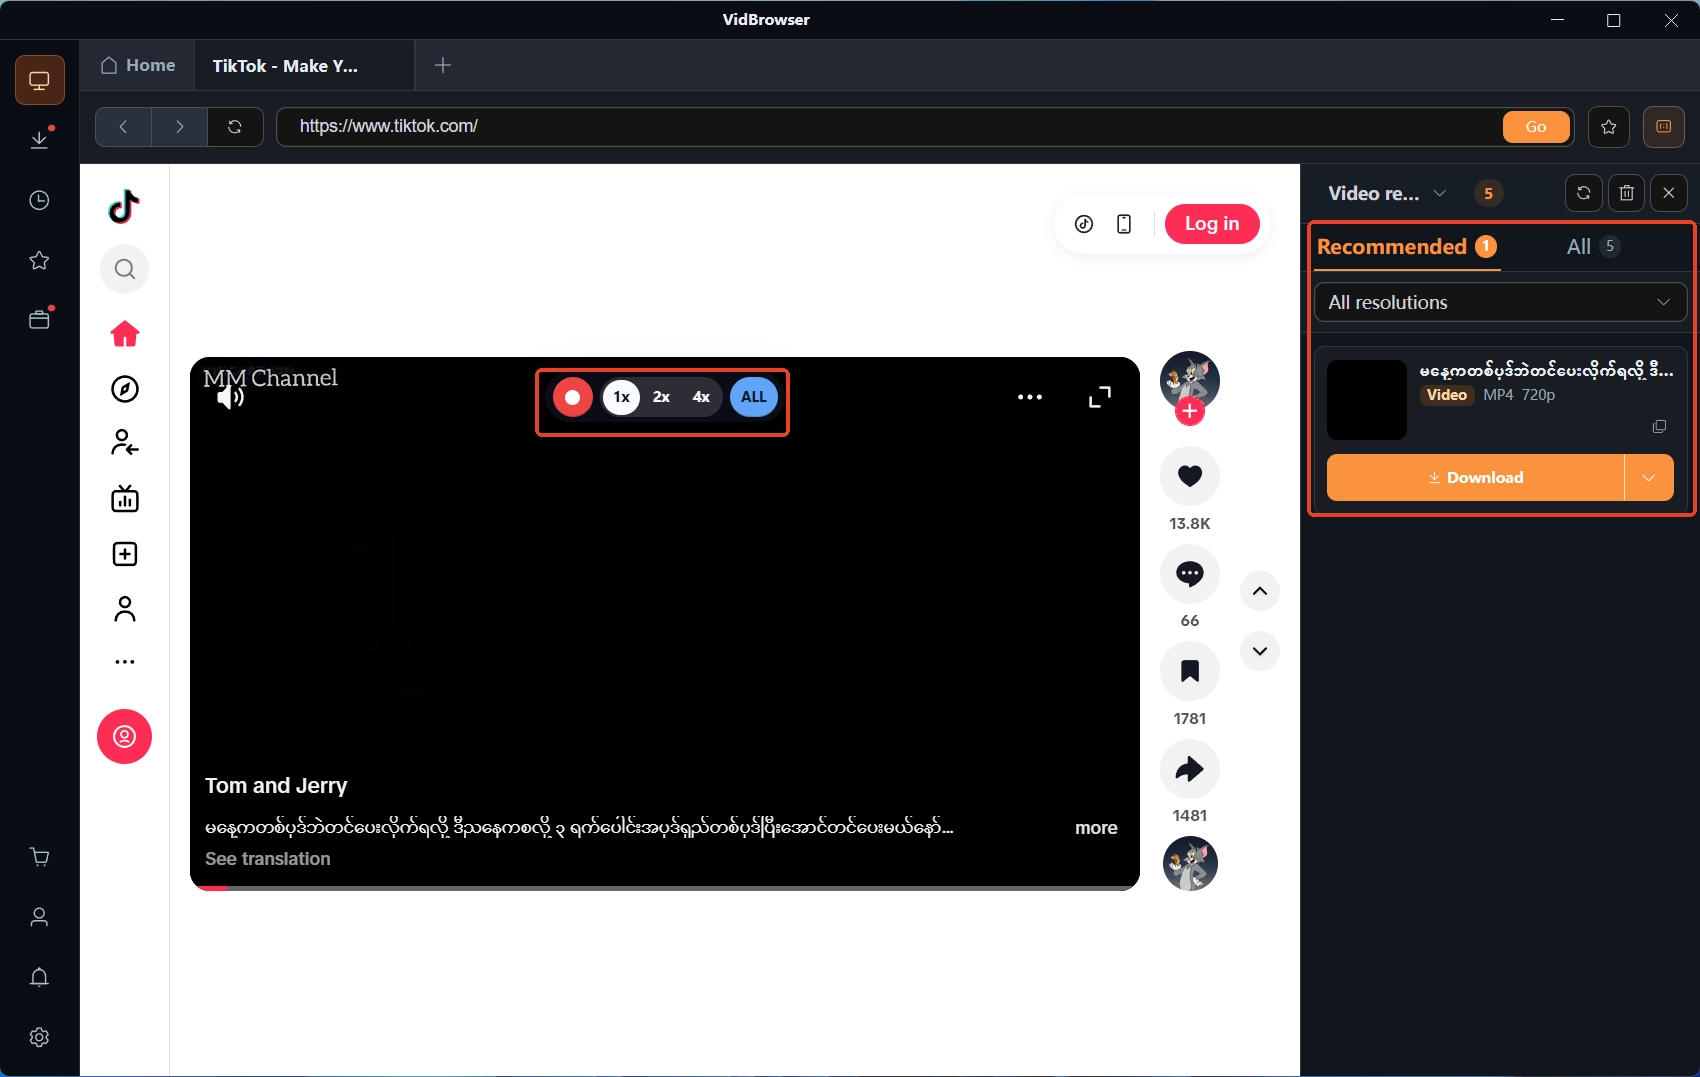
サブスクプラットフォームの動画の多くは著作権で保護され、普通のダウンロードツールでは取れません。VidBrowser の録画機能がもっとも確実な保存方法です:マウスを動画の画面に重ねると録画コントロールが重なって表示されます——録画速度を選び(1x はリアルタイム、2x や 4x ならより速く録り終えられ)、「全録」を押すと動画全体を録り始め、左側の録画ボタンはいつでも開始や一時停止が可能で、再生できるコンテンツなら何でも録れます。
ステップ 4:直接ダウンロードできるコンテンツはダウンロードで補う
動画が直接ダウンロードできる場合は、右側の「ビデオライブラリ」パネルにもオレンジの「ダウンロード」ボタン付きの項目が並びます。クリック一つで MP4 に保存できます(先に解像度を選んでからダウンロードすることもできます)。
ステップ 5:ダウンロード履歴を照合し、全件の着地を確認
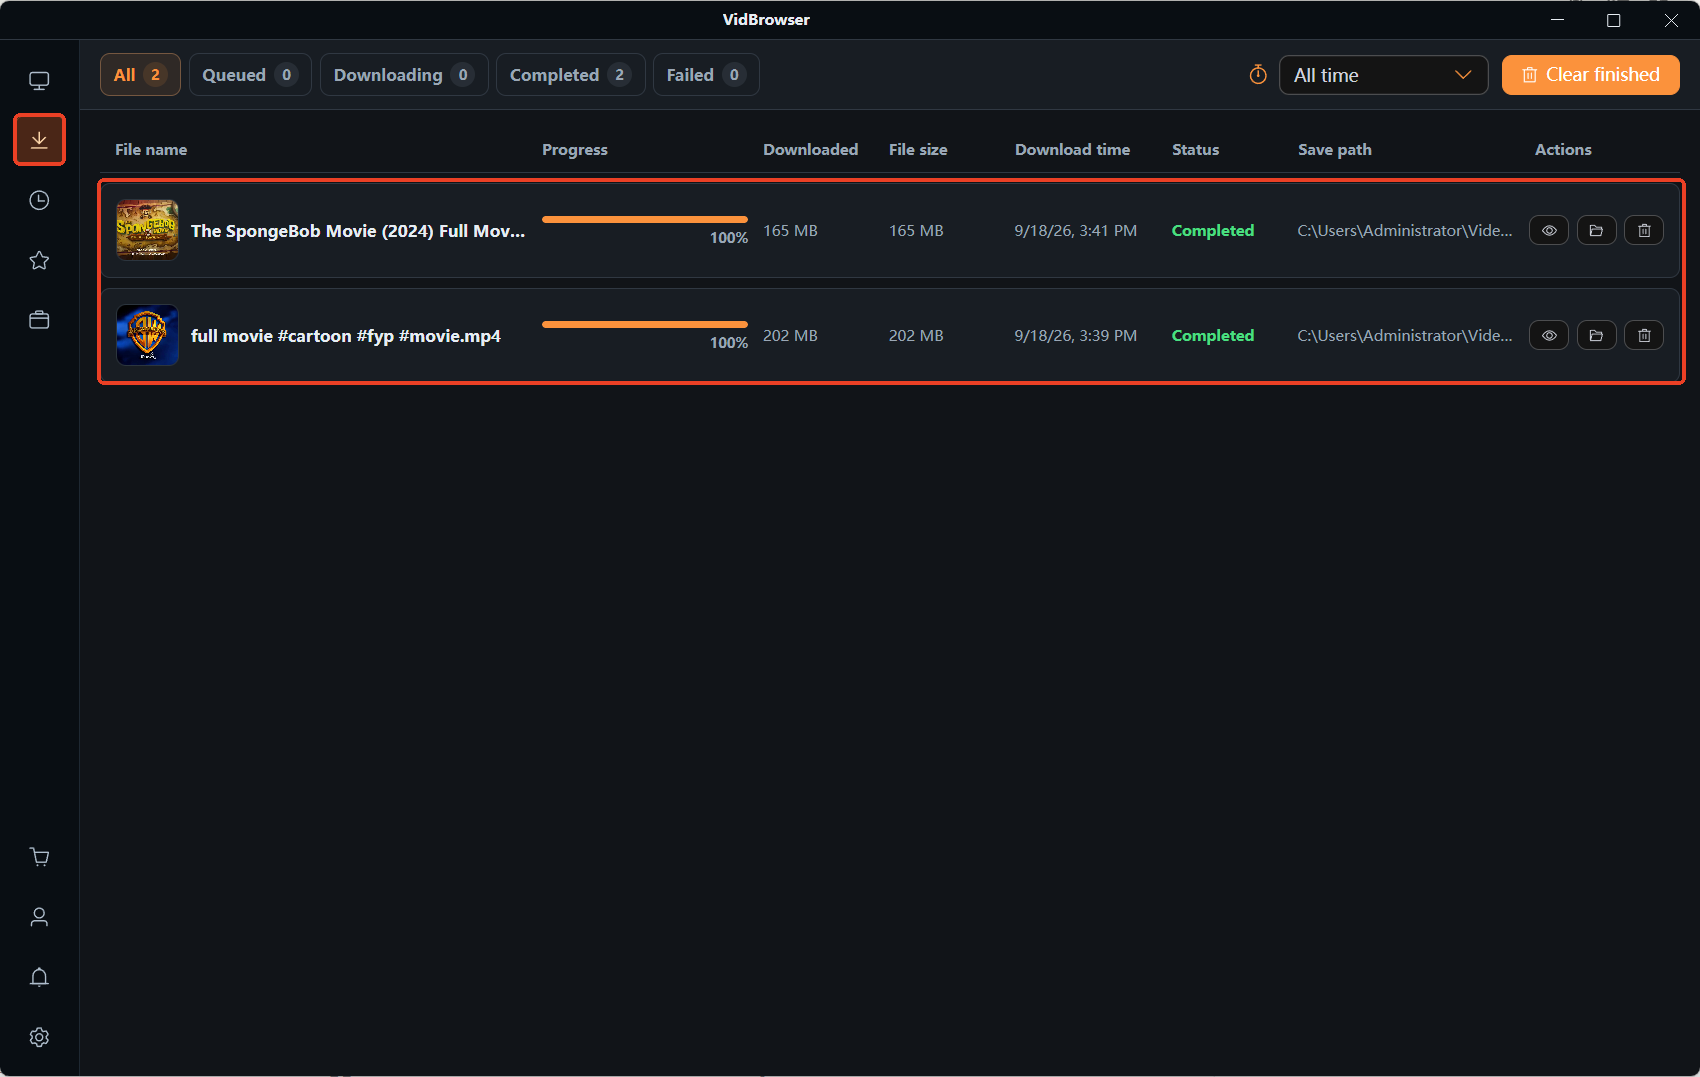
左側ナビゲーションの時計アイコンからダウンロード履歴を開き、ファイル名・サイズ・状態がすべて完了しているかを一件ずつ確認します。道中で開いて再生するだけで、どのホットスポットにも繋がりません。
おわりに
二つに収束させます:コンテンツの暗号化によって、公衆WiFiでのサブスク視聴は直感より安全で、FTC の見解は安心して引用できます。ただしホットスポットの真偽とアカウントのログイン状態は暗号化の保護範囲にないので、接続前のホットスポット確認、自動接続のオフ、デリケートな操作のモバイル回線化、この三つが費用対効果の高い防御です。見たいものは先にローカル保存し、道中はオフラインで見る——公衆ホットスポットは触れることさえありません。
よくある質問
ずっとログインし続けていると、公衆ネットワークではどうなるか
ログイン状態そのものが認証情報を運んでおり、セッションが長いほど狙う価値が高まります。公衆ネットワークでは使い終わったらログアウトし、二要素認証と組み合わせれば認証情報流出の損害を二つ目の扉の後ろに留められます。
モバイル回線と個人ホットスポット、どちらを選ぶと安定するか
自分の回線があれば自分のホットスポットを優先します:自分の手で立てたネットワークであり、名前もパスワードも自分の手の中にあり、信頼の連鎖が完璧です。公衆ホットスポットはニュースを読むような低リスクの操作に残します。
つないだ後、帰宅してアカウントの異常に気づいたら、まず何をするか
まず端末をあらゆるネットワークから切り離し、次にパスワードを変更して二要素認証が有効か確認し、最後にログイン通知に見知らぬ端末と場所がないかを見ます。疑わしいアカウントから優先して処理します。


