
WiFi សាធារណៈអ៊ែនគ្រីប OnlyFans ពេញមួយ ត្រូវប្រុសប្រយ័ត្នហតស្ពហត និងគណនី
មុនពេលបើកផ្លាទហ្វ៉មសមាជិកភាពនៅពេលចេញខាងក្រៅ រៀបលំដាប់ហានិភ័យឱ្យច្បាស់ជាមុនសិន៖ ភាពពិតប្រាកដនៃហតស្ពហត ដើរមុនគណនី ហើយការមើលស្គ្រីនដោយក្រលេកមើលនៅចុងក្រោយបង្អស់។មនុស្សជាច្រើនដែលភ្ជាប់ WiFi សាធារណៈនៅកាហ្វេ ឬសណ្ឋាគារ ភ័យខ្លាចបំផុតថានឹងមានអ្នកណាមើលស្គ្រីនរបស់ពួកគេ ប៉ុន្តែមាតិកានៃផ្លាទហ្វ៉មសមាជិកភាពត្រូវបានអ៊ែនគ្រីបពេញមួយដំណើរនៃការបញ្ជូន អ្វីដែលពិតជាមានតម្លៃសម្រាប់ការការពារគឺហតស្ពហតខ្លួនវានិងគណនីដែលអ្នកបានចូល។
លំដាប់ហានិភ័យលើ WiFi សាធារណៈមិនដូចការយល់ឃើញដោយធ្វើចិត្តឡើង
ទំព័រប្រឹក្សាអ្នកប្រើប្រាស់របស់ FTC និយាយតាមអក្សរដើម៖ "connecting through a public Wi-Fi network is usually safe" — មូលដ្ឋាននៃការវិនិច្ឆ័យគឺភាពរីករាលដាលនៃការអ៊ែនគ្រីប មិនមែនបណ្តាញសាធារណៈក្លាយជាទុកចិត្តបានទេ។ប្រឹក្សាដែលចេញផ្សាយដោយ Federal Trade Commission (FTC) និយាយត្រង់ៗ៖ គេហទំព័រធំៗដូចជាផ្លាទហ្វ៉មសមាជិកភាពដំណើរការលើ HTTPS ពីដើមដល់ចុង មាតិកាដឹកនាំជាអក្សរសម្ងាត់ ហើយអ្នកចំងល់នៅលើតុដូចគ្នាក៏មិនអាចបើកវាបានដែរ។ គំនិតចាស់ថា «WiFi សាធារណៈមានន័យថាដើរខ្មះ» ត្រូវបាន HTTPS សរសេរឡើងវិញហើយ។
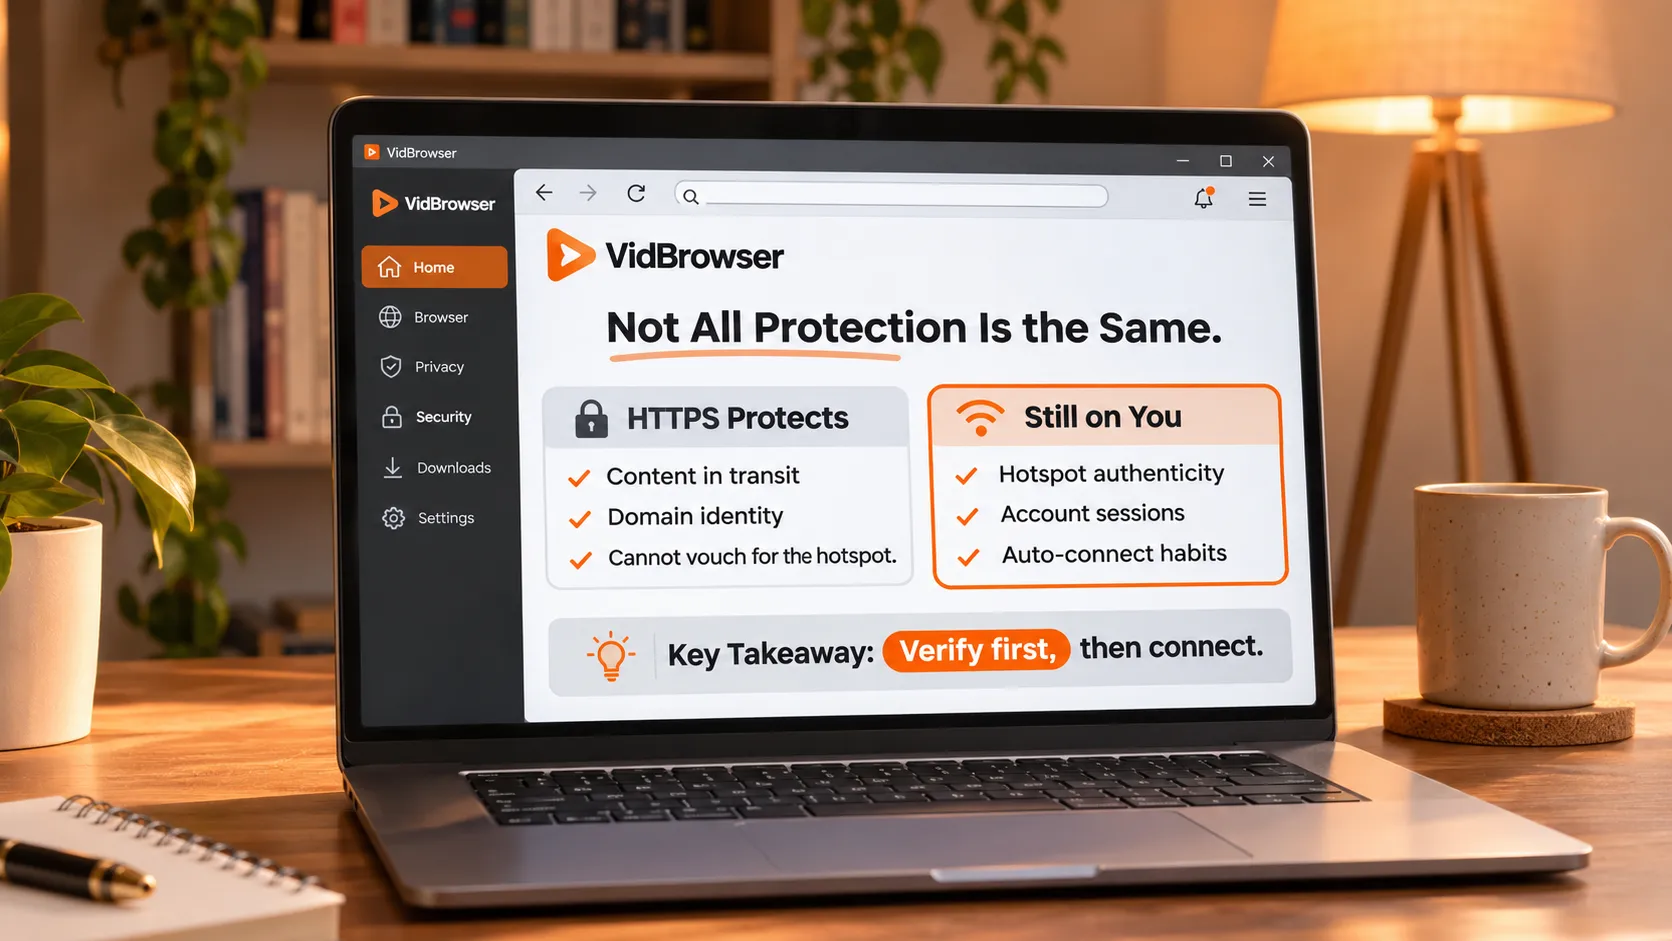
ប៉ុន្តែការអ៊ែនគ្រីបសរសេរឡើងវិញត្រឹមតែបន្ទាត់មាតិកាប៉ុណ្ណោះ។ នរណាបានដំឡើងហតស្ពហតដែលអ្នកភ្ជាប់ តើស្ថានភាពចូលរបស់អ្នកសក្តិសមសម្រាប់គេចង់បានឬទេ តើដូមេននិងស្នាមម្រាមដៃនៃចរាចរណ៍ត្រូវបានប្រមូលឬទេ — ការអ៊ែនគ្រីបមិនគ្រប់គ្រងកិច្ចការទាំងបីនេះមួយម៉ែតសោ។ ហានិភ័យរៀបពីខ្ពស់ដល់ទាប៖ ការនេសាទតាមហតស្ពហតក្លែងក្លាមនៅលំដាប់មួយ គណនីនិងវេននៅលំដាប់ពីរ និងមាតិកានៅលើអេក្រង់ត្រូវមើលនៅចុងក្រោយ។ ការពារតាមលំដាប់នេះ កម្លាំងពលកម្មនឹងធ្លាក់ចូលកន្លែងត្រឹមត្រូវ។
ការអ៊ែនគ្រីបរក្សាមាតិកាបាន ប៉ុន្តែរក្សាហតស្ពហតនិងការចូលមិនបាន
វិស័យការពាររបស់ HTTPS មានព្រំដែនបី ហើយទំព័រផ្លូវការរបស់ FTC បិទជាបរៀងៗ៖ វាអ៊ែនគ្រីបការបញ្ជូនរវាងអ្នកនិងសៃត៍មួយ ផ្ទៀងផ្ទាត់ដូមេនរបស់សៃត៍នោះ ហើយមិនអាចផ្ទៀងផ្ទាត់បណ្តាញ WiFi ដែលអ្នកភ្ជាប់ខ្លួនវាបានឡើយ។រូបសោតែបញ្ជាក់ថា «ការតភ្ជាប់ទៅសៃត៍នេះជាអក្សរសម្ងាត់» មិនបញ្ជាក់ថាហតស្ពហតពិតឡើយ ច្រើនជាងនេះទៅទៀត ក៏មិនបញ្ជាក់ថាបរិវារបណ្តាញស្អាតដែរ។
ទំព័រនេសាទក៏អាចពាក់ HTTPS ដែរ — FTC បន្ថែមដោយពិសេសមួយបទ៖ អ្នកបំភាន់ក៏អ៊ែនគ្រីបសៃត៍ក្លែងក្លាមដែរ ទិន្នន័យដែលហូរក្រាស់ទៅដល់ពួកគេក៏នៅជារបស់ពួកគេដែរ។ ទំព័រប្រឹក្សានៅតែលើកឡើងការពង្រឹងមូលដ្ឋាន៖ បើកការផ្ទៀងផ្ទាត់ពីរជំហាននៅគ្រប់កន្លែងដែលអាច រក្សាប្រព័ន្ធនិងកម្មវិធីរុករកឱ្យថ្មីជានិច្ច។ ស្រទាប់គណនីមានសំណុំទាំងមូលសរសេរក្នុង មគ្គុទ្ទេសក៍សុវត្ថិភាពគណនី OnlyFans៖ ការផ្ទៀងផ្ទាត់ពីរជំហាននិងការស្គាល់នេសាទចូលលើបណ្តាញសាធារណៈដូចគ្នា លើកឡើងត្រឹមពាក្យមួយបទក៏គ្រប់ហើយ។
ហានិភ័យខាងជើងហតស្ពហតមានឈ្មោះផ្ទាល់ខ្លួន៖ evil twin។ អ្នកវាយប្រហារដំឡើងហតស្ពហតដែលមានឈ្មោះដូចឬជិតស្និទ្ធនឹងឈ្មោះផ្លូវការ ឧបករណ៍ភ្ជាប់ទៅសញ្ញាខ្លាំងជាងដោយខ្លួនឯង ដោយផ្សំជាមួយទំព័រចូលក្លែងក្លាម ពាក្យសម្ងាត់អ៊ីមែលក៏ត្រូវបានប្រគល់ទៅ។ ប្រកាសរបស់ FBI សរសេរពីការវាយប្រហារប្រភេទនេះជាពិសេស ហើយសកម្មភាពផ្ទៀងផ្ទាត់សាមញ្ញណាស់៖ បញ្ជាក់ឈ្មោះហតស្ពហតជាមួយបុគ្គលិកទម្រេតមុខទម្រេតមាត់មុនពេលភ្ជាប់។
ពាក្យសម្ងាត់ WiFi សណ្ឋាគារគ្រប់គ្រងតែការចូល មិនគ្រប់គ្រងការអ៊ែនគ្រីបទេ
ប្រកាសសុវត្ថិភាពសាយបែសម្រាប់ភ្ញៀវរបស់ FBI មានបទមួយដែលសក្តិសមចងចាំតាមអក្សរ៖ "This combination only governs devices accessing the hotel's network but does not provide a secure internet connection" — សំណុំលេខបន្ទប់និងពាក្យសម្ងាត់គ្រប់គ្រងតែអ្នកណាចូលបណ្តាញបាន មិនគ្រប់គ្រងការអ៊ែនគ្រីបទេ។ប្រកាសដែលចេញផ្សាយតាម FBI Internet Crime Complaint Center (IC3) ក៏សរសេរផងដែរ៖ វិស័យសណ្ឋាគារមិនទាន់មានមាត្រដ្ឋានសុវត្ថិភាព WiFi រួមបញ្ចូលគ្នានៅឡើយទេ ហើយសណ្ឋាគារតូចៗភាគច្រើនទុកពាក្យសម្ងាត់នៅរដូវទទួលភ្ញៀវដោយមិនប្តូរយូរ។
ដូច្នេះ «បញ្ចូលពាក្យសម្ងាត់ហើយភ្ជាប់បាន» មិនមែនជាសញ្ញាសុវត្ថិភាពទេ វាឆ្លើយត្រឹមសំណួរនៃការចូលបរិយាកាសប៉ុណ្ណោះ។ ពេលភ្ជាប់ទៅហតស្ពហតសាធារណៈប្រភេទនេះ អនុវត្តសកម្មភាពតាមលំដាប់ខាងក្រោម៖
- បញ្ជាក់ឈ្មោះហតស្ពហតជាមួយរដូវទទួលភ្ញៀវមុនពេលភ្ជាប់ ហើយកុំភ្ជាប់ទៅហតស្ពហតណាមួយក្រៅពីឈ្មោះផ្លូវការ
- បិទការតភ្ជាប់ស្វ័យប្រវត្តិរបស់ឧបករណ៍ កុំឱ្យទូរស័ព្ទរក្សាឱ្យទៅបណ្តាញដែលឈ្មោះស្គាល់ច្បាស់ដោយខ្លួនឯង
- កិច្ចការដែលមានភាពរសជាតិខ្លាំងផ្លាស់ទៅប្រើទិន្នន័យទូរស័ព្ទ ឬហតស្ពហតខ្លួនឯង — ធនាគារនិងការប្តូរពាក្យសម្ងាត់កុំជិះលើបណ្តាញឥតគិតថ្លៃ
- VPN អាចបន្តបាន ប៉ុន្តែការធ្វើរោគវិនិច្ឆ័យផ្នែកបណ្តាញត្រូវចាប់ផ្តើមពីការញែកឆ្នាំងទិស៖ ក្នុងអត្ថបទ ការវិនិច្ឆ័យការទាញយកបរាជ័យក្នុងបរិវារ VPN បានពន្យល់ថាទំព័រនិងវីដេអូអាចដើរផ្លូវខុសគ្នា ហើយជ្រើសរើសជណា្កណាមានវិមាត្រប្រាំមួយដើម្បីប្រៀបធៀបក្នុង មគ្គុទ្ទេសក៍ជ្រើសរើស VPN សម្រាប់ OnlyFans។
រក្សាទុកអ្វីដែលចង់មើលទៅក្នុងម៉ាស៊ីនមុនចេញដំណើរ ក្នុងផ្លូវនឹងមិនត្រូវភ្ជាប់ហតស្ពហតទៀតឡើយ
ការការពារដែលសន្សំបំផុតគឺធ្វើឱ្យមាតិកាចុះដីមុន៖ នៅផ្ទះរក្សាទុកវីដេអូដែលនឹងមើលទៅក្នុងឌីសក្នុងម៉ាស៊ីន ក្នុងផ្លូវមើលដោយគ្មានការតភ្ជាប់ ហើយហតស្ពហតសាធារណៈមិនចូលរួមពីដើមដល់ចុង — ការនេសាទនិងការស្តាប់ក្លាយជាគ្មានកន្លែងឈរឡើយ។សម្រាប់ការត្រៀមមុនដំណើរនេះ ប្រើ ឧបករណ៍ទាញយកវីដេអូ VidBrowser៖ សកម្មភាពចំណាយត្រឹមជំហានប៉ុន្មានប៉ុណ្ណោះ៖
ជំហាន 1៖ ទាញយកនិងដំឡើង VidBrowser
VidBrowser ជាកម្មវិធីរុករកវីដេអូសម្រាប់កុំព្យូទ័រតុ សក្តិសមសម្រាប់មើលវីដេអូ កាត់ផ្នែក និងរក្សាទុកក្នុងម៉ាស៊ីនលើ Windows និង Mac ដោយរួមបញ្ចូលទាញយកនិងថតជាមុខងារធំពីរ ហើយការដំឡើងចំណាយពេលប៉ុន្មាននាទីប៉ុណ្ណោះ។
ជំហាន 2៖ បើកផ្លាទហ្វ៉មសមាជិកភាពក្នុង VidBrowser ហើយចូលគណនី
ចូលគណនី ស្វែងរកវីដេអូដែលបានរៀបចំនឹងមើលក្នុងផ្លូវ ហើយចាក់ផ្នែកខ្លីមួយដើម្បីបញ្ជាក់ថាការផ្ទុកធ្វើដោយធម្មតា។
ជំហាន 3៖ រក្សាទុកដោយមុខងារថត (ជម្រើសដំបូងសម្រាប់មាតិកាដែលមានការការពារ)
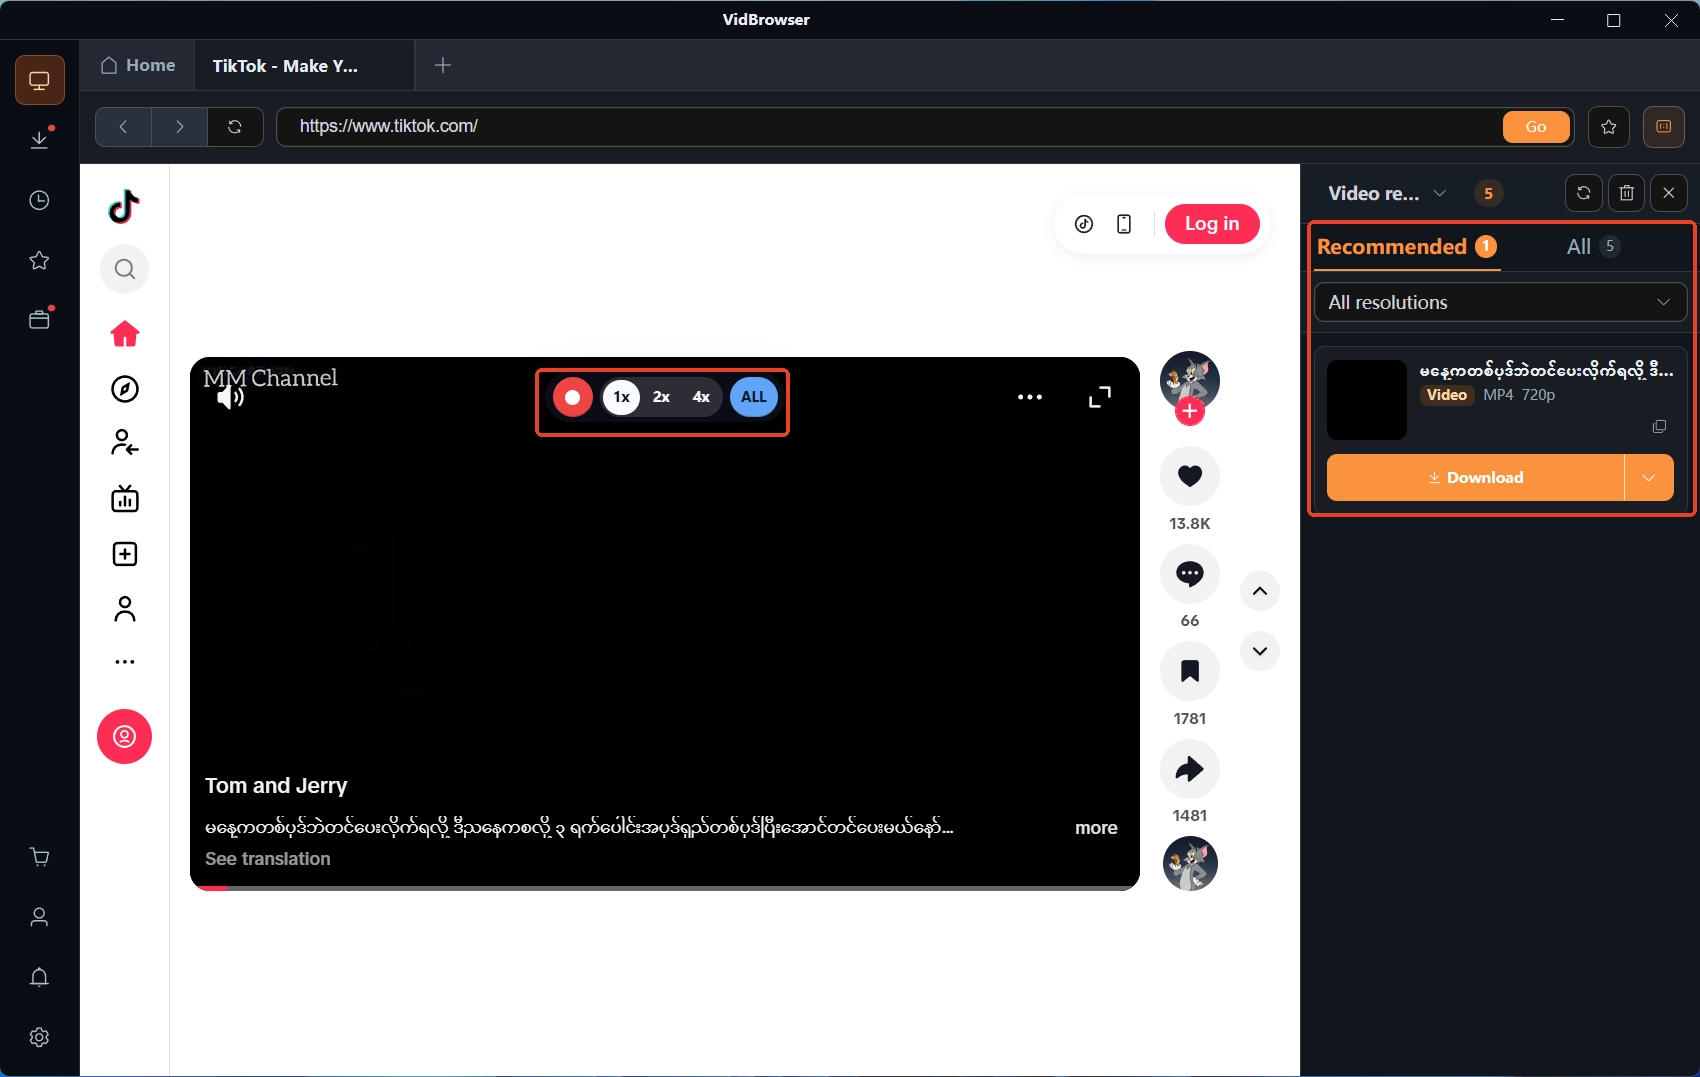
វីដេអូនៃផ្លាទហ្វ៉មសមាជិកភាពភាគច្រើនមានការការពារសិទ្ធិអ្នកនិពន្ធ ហើយឧបករណ៍ទាញយកធម្មតាក៏មិនអាចប៉ះពាល់បានដែរ មុខងារថតរបស់ VidBrowser ជាមធ្យោបាយរក្សាទុកដែលទុកចិត្តបានបំផុត៖ លើក mouse ទៅលើកម្រងវីដេអូ បន្ទះបញ្ជាថតនឹងលេចឡើងដាក់ជាប់ — ជ្រើសល្បឿនថត (1x តាមពេលពិត 2x ឬ 4x លឿនជាង) ចុច «Record All» ដើម្បីថតវីដេអូទាំងមូល ហើយប៊ូតុងថតនៅខាងឆ្វេងចាប់ផ្តើមឬផ្អាកក្នុងពេលណាមួយក៏បាន អ្វីដែលអាចចាក់បានទាំងអស់ថតបាន។
ជំហាន 4៖ មាតិកាដែលទាញយកផ្ទាល់បាន បំពេញដោយការទាញយក
បើវីដេអូទាញយកផ្ទាល់បាន បន្ទះ «Video Library» នៅខាងស្តាំក៏បង្ហាញបញ្ជីមានប៊ូតុង «Download» ពណ៌ក្រហមក្រោយទៀត — ចុចម្តងរក្សាទុកជា MP4 បាន (អាចជ្រើសដំណោះស្រាយមុនសិន)
ជំហាន 5៖ ពិនិត្យប្រវត្តិការទាញយក បញ្ជាក់ថាទាំងអស់បានចុះដី
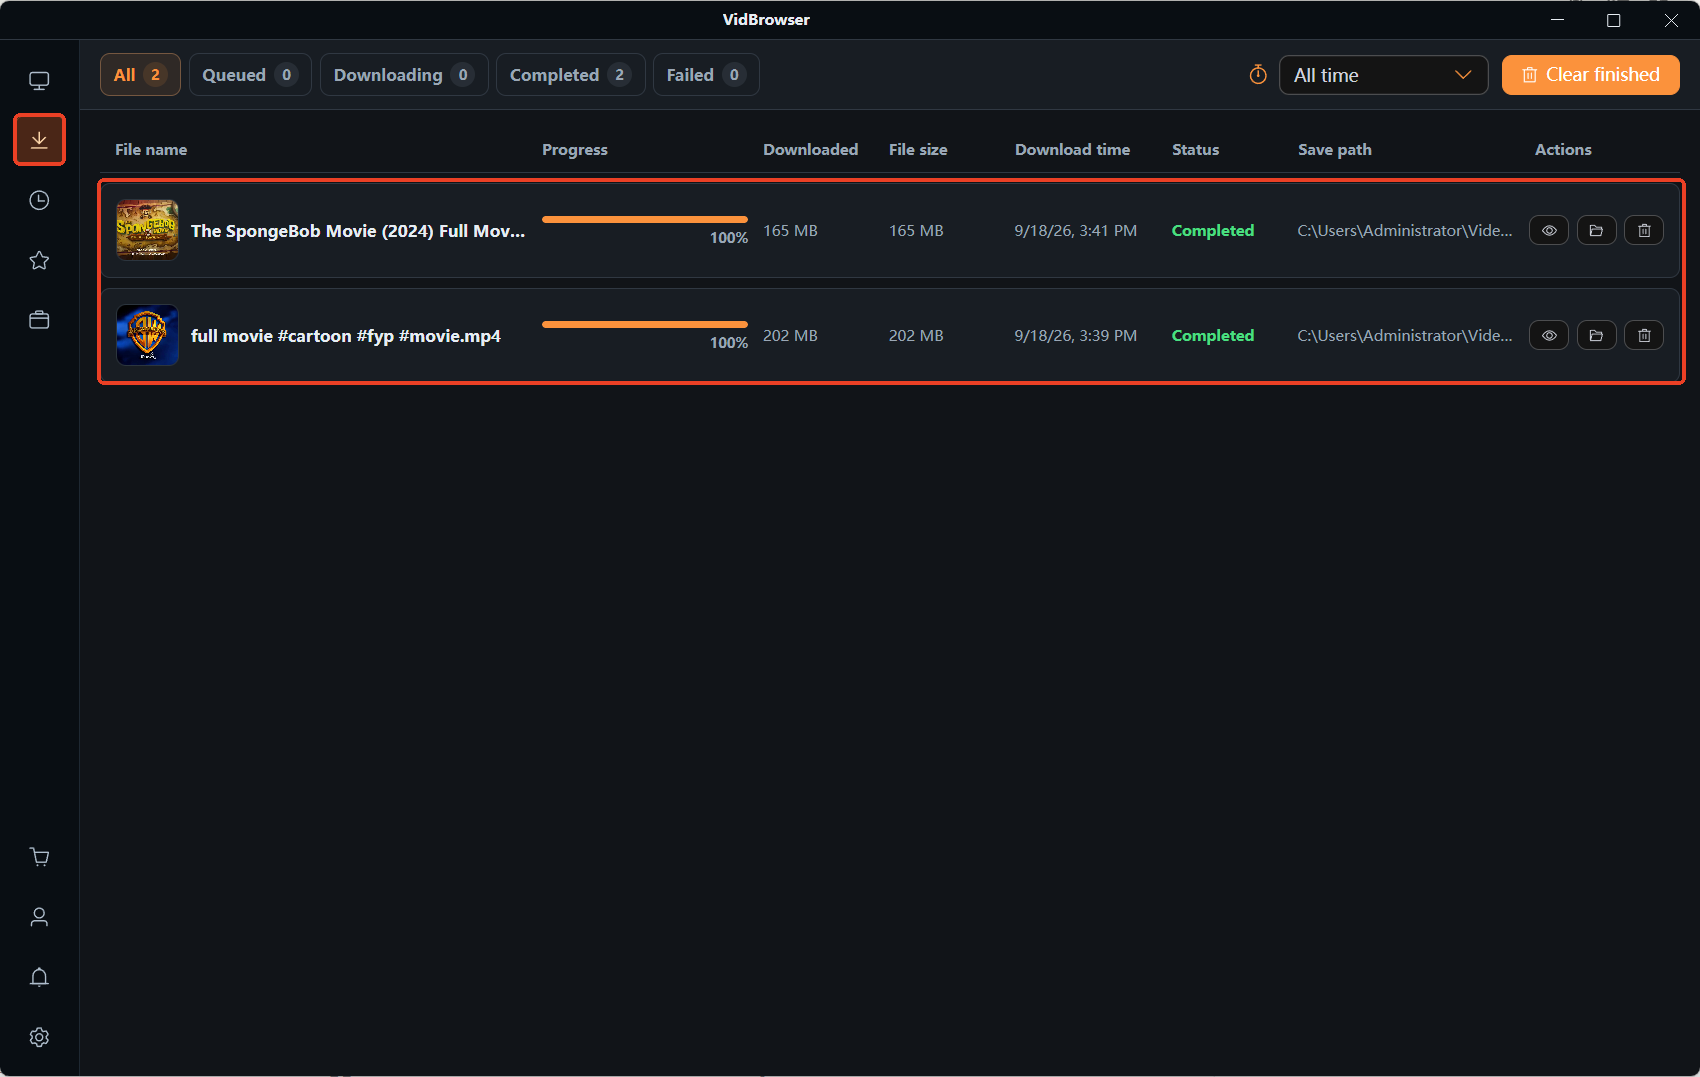
បើកប្រវត្តិការទាញយកតាមរូបតំណាងនាទីនៅក្នុងកន្លែងរុករកខាងឆ្វេង ផ្ទៀងផ្ទាត់ឈ្មោះឯកសារ ទំហំ និងស្ថានភាពរបស់មួយៗ ហើយក្នុងផ្លូវគ្រាន់តែបើកនិងចាក់ — គ្មានហតស្ពហតណាមួយត្រូវបានប៉ះសោះឡើយ។
ក្នុងចុងក្រោយ
រួមជាពីរចំណុច៖ ការអ៊ែនគ្រីបមាតិកាធ្វើឱ្យការរុករកផ្លាទហ្វ៉មសមាជិកភាពលើ WiFi សាធារណៈមានសុវត្ថិភាពជាងការយល់ឃើញដោយធ្វើចិត្ត និងមតិរបស់ FTC អាចដកស្រង់ដោយមានចិត្តស្ងប់៖ ប៉ុន្តែភាពពិតប្រាកដនៃហតស្ពហតនិងស្ថានភាពចូលគណនីស្ថិតក្រៅវិស័យការពារនៃការអ៊ែនគ្រីប និងការបញ្ជាក់ហតស្ពហតមុនភ្ជាប់ ការបិទការតភ្ជាប់ស្វ័យប្រវត្តិ និងការផ្លាស់កិច្ចការរសជាតិខ្លាំងទៅទិន្នន័យទូរស័ព្ទគឺជាការការពារដែលមានតម្លៃបំផុត។ អ្វីដែលចង់មើលរក្សាទុកក្នុងម៉ាស៊ីនមុន ហើយក្នុងផ្លូវមើលដោយគ្មានការតភ្ជាប់ — ហតស្ពហតសាធារណៈក៏មិនត្រូវប៉ះសោះឡើយ។
សំណួរញឹកញាប់
នៅចូលជាប់រហូត — នៅលើបណ្តាញសាធារណៈនឹងមានអ្វីកើតឡើង
ស្ថានភាពចូលខ្លួនវាផ្ទុកព័ត៌មានវេសន័យ ហើយវេនយូរប៉ុណ្ណាតម្លៃសម្រាប់អ្នកវាយប្រហារកាន់តែខ្ពស់។ ចេញពីគណនីបន្ទាប់ពីប្រើបណ្តាញសាធារណៈ ហើយផ្សំជាមួយការផ្ទៀងផ្ទាត់ពីរជំហាន ការបាត់បង់ដោយការលួចព័ត៌មានវេសន័យនឹងត្រូវបញ្ឈរ់នៅពីក្រោយទ្វារទីពីរ។
ទិន្នន័យទូរស័ព្ទឬហតស្ពហតផ្ទាល់ខ្លួន — ជម្រើសណាមានស្ថេរភាពជាង
មានទិន្នន័យផ្ទាល់ខ្លួន ហើយពេលចូលរួមជាមួយការផ្ទៀងផ្ទាត់ពីរជំហាន ការបាត់បង់ដោយការលួចព័ត៌មានវេសន័យនឹងត្រូវបញ្ឈរ់នៅពីក្រោយទ្វារទីពីរ។ ជម្រើសណាមានស្ថេរភាពជាងគឺហតស្ពហតខ្លួនឯង៖ វាជាបណ្តាញដែលអ្នកដំឡើងដោយខ្លួនឯង ឈ្មោះនិងពាក្យសម្ងាត់នៅក្នុងដៃអ្នក ខ្សែសង្វាក់ទុកចិត្តពេញលេញ។ ទុកហតស្ពហតសាធារណៈសម្រាប់កិច្ចការទាបសភាពភាពរសជាតិដូចជាការអានព័ត៌មាន។
ត្រឡប់មកផ្ទះឃើញគណនីមានភាពមិនធម្មតា — ត្រូវធ្វើអ្វីមុនគេ
ផ្តាច់ឧបករណ៍ចេញពីបណ្តាញទាំងអស់មុនគេ បន្ទាប់មកប្តូរពាក្យសម្ងាត់ហើយផ្ទៀងផ្ទាត់ថាការផ្ទៀងផ្ទាត់ពីរជំហានបានបើក ចុងក្រោយពិនិត្យសារជូនដំណឹងចូលថាមានឧបករណ៍និងកន្លែងចំណេះថ្មីឬអត់ គណនីដែលគួរឱ្យសង្ស័យដំណើរការមុនគេ។


