
공용 WiFi에서도 OnlyFans는 암호화된다: 봐야 할 건 핫스팟과 계정
외출 전에 구독 플랫폼을 열기 전에 리스크 순서를 먼저 정리하세요: 핫스팟의 진위가 계정보다 앞서고, 화면을 들여다보는 것은 마지막입니다.카페나 호텔의 공용 WiFi에 연결한 사람들이 가장 걱정하는 건 화면을 남에게 보이는 일이지만, 구독 플랫폼의 콘텐츠는 전 구간 암호화되어 전송됩니다. 정말 방어할 가치가 있는 건 핫스팟 그 자체와 로그인했던 계정 쪽입니다.
공용 WiFi에서 구독 플랫폼을 볼 때 리스크 순서는 직관과 다릅니다
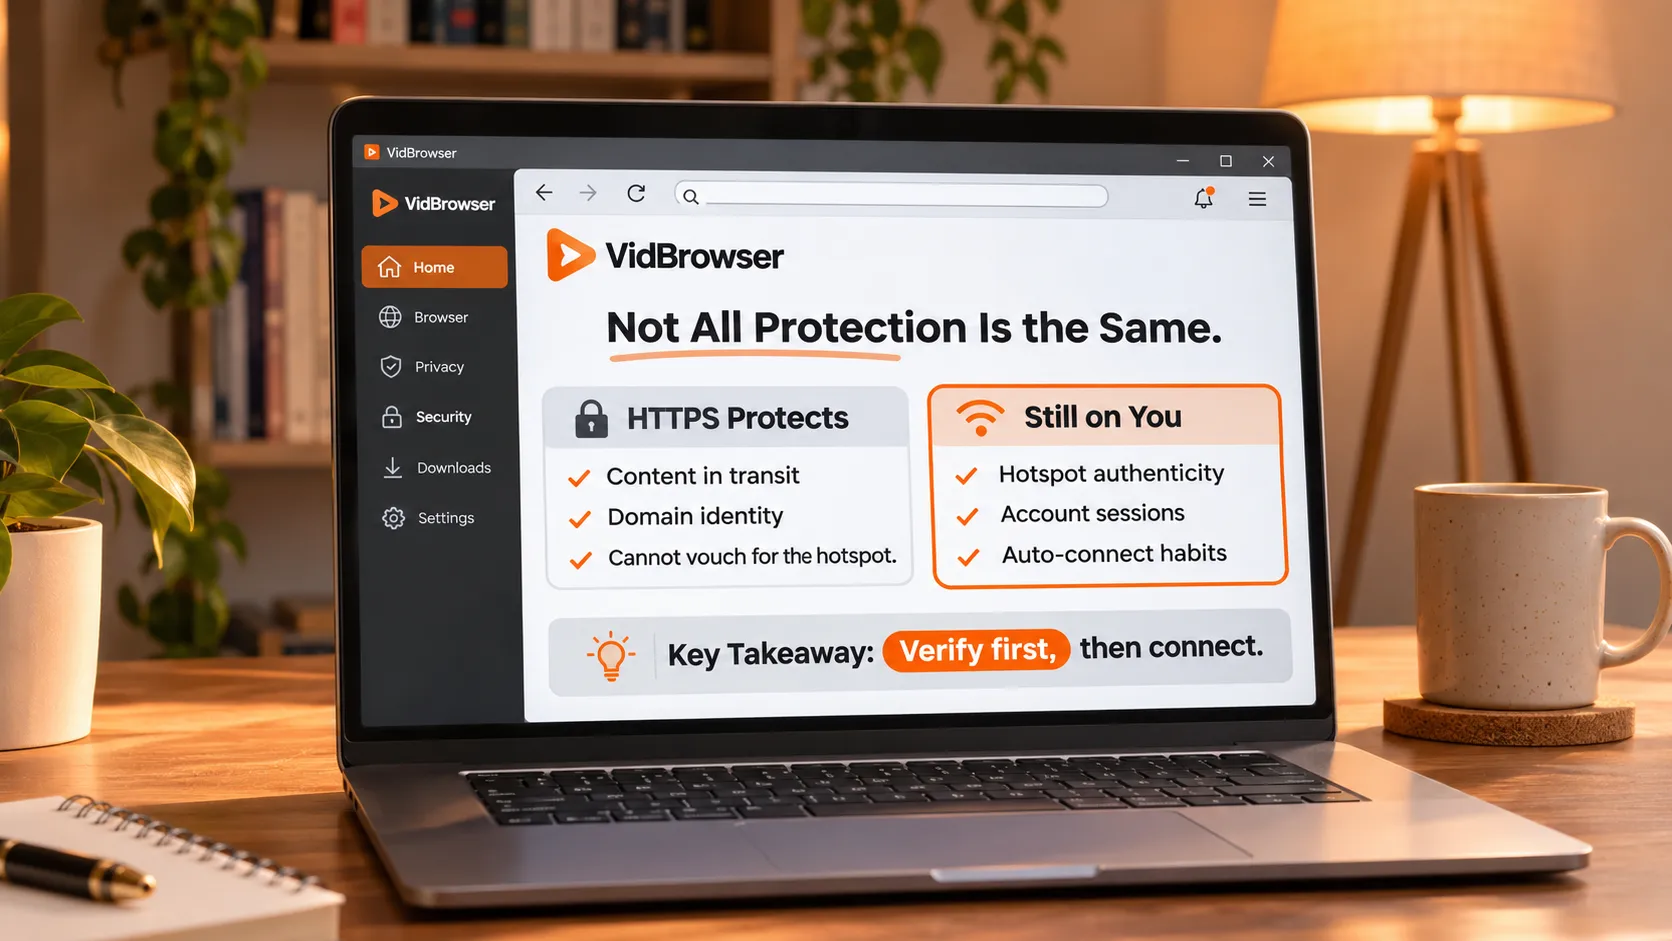
FTC 소비자 안내 페이지의 원문은 그대로 "connecting through a public Wi-Fi network is usually safe"입니다 — 판단 근거는 암호화의 보편화지 공용 네트워크가 신뢰할 수 있게 되었다는 게 아닙니다.미국 연방거래위원회(FTC)가 발행한 이 안내는 아주 직설적입니다: 구독 플랫폼 같은 주류 사이트는 전 구간 HTTPS로 운영되고, 콘텐츠는 전송 중 내내 암호문이며, 같은 탁자의 낯선 사람도 풀지 못합니다. "공용 WiFi는 벌거벗은 것과 같다"는 옛 인상은 HTTPS에 의해 다시 쓰였습니다.
하지만 암호화가 다시 쓰는 것은 콘텐츠라는 한 줄뿐입니다. 당신이 연 핫스팟을 누가 세웠는지, 로그인 상태가 노려질 가치가 있는지, 도메인과 트래픽 지문이 수집되는지 — 이 세 가지 중 어느 것도 암호화는 관여하지 않습니다. 리스크를 높은 순으로 세우면: 가짜 핫스팟 피싱이 첫째, 계정과 세션이 둘째, 화면 내용이 보이는 것이 마지막입니다. 이 순서대로 방어해야 노력이 제자리에 떨어집니다.
암호화가 지키는 것은 콘텐츠이고, 핫스팟과 로그인 양 끝은 지키지 못합니다
HTTPS의 보호 범위에는 세 개의 경계가 있고, FTC 공식 페이지는 하나씩 못박아 두었습니다: 암호화하는 것은 당신과 어떤 사이트 사이의 전송이고, 검증하는 것은 그 사이트의 도메인이며, 당신이 연 WiFi 네트워크 자체는 검증할 수 없습니다.자물쇠 아이콘이 증명하는 것은 "이 사이트로의 연결은 암호문"일 뿐이고, 핫스팟이 진짜인지는 증명하지 못하며, 네트워크 환경이 깨끗한지는 더더욱 아닙니다.
피싱 페이지도 HTTPS를 달 수 있습니다 — FTC는 별도로 한 줄 보탭니다: 사기꾼도 가짜 사이트를 암호화하며, 빽빽하게 상대 쪽으로 흘러간 데이터는 여전히 상대의 것입니다. 이 안내 페이지는 기본 보강 항목도 제시합니다: 가능한 곳에서 2단계 인증을 켜고, 시스템과 브라우저를 최신으로 유지하세요. 계정 층은 OnlyFans 계정 보안 가이드에 한 세트로 쓰여 있고, 2단계 인증과 피싱 식별은 공용 네트워크에서도 똑같이 성립하므로 한 문장으로만 언급하고 펼치지 않습니다.
핫스팟 쪽 리스크에는 고유한 이름이 있습니다: evil twin. 공격자는 공식 네트워크와 같거나 비슷한 이름의 핫스팟을 세우고, 기기는 신호가 강한 쪽으로 저절로 연결되며, 위조 로그인 페이지와 맞물려 이메일 비밀번호가 넘어갑니다. FBI 권고문은 이런 공격 유형을 별도로 다뤘고, 검증 동작은 아주 단순합니다: 연결하기 전에 직원과 대면으로 핫스팟 이름을 확인하세요.
호텔 WiFi 비밀번호는 접속을 관할하지 암호화를 관할하지 않습니다
FBI의 투숙객용 사이버 보안 권고문에는 기억할 만한 원문이 한 문장 있습니다: "This combination only governs devices accessing the hotel's network but does not provide a secure internet connection" — 객실 번호와 비밀번호 조합이 관할하는 건 누가 네트워크에 들어올 수 있는지만이고, 암호화는 관할하지 않습니다.FBI 인터넷 범죄 불만 센터(IC3)가 발행한 이 권고문은 또 이렇게 적습니다: 호텔 업계에는 지금까지 통일된 WiFi 보안 기준이 없고, 소규모 호텔은 비밀번호를 프런트에 두고 오래 바꾸지 않는 경우가 흔합니다.
그러므로 "비밀번호 넣고 연결됐다"는 안전 신호가 아닙니다. 대답하는 것은 접속 문제뿐입니다. 이런 공용 핫스팟에 연결할 때는 다음 동작을 순서대로 하세요:
- 연결하기 전에 프런트에서 핫스팟 이름을 확인하고, 공식 이름 외의 어떤 핫스팟에도 연결하지 않기;
- 기기의 자동 연결을 끄고, 휴대폰이 이름이 익숙한 네트워크로 스스로 뛰어들지 않게 하기;
- 민감한 작업은 모바일 데이터나 자기 핫스팟으로 옮기기 — 은행과 비밀번호 변경은 무료 네트워크에 얹히지 않기;
- VPN은 계속 쓸 수 있지만 네트워크 쪽 점검은 먼저 경로를 구분하는 것부터: VPN 환경에서 다운로드 실패 점검에서 페이지와 영상이 다른 경로를 갈 수 있다고 설명했습니다; 무엇을 고를지는 OnlyFans용 VPN 선택 가이드에 여섯 가지 기준이 있습니다.
보고 싶은 것은 출발 전에 로컬에 저장, 길에서는 핫스팟 없이 재생
가장 경제적인 방어는 콘텐츠를 먼저 착지시키는 것: 집에서 볼 영상을 로컬 디스크에 저장하고, 길에서 오프라인으로 재생하면, 공용 핫스팟은 처음부터 끝까지 개입하지 않고 피싱과 도청도 발 디딜 곳을 잃습니다.이번 출발 전 준비에는 VidBrowser 영상 다운로더를 사용하세요. 조작은 몇 단계면 충분합니다:
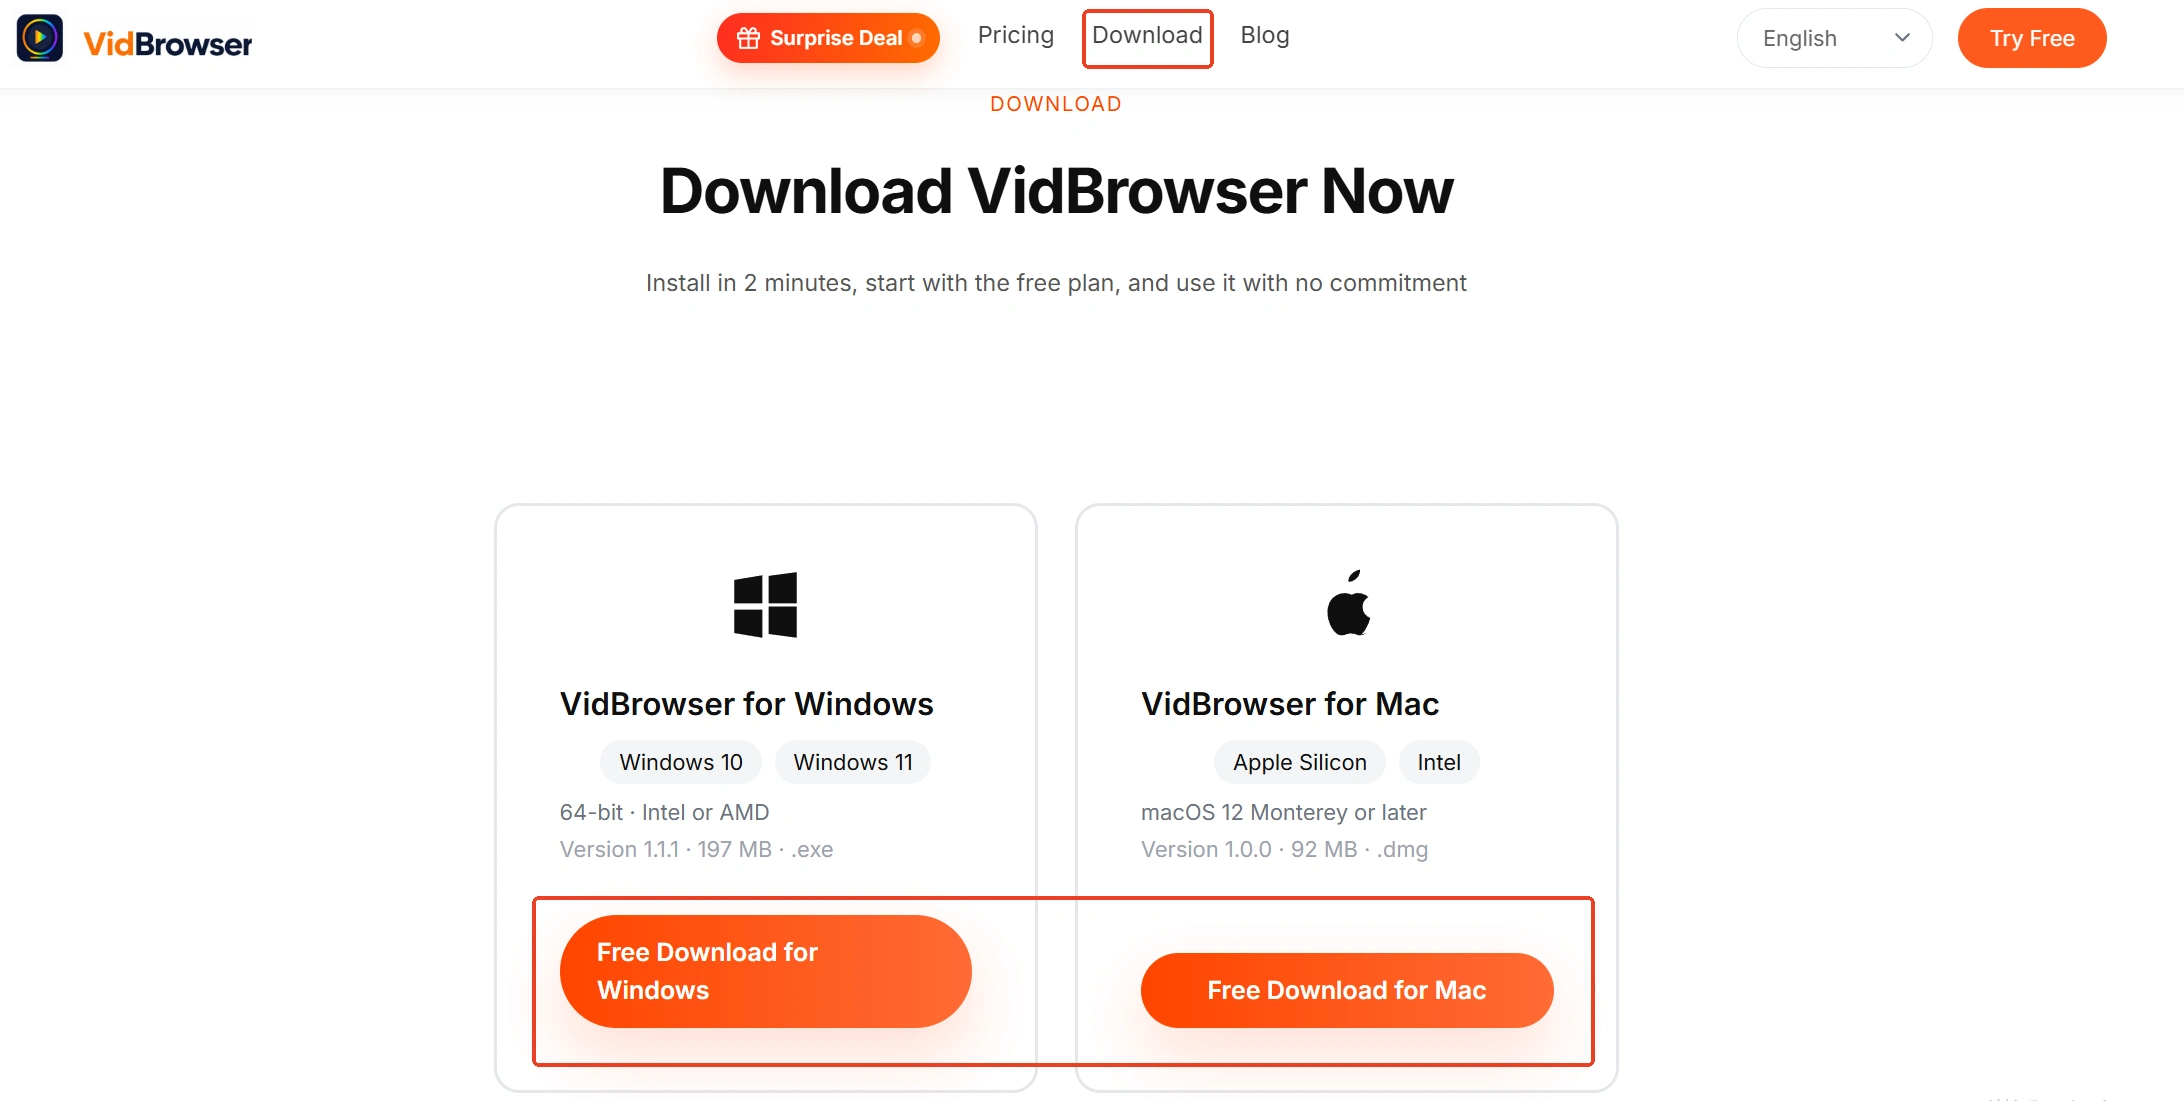
단계 1: VidBrowser를 다운로드하고 설치
VidBrowser는 Windows와 Mac에서 영상을 보고, 구간을 잘라내고, 로컬에 저장하기에 적합한 데스크톱 영상 브라우저로, 다운로드와 녹화 두 기능을 내장했으며 설치는 몇 분이면 끝납니다.
단계 2: VidBrowser에서 구독 플랫폼을 열고 로그인
계정에 로그인하고, 길에서 볼 예정인 영상을 찾은 뒤, 짧게 재생해 로딩이 정상인지 확인합니다.
단계 3: 녹화 기능으로 저장(보호 콘텐츠의 첫 선택)
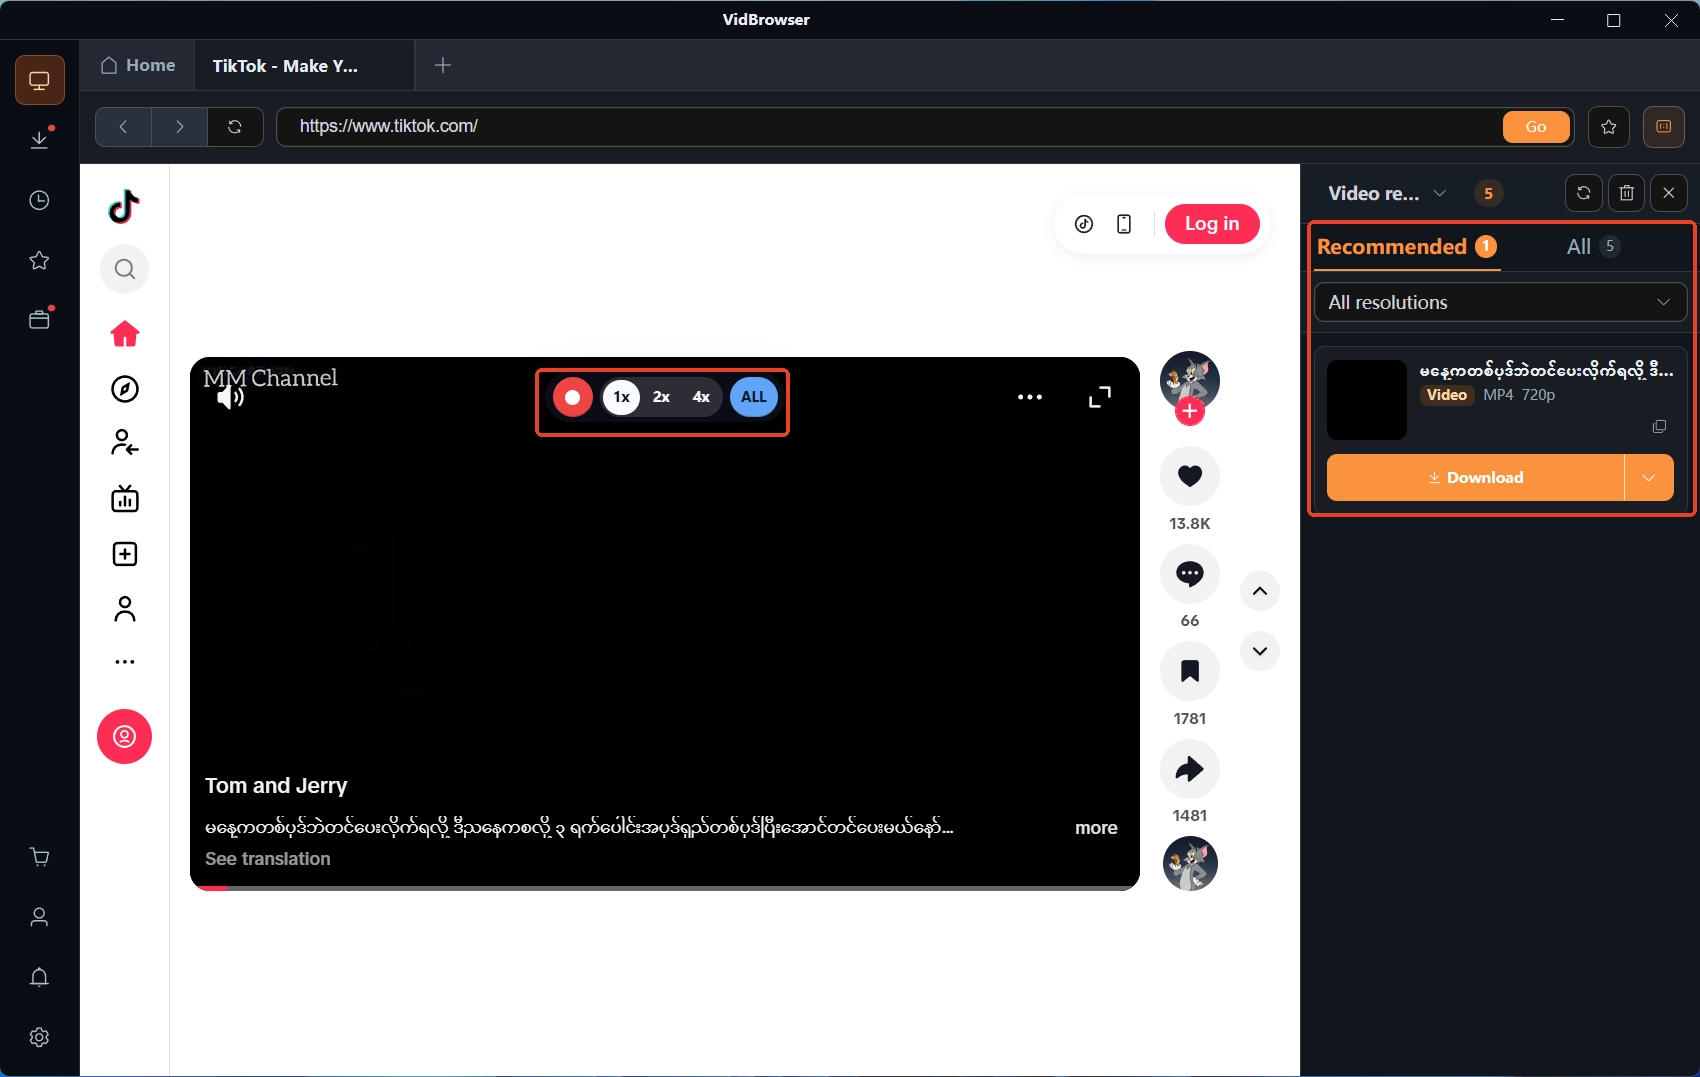
구독 플랫폼의 영상은 대부분 저작권으로 보호되어 일반 다운로드 도구가 잡아내지 못하고, VidBrowser의 녹화 기능이 가장 믿을 수 있는 저장 방식입니다: 마우스를 영상 화면 위로 옮기면 녹화 컨트롤이 겹쳐 나타납니다 — 녹화 속도를 고르고(1x는 실시간, 2x나 4x면 더 빨리 끝남), "모두 녹화"를 눌러 영상 전체를 녹화 시작하며, 왼쪽의 녹화 버튼으로 언제든 시작하거나 일시정지할 수 있고, 재생되는 콘텐츠라면 무엇이든 녹화됩니다.
단계 4: 직접 다운로드 가능한 콘텐츠는 다운로드로 보충
영상을 직접 다운로드할 수 있다면 오른쪽 "비디오 라이브러리" 패널에도 주황색 "다운로드" 버튼이 달린 항목이 나열됩니다. 한 번 클릭하면 MP4로 저장됩니다(해상도를 먼저 골라서 다운로드할 수도 있습니다).
단계 5: 다운로드 기록을 대조해 모두 착지했는지 확인
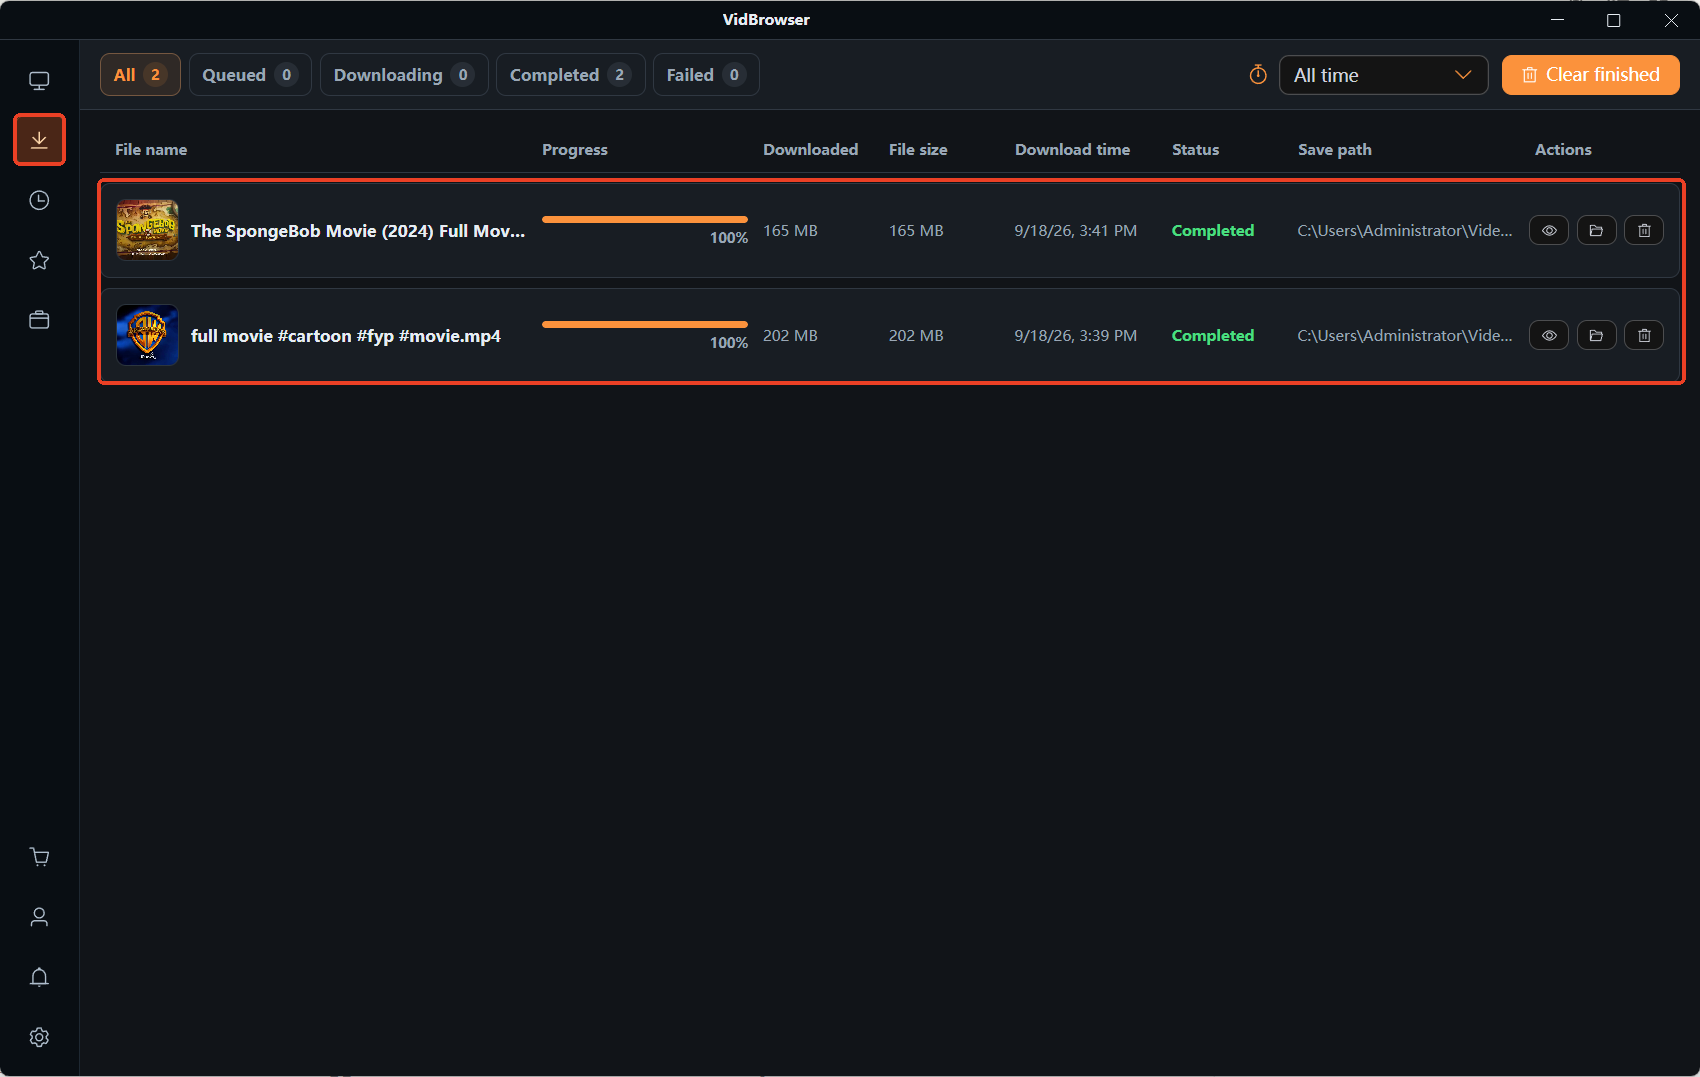
왼쪽 내비게이션의 시계 아이콘으로 다운로드 기록을 열고, 파일명·크기·상태가 모두 완료됐는지 하나씩 확인합니다. 길에서 열어 재생만 하면 되고, 그 어떤 핫스팟에도 연결하지 않습니다.
맺음말
두 가지로 수렴합니다: 콘텐츠 암호화 덕분에 공용 WiFi에서 구독 플랫폼을 훑는 것은 직관보다 안전하고, FTC의 입장은 안심하고 인용할 수 있습니다. 하지만 핫스팟의 진위와 계정 로그인 상태는 암호화의 보호 범위 밖이므로, 연결 전 핫스팟 확인, 자동 연결 끄기, 민감한 작업은 모바일 데이터로 — 이 세 가지가 가성비가 가장 높은 방어입니다. 볼 것은 먼저 로컬에 저장하고 길에서 오프라인으로 보세요. 공용 핫스팟은 건드릴 필요조차 없습니다.
자주 묻는 질문
계속 로그인 상태를 유지하면 공용 네트워크에서 어떻게 되나요
로그인 상태는 그 자체로 자격 증명을 나르고, 세션이 길어질수록 노려볼 가치가 높아집니다. 공용 네트워크를 다 쓰면 로그아웃하고, 2단계 인증과 결합하면 자격 증명 도난 피해를 두 번째 문 뒤에 가둘 수 있습니다.
모바일 데이터와 개인 핫스팟, 어느 쪽이 더 안정적인가요
자기 데이터가 있으면 자기 핫스팟을 우선하세요: 스스로 세운 네트워크이고 이름과 비밀번호가 모두 당신 손안에 있어 신뢰 사슬이 완전합니다. 공용 핫스팟은 뉴스 보기 같은 저민감 작업에 남겨 둡니다.
연결 후 집에 돌아와 계정 이상을 발견했다면, 먼저 무엇을 하나요
먼저 기기를 모든 네트워크에서 끊고, 다음으로 비밀번호를 바꾸고 2단계 인증이 켜져 있는지 확인한 뒤, 마지막으로 로그인 알림에서 낯선 기기와 장소를 검토합니다. 의심스러운 계정부터 먼저 처리합니다.


