
पब्लिक WiFi पर OnlyFans एन्क्रिप्टेड रहता है: हॉटस्पॉट और अकाउंट पर नज़र
घर से बाहर सब्सक्रिप्शन प्लेटफ़ॉर्म खोलने से पहले जोखिमों का क्रम पहले सजाएँ: हॉटस्पॉट की असलियत अकाउंट से पहले आती है, और स्क्रीन देखे जाना सबसे आख़िर में।कैफ़े या होटल के पब्लिक WiFi पर जुड़ने वाले ज़्यादातर लोगों की सबसे बड़ी चिंता किसी का स्क्रीन देखना है, लेकिन सब्सक्रिप्शन प्लेटफ़ॉर्म का कंटेंट पूरी रास्ते एन्क्रिप्टेड होकर यात्रा करता है — जिसकी रक्षा सचमुच ज़रूरी है वे हॉटस्पॉट खुद और वह अकाउंट है जहाँ आपने लॉगिन किया था।
पब्लिक WiFi पर जोखिम का क्रम अंतर्ज्ञान से अलग है
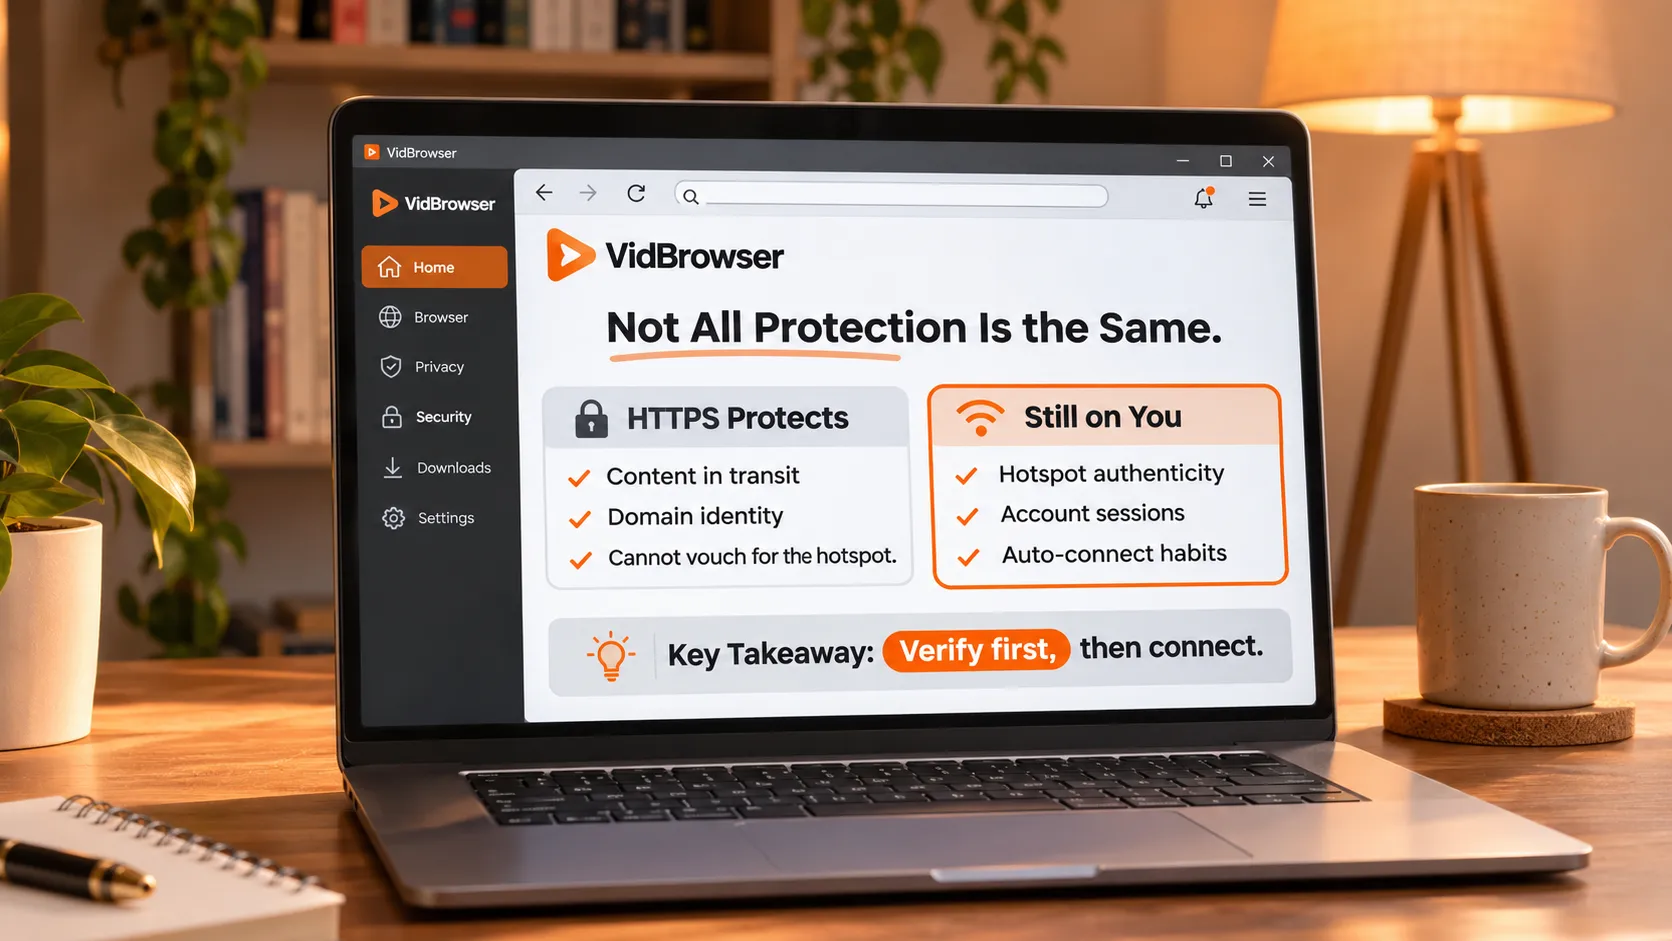
FTC की उपभोक्ता सलाह पृष्ठ शब्दशः कहती है: "connecting through a public Wi-Fi network is usually safe" — निर्णय का आधार एन्क्रिप्शन का व्यापक होना है, पब्लिक नेटवर्क का भरोसेमंद हो जाना नहीं।फ़ेडरल ट्रेड कमीशन (FTC) द्वारा प्रकाशित सलाह सीधी है: सब्सक्रिप्शन प्लेटफ़ॉर्म जैसी मुख्य साइटें शुरू से अंत तक HTTPS पर चलती हैं, कंटेंट साइफरटेक्स्ट के रूप में यात्रा करता है, और उसी मेज़ का अजनबी उसे खोल नहीं सकता। "पब्लिक WiFi मतलब नंगे चलना" वाली पुरानी धारणा HTTPS ने फिर से लिख दी है।
लेकिन एन्क्रिप्शन केवल कंटेंट की रेखा दोबारा लिखता है। आप जिस हॉटस्पॉट से जुड़े उसे किसने खड़ा किया, आपकी लॉगिन स्थिति निशाने की क़ीमत की है या नहीं, डोमेन और ट्रैफ़िक फ़िंगरप्रिंट इकट्ठे होते हैं या नहीं — इन तीन में से किसी का एन्क्रिप्शन कोई बंदोबस्त नहीं करता। जोखिम उच्च से निम्न क्रम में: फ़र्ज़ी हॉटस्पॉट फ़िशिंग पहला, अकाउंट और सेशन दूसरा, स्क्रीन का कंटेंट देखा जाना आख़िरी। इसी क्रम में बचाव करें ताकि मेहनत सही जगह गिरे।
एन्क्रिप्शन कंटेंट बचाता है, हॉटस्पॉट और लॉगिन के दोनों सिरों को नहीं
HTTPS सुरक्षा की तीन सीमाएँ हैं, और FTC का आधिकारिक पृष्ठ हर एक को ठोक देता है: वह आपके और किसी साइट के बीच के ट्रांसफ़र को एन्क्रिप्ट करता है, उस साइट के डोमेन को सत्यापित करता है, और आपके जुड़े WiFi नेटवर्क को खुद सत्यापित नहीं कर सकता।ताले का आइकन सिर्फ़ "इस साइट तक का कनेक्शन साइफरटेक्स्ट है" सिद्ध करता है, हॉटस्पॉट के असली होने को सिद्ध नहीं करता, और नेटवर्क माहौल के साफ़ होने को तो और भी नहीं।
फ़िशिंग पेज भी HTTPS पहन सकते हैं — FTC अलग से एक पंक्ति जोड़ती है: ठग भी फ़र्ज़ी साइटों को एन्क्रिप्ट करते हैं, और घने घने उनकी ओर बहने वाला डेटा वैसे ही उनका रहता है। सलाह पृष्ठ बुनियादी मज़बूती के आइटम भी देता है: जहाँ हो सके टू-फैक्टर ऑथ चालू करें, सिस्टम और ब्राउज़र अपडेटेड रखें। अकाउंट परत का एक पूरा सेट OnlyFans अकाउंट सुरक्षा गाइड में लिखा है; टू-फैक्टर और फ़िशिंग पहचान पब्लिक नेटवर्क पर भी वैसे ही लागू होते हैं, एक वाक्य का उल्लेख काफ़ी है।
हॉटस्पॉट पक्ष के जोखिम का अपना नाम है: evil twin। हमलावर आधिकारिक नेटवर्क जैसे या मिलते-जुलते नाम का हॉटस्पॉट खड़ा करता है, उपकरण अपने आप मज़बूत सिग्नल से जुड़ते हैं, और नक़ली लॉगिन पेज ईमेल का पासवर्ड ले जाता है। FBI की सलाह इस हमले के प्रकार को विशेष रूप से लिखती है, और सत्यापन की क्रिया बहुत सरल है: जुड़ने से पहले स्टाफ़ से आमने-सामने हॉटस्पॉट का नाम पुष्ट करें।
होटल WiFi का पासवर्ड प्रवेश सँभालता है, एन्क्रिप्शन को नहीं
FBI की ठहरने वालों के लिए साइबर सुरक्षा सलाह में याद रखने लायक़ एक वाक्य मौलिक रूप में है: "This combination only governs devices accessing the hotel's network but does not provide a secure internet connection" — कमरा नंबर और पासवर्ड का यह जोड़ा केवल यह सँभालता है कि कौन नेटवर्क में घुस सकता है, एन्क्रिप्शन को नहीं।FBI इंटरनेट क्राइम कम्प्लेंट सेंटर (IC3) द्वारा प्रकाशित सलाह यह भी लिखती है: होटल उद्योग में आज तक एकीकृत WiFi सुरक्षा मानक नहीं है, और छोटे होटल अक्सर रिसेप्शन पर पासवर्ड रख देते हैं जो लंबे समय तक नहीं बदलता।
इसलिए "पासवर्ड डाला और जुड़ गया" सुरक्षा का संकेत नहीं है; वह केवल प्रवेश के प्रश्न का उत्तर देता है। इस तरह के पब्लिक हॉटस्पॉट से जुड़ते समय ये क्रियाएँ क्रम में करें:
- जुड़ने से पहले रिसेप्शन से हॉटस्पॉट का नाम पुष्ट करें, और आधिकारिक नाम के अलावा किसी भी हॉटस्पॉट से न जुड़ें;
- उपकरणों का ऑटो-कनेक्ट बंद करें, ताकि फ़ोन परिचित नाम के नेटवर्क में खुद न उछले;
- संवेदनशील काम मोबाइल डेटा या अपने हॉटस्पॉट पर ले जाएँ — बैंक और पासवर्ड बदलने जैसे काम मुफ़्त नेटवर्क पर न जाएँ;
- VPN चलता रह सकता है, लेकिन नेटवर्क-पक्ष की जाँच पहले मार्ग अलग करने से शुरू होती है: VPN माहौल में डाउनलोड विफलता की जाँच में लिखा है कि पेज और वीडियो अलग-अलग रास्ते जा सकते हैं; कौन सा चुनना है उसके छह मापदंड OnlyFans के लिए VPN चयन गाइड में मिलते हैं।
देखने की चीज़ें निकलने से पहले लोकल सेव करें, रास्ते में हॉटस्पॉट की ज़रूरत न रहे
सबसे सस्ता बचाव कंटेंट को पहले ज़मीन पर उतारना है: घर पर देखने वाले वीडियो लोकल डिस्क में सेव करें, रास्ते में ऑफ़लाइन चलाएँ, और पब्लिक हॉटस्पॉट शुरू से अंत तक शामिल ही नहीं होता — फ़िशिंग और जासूसी को टिकने की जगह नहीं मिलती।इस यात्रा-पूर्व तैयारी के लिए VidBrowser वीडियो डाउनलोडर इस्तेमाल करें; काम कुछ ही क़दमों में हो जाता है:
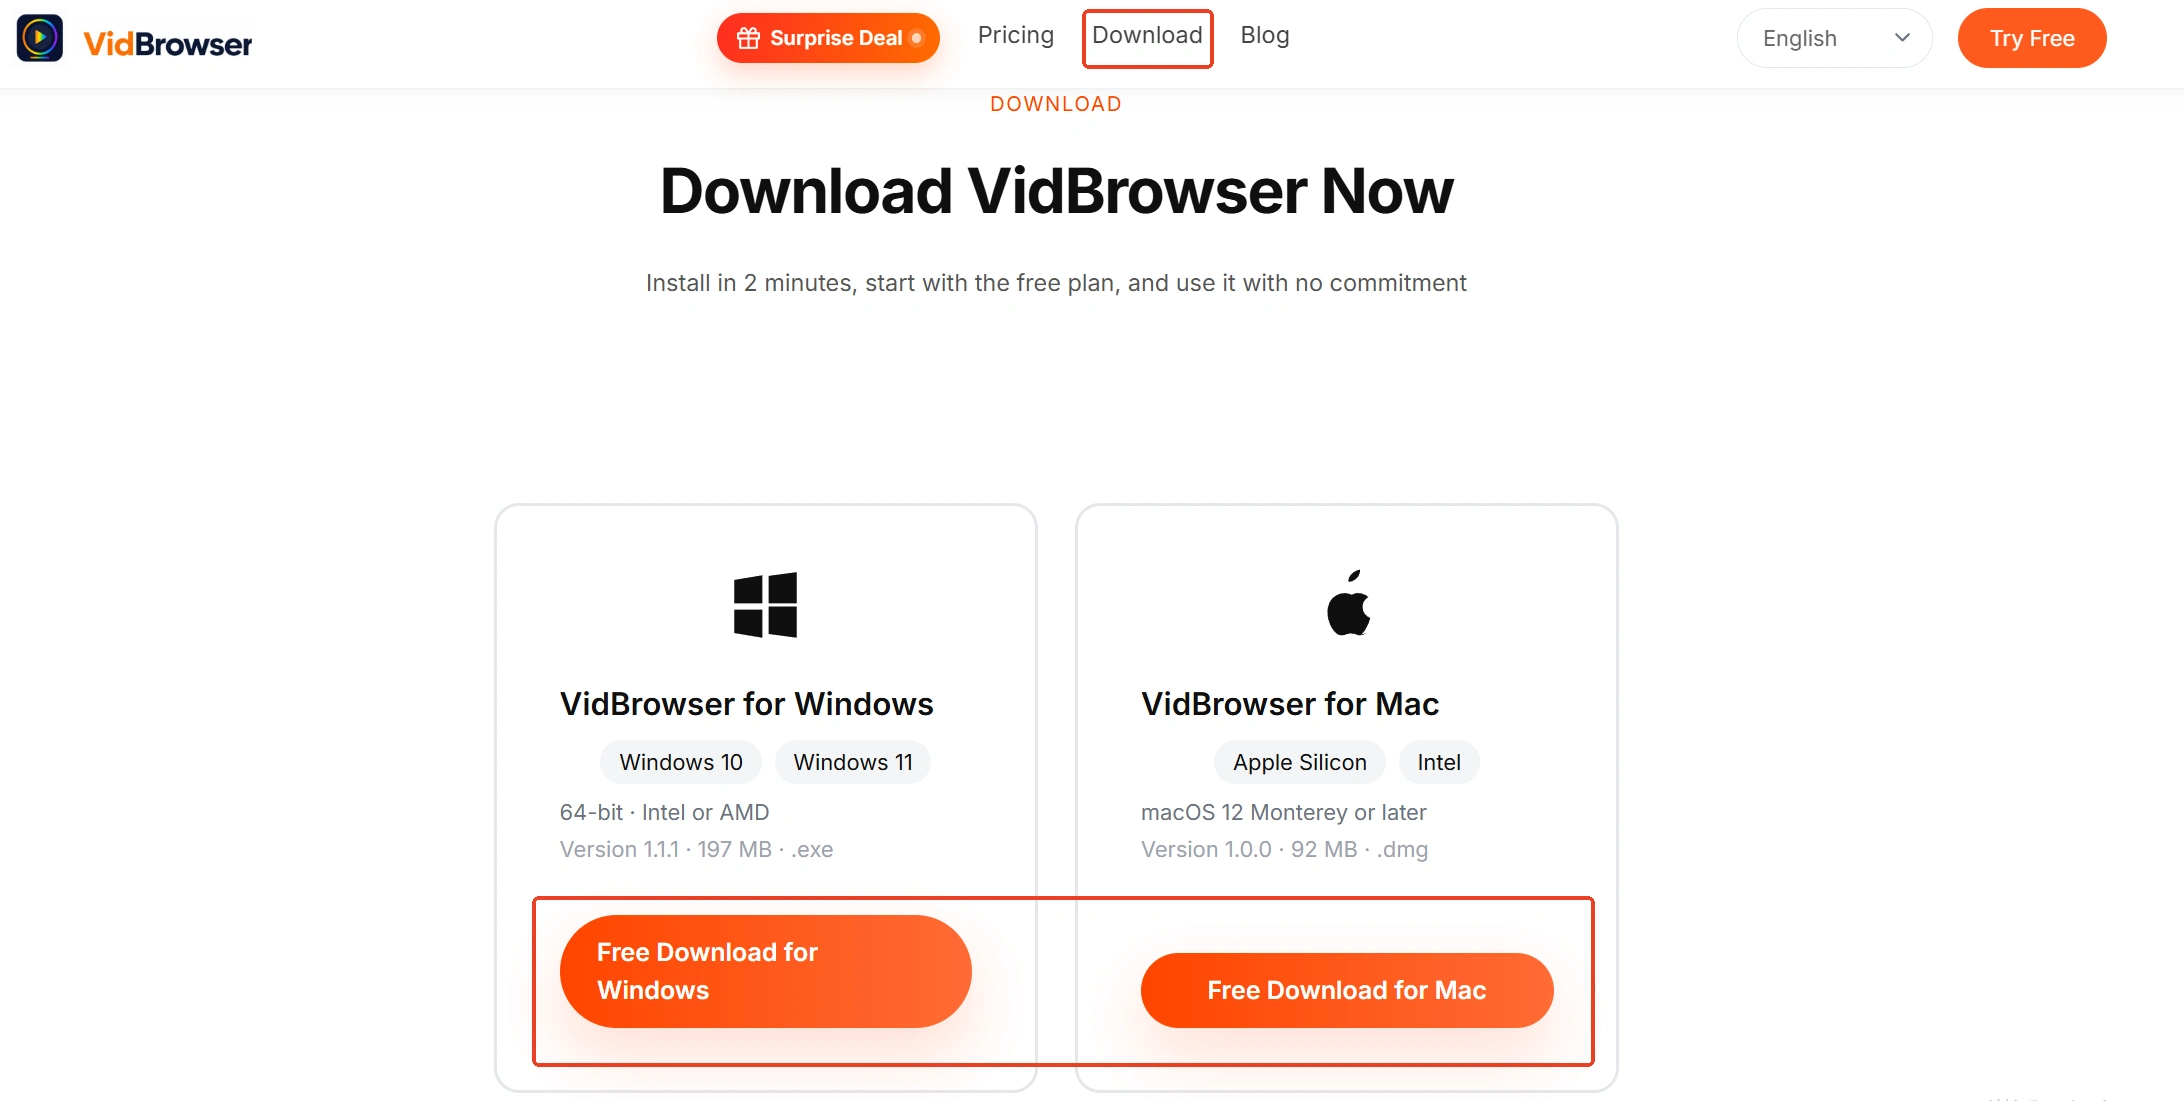
चरण 1: VidBrowser डाउनलोड करें और इंस्टॉल करें
VidBrowser Windows और Mac पर वीडियो देखने, टुकड़े काटने और लोकल सेव करने के लिए उपयुक्त डेस्कटॉप वीडियो ब्राउज़र है, जिसमें डाउनलोड और रिकॉर्डिंग दो बड़े फ़ीचर अंदर हैं; इंस्टॉलेशन कुछ मिनट में पूरा हो जाता है।
चरण 2: VidBrowser में सब्सक्रिप्शन प्लेटफ़ॉर्म खोलें और लॉगिन करें
अकाउंट में लॉगिन करें, रास्ते में देखने के लिए रखे वीडियो ढूँढें, और एक छोटा टुकड़ा चलाकर देखें कि लोडिंग सामान्य है।
चरण 3: रिकॉर्डिंग फ़ीचर से सेव करें (संरक्षित कंटेंट की पहली पसंद)
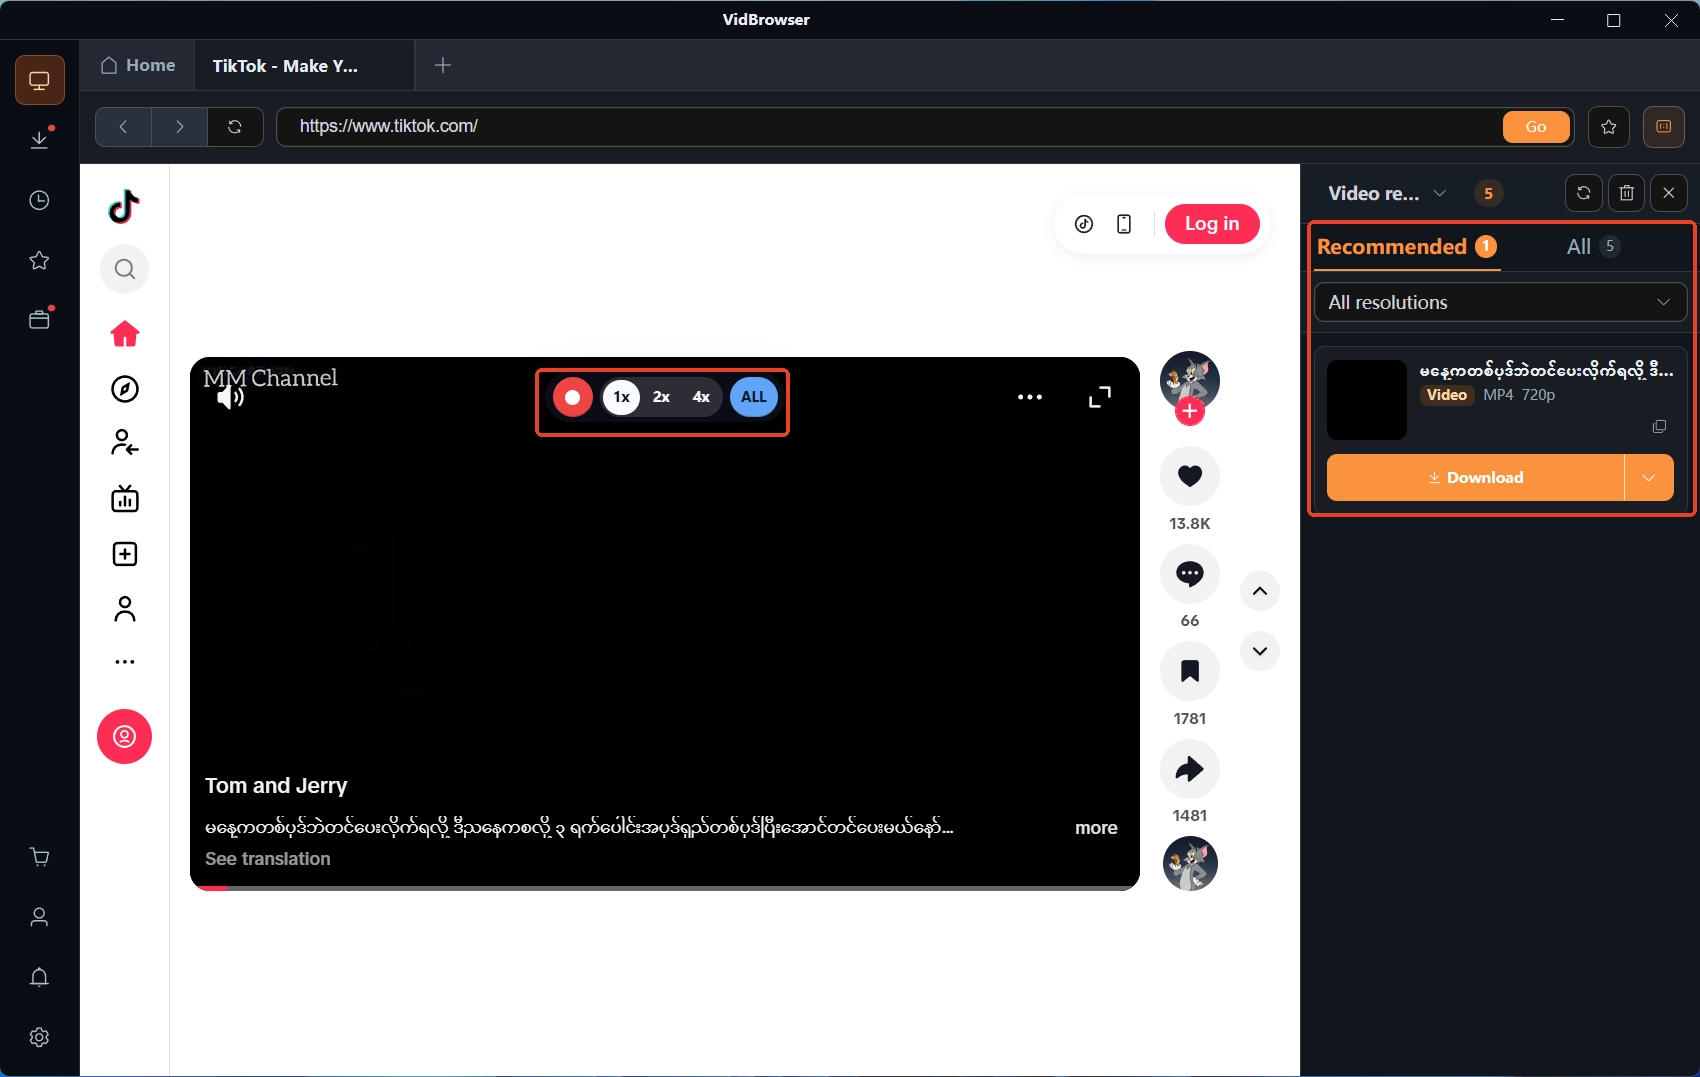
सब्सक्रिप्शन प्लेटफ़ॉर्म के वीडियो ज़्यादातर कॉपीराइट से संरक्षित होते हैं और साधारण डाउनलोड टूल्स उन तक नहीं पहुँचते; VidBrowser की रिकॉर्डिंग सबसे भरोसेमंद सेव तरीका है: माउस वीडियो के फ़्रेम पर ले जाएँ, रिकॉर्डिंग पैनल ऊपर आ जाएगा — रिकॉर्डिंग स्पीड चुनें (1x रियल टाइम, 2x और 4x जल्दी पूरा), "Record All" दबाकर पूरा वीडियो रिकॉर्ड करें, बाईं ओर का रिकॉर्ड बटन कभी भी शुरू या रोक सकता है; जो चल सकता है वह सब रिकॉर्ड हो सकता है।
चरण 4: सीधे डाउनलोड होने वाले कंटेंट को डाउनलोड से पूरा करें
अगर वीडियो सीधे डाउनलोड हो सकता है तो दाईं ओर "Video Library" पैनल में नारंगी "Download" बटन वाली प्रविष्टियाँ भी सूचीबद्ध होती हैं — एक क्लिक MP4 में सेव कर देता है (पहले रेज़ोल्यूशन चुनकर भी डाउनलोड कर सकते हैं)।
चरण 5: डाउनलोड हिस्ट्री से मिलान करें और सबका उतरना पुष्ट करें
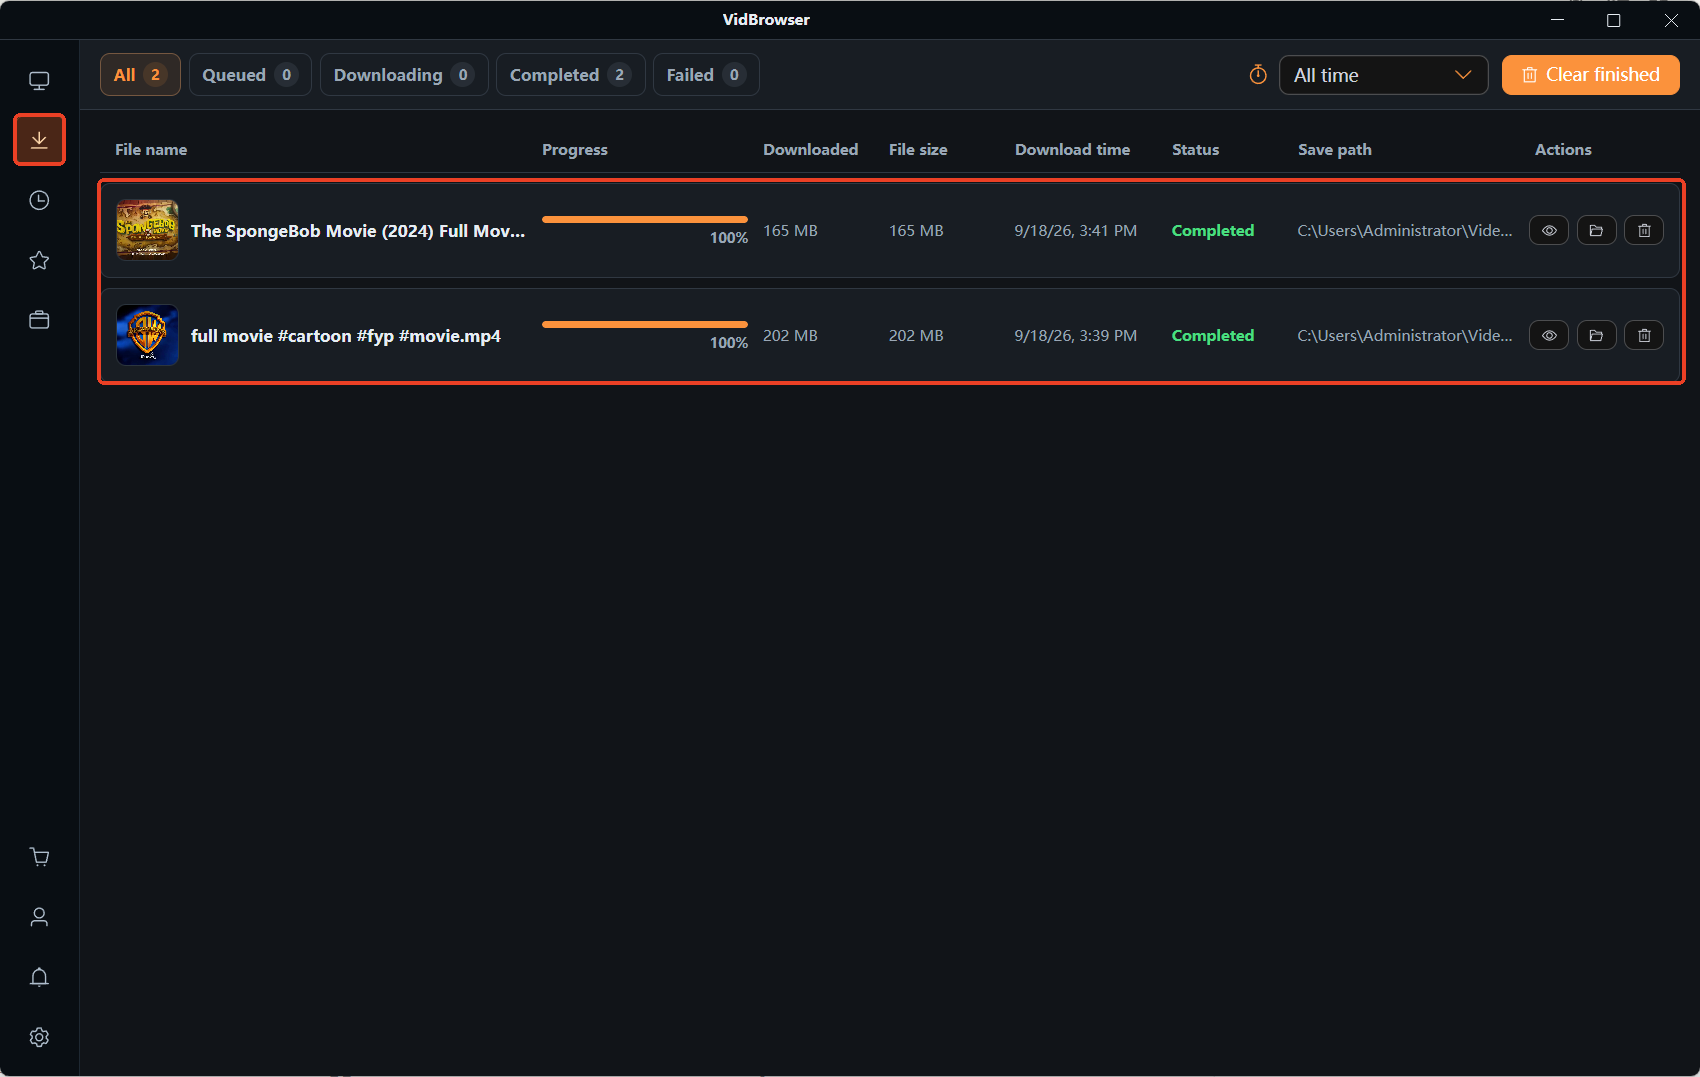
बाईं नेविगेशन के घड़ी आइकन से डाउनलोड हिस्ट्री खोलें, हर फ़ाइल का नाम, आकार और स्थिति एक-एक कर पुष्ट करें; रास्ते में खोलकर चलाना ही काफ़ी है — किसी हॉटस्पॉट को छुआ तक नहीं जाता।
अंत में
दो बिंदुओं में समेटता है: कंटेंट एन्क्रिप्शन पब्लिक WiFi पर सब्सक्रिप्शन प्लेटफ़ॉर्म घूमने को अंतर्ज्ञान से अधिक सुरक्षित बना देता है, और FTC की स्थिति निश्चिंत होकर उद्धृत की जा सकती है; लेकिन हॉटस्पॉट की असलियत और अकाउंट की लॉगिन स्थिति एन्क्रिप्शन की रक्षा सीमा से बाहर है, और जुड़ने से पहले हॉटस्पॉट पुष्टि, ऑटो-कनेक्ट बंद करना, और संवेदनशील काम मोबाइल डेटा पर ले जाना — ये तीन सबसे क़ीमती बचाव हैं। देखने वाली चीज़ पहले लोकल सेव करें और रास्ते में ऑफ़लाइन देखें — पब्लिक हॉटस्पॉट को छूने की भी ज़रूरत नहीं पड़ती।
अक्सर पूछे जाने वाले सवाल
हमेशा लॉगिन रहना — पब्लिक नेटवर्क पर क्या होता है
लॉगिन स्थिति खुद प्रमाण-पत्र ले जाती है, और सेशन जितना लंबा, निशाने की क़ीमत उतनी अधिक। पब्लिक नेटवर्क इस्तेमाल के बाद लॉगआउट करें और टू-फैक्टर जोड़ें, प्रमाण चोरी की हानि दूसरे दरवाज़े के पीछे रुक जाती है।
मोबाइल डेटा या निजी हॉटस्पॉट — कौन सा विकल्प ज़्यादा मज़बूत
अपना डेटा है तो अपना हॉटस्पॉट पहले चुनें: वह आपके हाथों से खड़ा किया नेटवर्क है, नाम और पासवर्ड आपके क़ब्ज़े में, भरोसे की जंजीर पूरी। पब्लिक हॉटस्पॉट ख़बरें पढ़ने जैसे कम संवेदनशील कामों के लिए छोड़ दें।
जुड़ने के बाद घर लौटकर अकाउंट में असामान्यता दिखी, पहले क्या करें
पहले उपकरण को हर नेटवर्क से काटें, फिर पासवर्ड बदलें और टू-फैक्टर चालू होने की पुष्टि करें, अंत में लॉगिन सूचनाओं में अनजान उपकरण और जगहें जाँचें; संदिग्ध अकाउंट पहले सँभाले जाते हैं।


