
Publieke WiFi houdt OnlyFans versleuteld: let op de hotspot en het account
Voordat je onderweg abonnementsplatforms opent, zet eerst de risico's in de juiste volgorde: de echtheid van de hotspot gaat voor het account, en bekeken worden komt het laatst.Veel mensen die op het publieke WiFi van een cafe of hotel zitten, vrezen vooral dat iemand op hun scherm meekijkt, maar de inhoud van abonnementsplatforms reist volledig versleuteld — wat echt verdediging verdient is de hotspot zelf en het account waarop je bent ingelogd.
De risicovolgorde op publiek WiFi loopt niet gelijk met de intuitie
De consumentenadviespagina van de FTC zegt het woord voor woord: "connecting through a public Wi-Fi network is usually safe" — het oordeel rust op de verspreiding van versleuteling, niet op publieke netwerken die betrouwbaar zijn geworden.Het advies dat de Federal Trade Commission (FTC) publiceerde is recht voor zijn raap: hoofdsites zoals abonnementsplatforms draaien van begin tot eind over HTTPS, de inhoud reist als cijfertekst, en een vreemde aan dezelfde tafel kan het niet openen. De oude indruk dat „publiek WiFi gelijk staat aan ontbloot onderweg“ is door HTTPS herschreven.
Maar versleuteling herschrijft alleen de lijn van de inhoud. Wie de hotspot heeft opgezet waarmee je verbindt, of je login-status de moeite van stelen waard is, of domeinen en verkeersvingerafdrukken worden verzameld — versleuteling beheert geen van deze drie dingen. De risico's van hoog naar laag: phishing via een valse hotspot eerst, account en sessie tweede, het gezien worden van scherminhoud laatst. Verdedig in die volgorde en de inspanning valt op de juiste plek.
Versleuteling bewaart de inhoud, niet de hotspot en niet de login
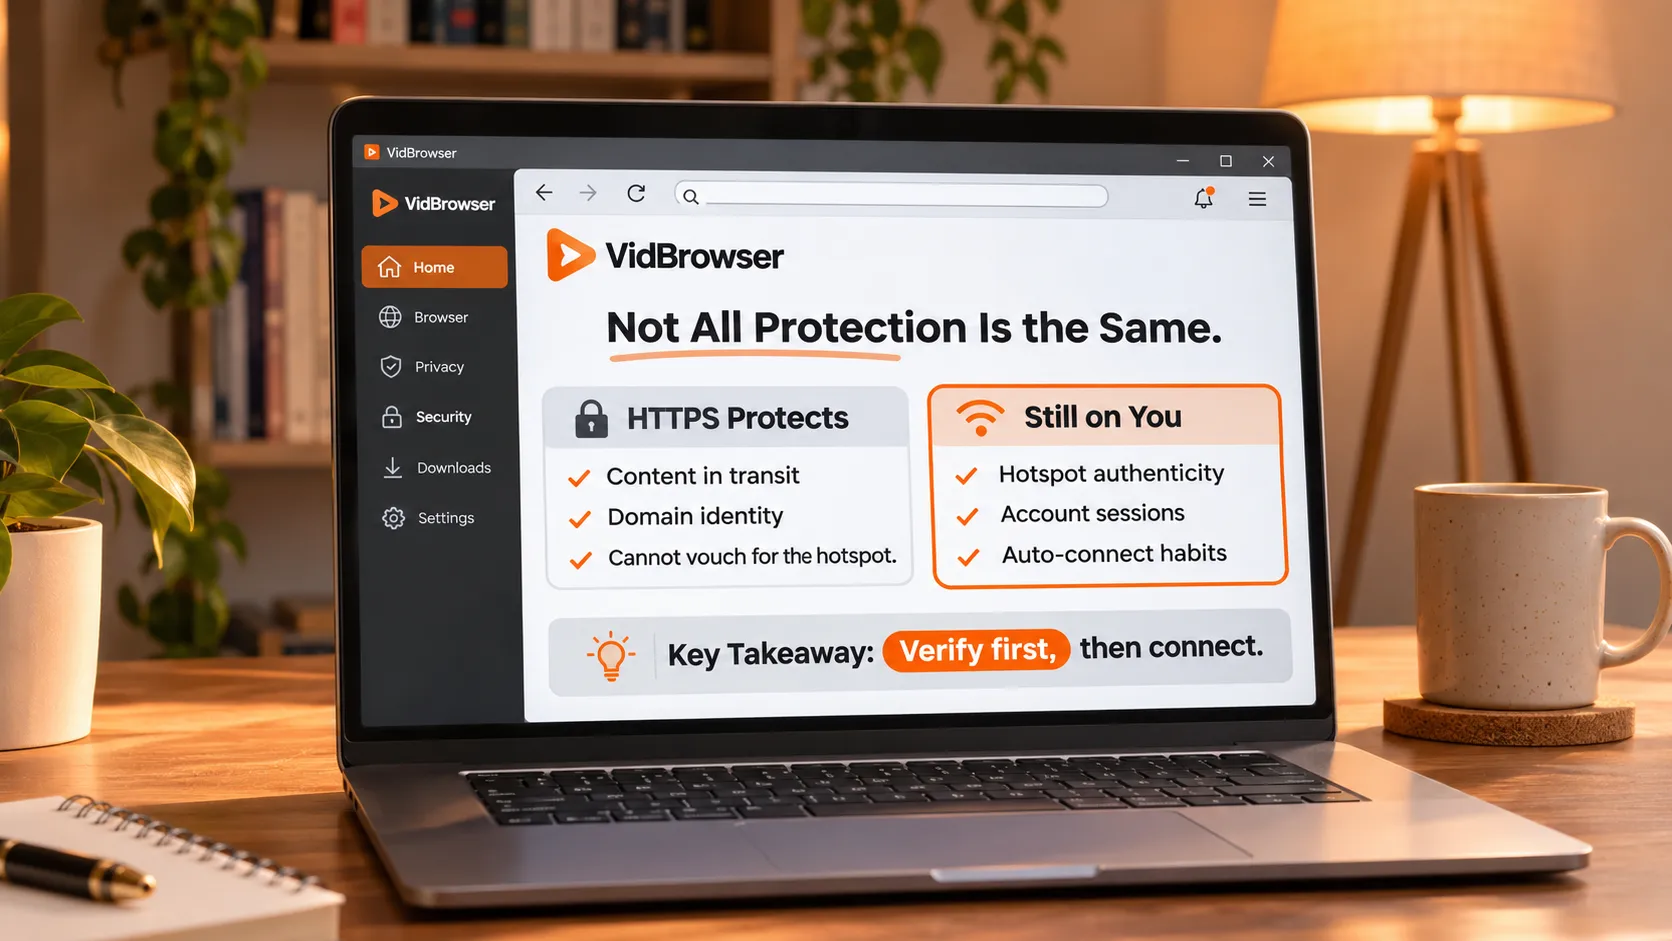
De bescherming van HTTPS heeft drie grenzen, en de officiële FTC-pagina pint elke vast: het versleutelt de overdracht tussen jou en een site, verifieert het domein van die site, en kan het WiFi-netwerk waarmee je verbindt zelf niet verifiëren.Het hangslot bewijst alleen dat „de verbinding naar deze site cijfertekst is”; het bewijst niet dat de hotspot echt is, laat staan dat de netomgeving schoon is.
Phishingpagina's dragen ook HTTPS — de FTC voegt speciaal een regel toe: oplichters versleutelen ook valse sites, en de dicht naar hen stromende gegevens blijven van hen. De adviespagina noemt ook basisverstevigingen: zet tweefactorauthenticatie aan waar het kan, houd systeem en browser actueel. De accountlaag heeft een geheel set staan in de OnlyFans-accountbeveiligingsgids; tweefactor en phishingherkenning gelden in publieke netwerken net zo, één zin vermelding volstaat hier.
Het hotspot-side risico heeft een eigen naam: evil twin. De aanvaller zet een hotspot op met dezelfde of een nabije naam als het officiële netwerk, de apparaten springen vanzelf naar het sterkere signaal, en een vervalste inlogpagina neemt het e-mailwachtwoord in ontvangst. De FBI-adviezen schreven dit aanvalstype apart, en de verificatieactie is heel eenvoudig: bevestig de hotspotnaam voor het verbinden van aangezicht tot aangezicht met het personeel.
Het hotel-WiFi-wachtwoord regelt de toegang, niet de versleuteling
De FBI-cyberbeveiligingsadvies voor gasten bevat een zin die het waard is te onthouden, letterlijk: "This combination only governs devices accessing the hotel's network but does not provide a secure internet connection" — de combinatie kamernummer en wachtwoord beheert alleen wie het net in kan, niet de versleuteling.Het advies dat via het Internet Crime Complaint Center (IC3) van de FBI werd gepubliceerd schrijft ook: de hotelbranche heeft tot op heden geen geharmoniseerde WiFi-beveiligingsstandaard, en kleine hotels laten het wachtwoord bij de receptie liggen zonder het lang te wisselen.
Dus „wachtwoord ingevoerd en verbonden“ is geen veiligheidssignaal; het beantwoordt alleen de toegangsvraag. Bij het verbinden met dit soort publieke hotspot, voer deze acties in volgorde uit:
- Bevestig de hotspotnaam bij de receptie voor het verbinden, en verbind met geen enkele hotspot buiten de officiële naam;
- Zet de automatische verbinding van apparaten uit, zodat de telefoon niet vanzelf in een net met een bekende naam springt;
- Verplaats gevoelige werkzaamheden naar mobiele data of je eigen hotspot — bankieren en wachtwoordwijziging rijden niet mee op het gratis net;
- Een VPN kan doorlopen, maar de netdiagnose begint met de wegen scheiden: in de foutopsporing van downloadmislukkingen in VPN-omgeving staat dat pagina en video verschillende wegen kunnen nemen; welke te kiezen wordt in de VPN-selectiegids voor OnlyFans met zes criteria vergeleken.
Sla wat je wilt kijken op vóór het vertrek, en onderweg heb je geen hotspot nodig
De zuinigste verdediging laat de inhoud eerst landen: sla thuis de video's die je wilt kijken op de lokale schijf op, kijk onderweg offline, en de publieke hotspot doet van begin tot eind niet mee — phishing en afluisteren verliezen hun steunpunt.Gebruik voor deze vertrekvoorbereiding de videodownloader van VidBrowser; de werkzaamheid vergt slechts enkele stappen:
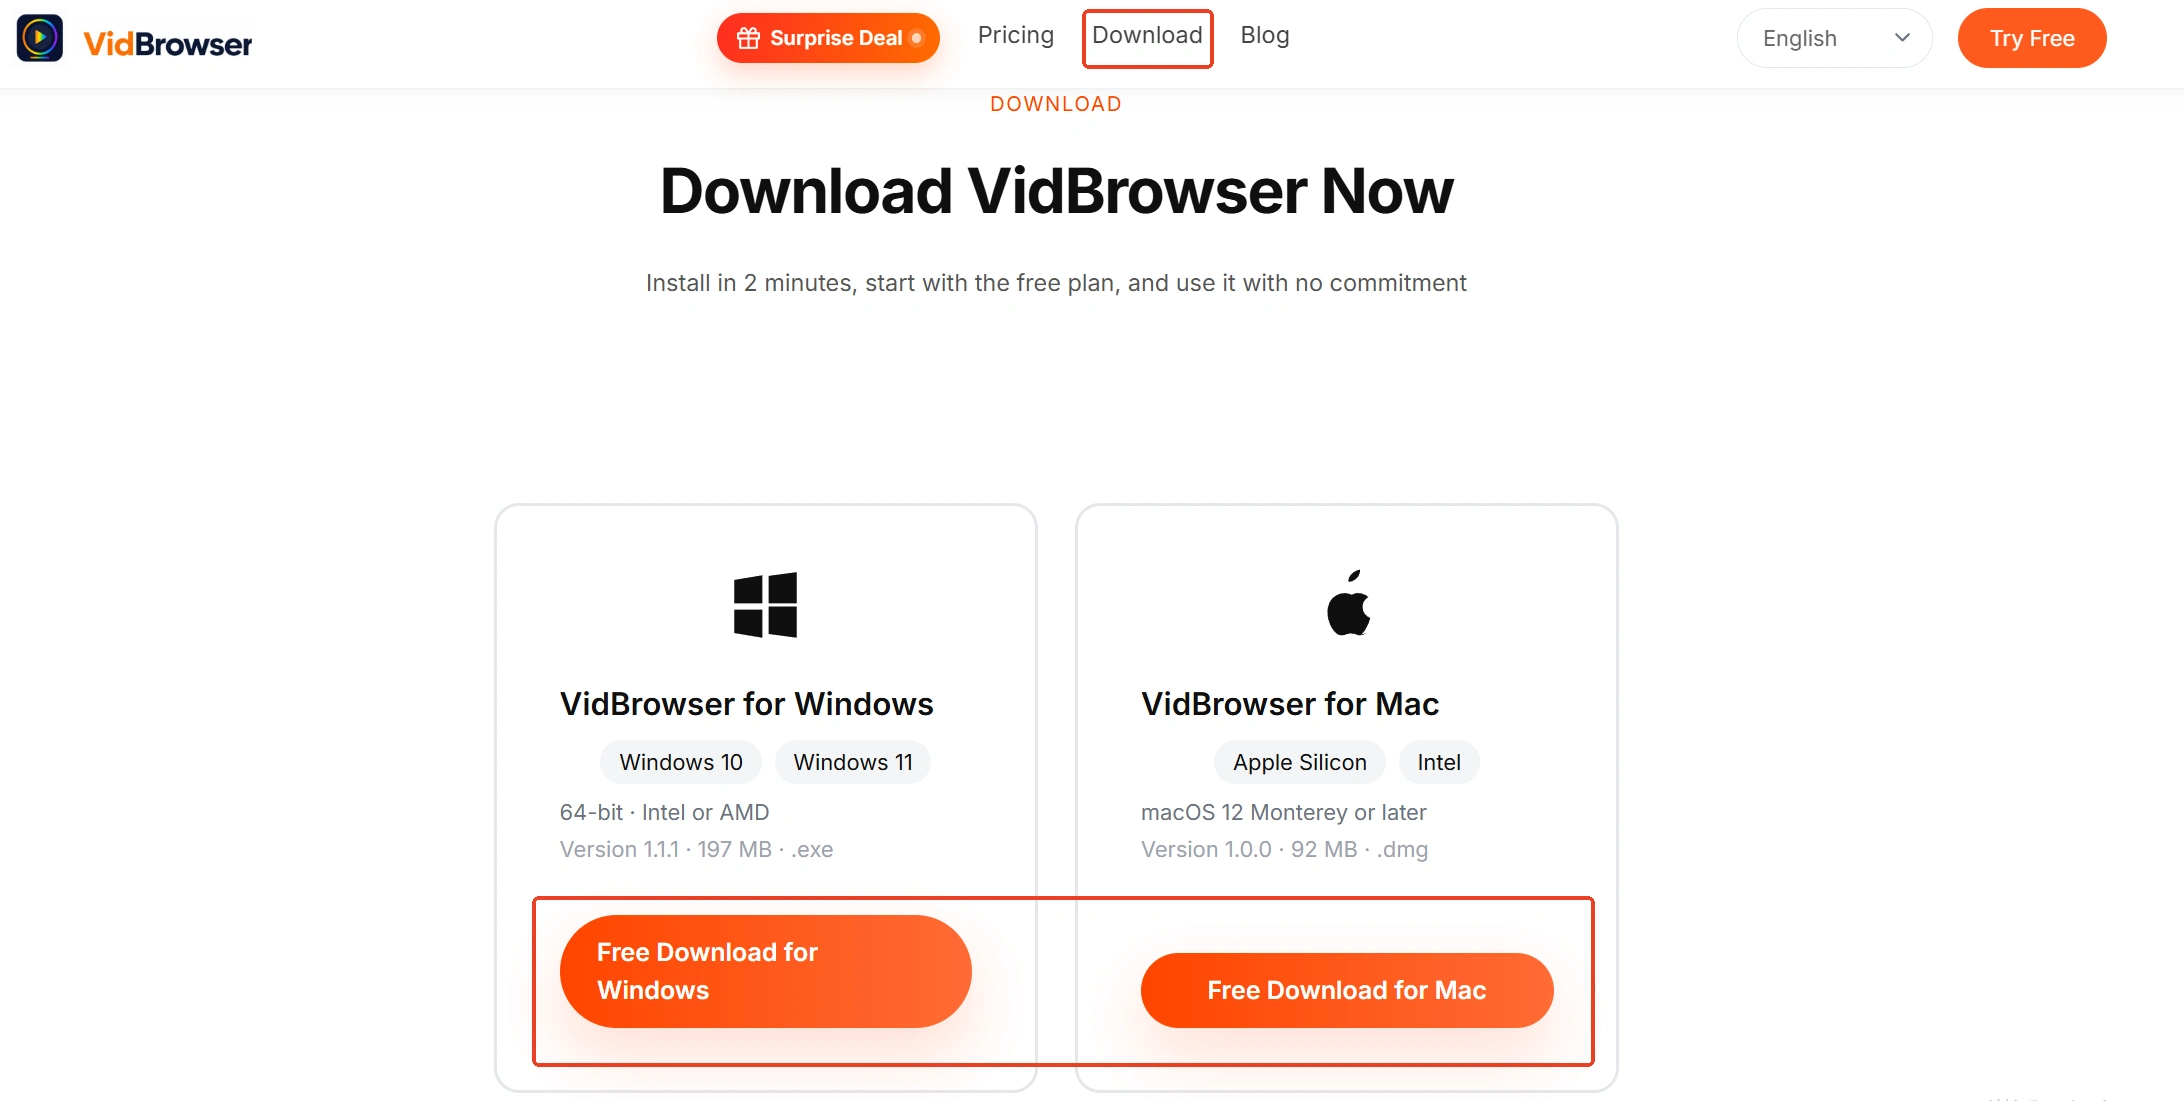
Stap 1: VidBrowser downloaden en installeren
VidBrowser is een desktop-videobrowser geschikt voor het bekijken van video's, het uitsnijden van fragmenten en het lokaal opslaan op Windows en Mac, met download en opname als twee grote ingebouwde functies; de installatie duurt enkele minuten.
Stap 2: Open het abonnementsplatform in VidBrowser en log in
Log in op je account, vind de video's die je onderweg wilt bekijken, en speel een kort fragment om te bevestigen dat het laden normaal verloopt.
Stap 3: Sla op met de opnamefunctie (eerste keus voor beveiligde inhoud)
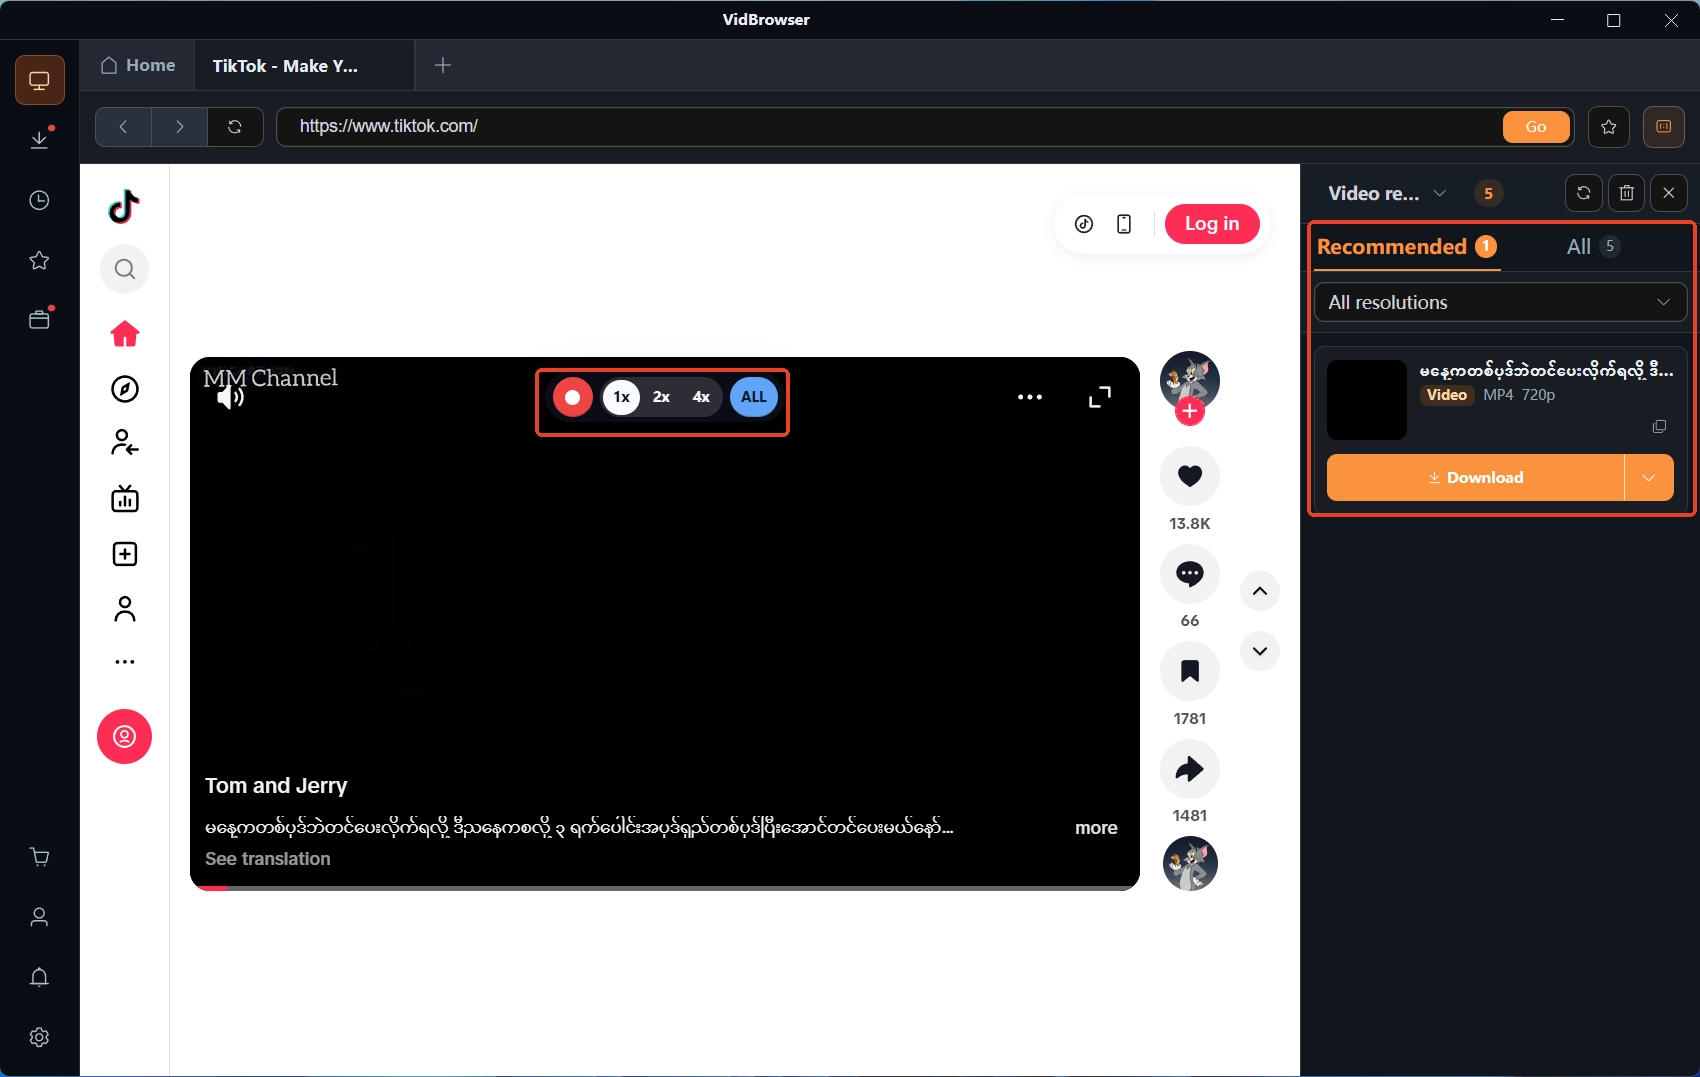
De video's van abonnementsplatforms zijn meestal auteursrechtelijk beschermd en buiten het bereik van gewone downloadtools; de opnamefunctie van VidBrowser is de betrouwbaarste opslagmethode: beweeg de muis over het videobeeld en er verschijnt een opnamepaneel — kies de opnamesnelheid (1x realtime, 2x of 4x sneller), klik op „Record All” om de hele video op te nemen, en de opnameknop links start of pauzeert op elk moment; alles wat afspeelbaar is kan worden opgenomen.
Stap 4: Vul aan met downloaden wat direct downloadbaar is
Als een video direct downloadbaar is, toont het paneel „Video Library” rechts ook vermeldingen met een oranje „Download”-knop — één klik slaat op als MP4 (de resolutie kan eerst worden gekozen).
Stap 5: Controleer de downloadgeschiedenis en bevestig dat alles geland is
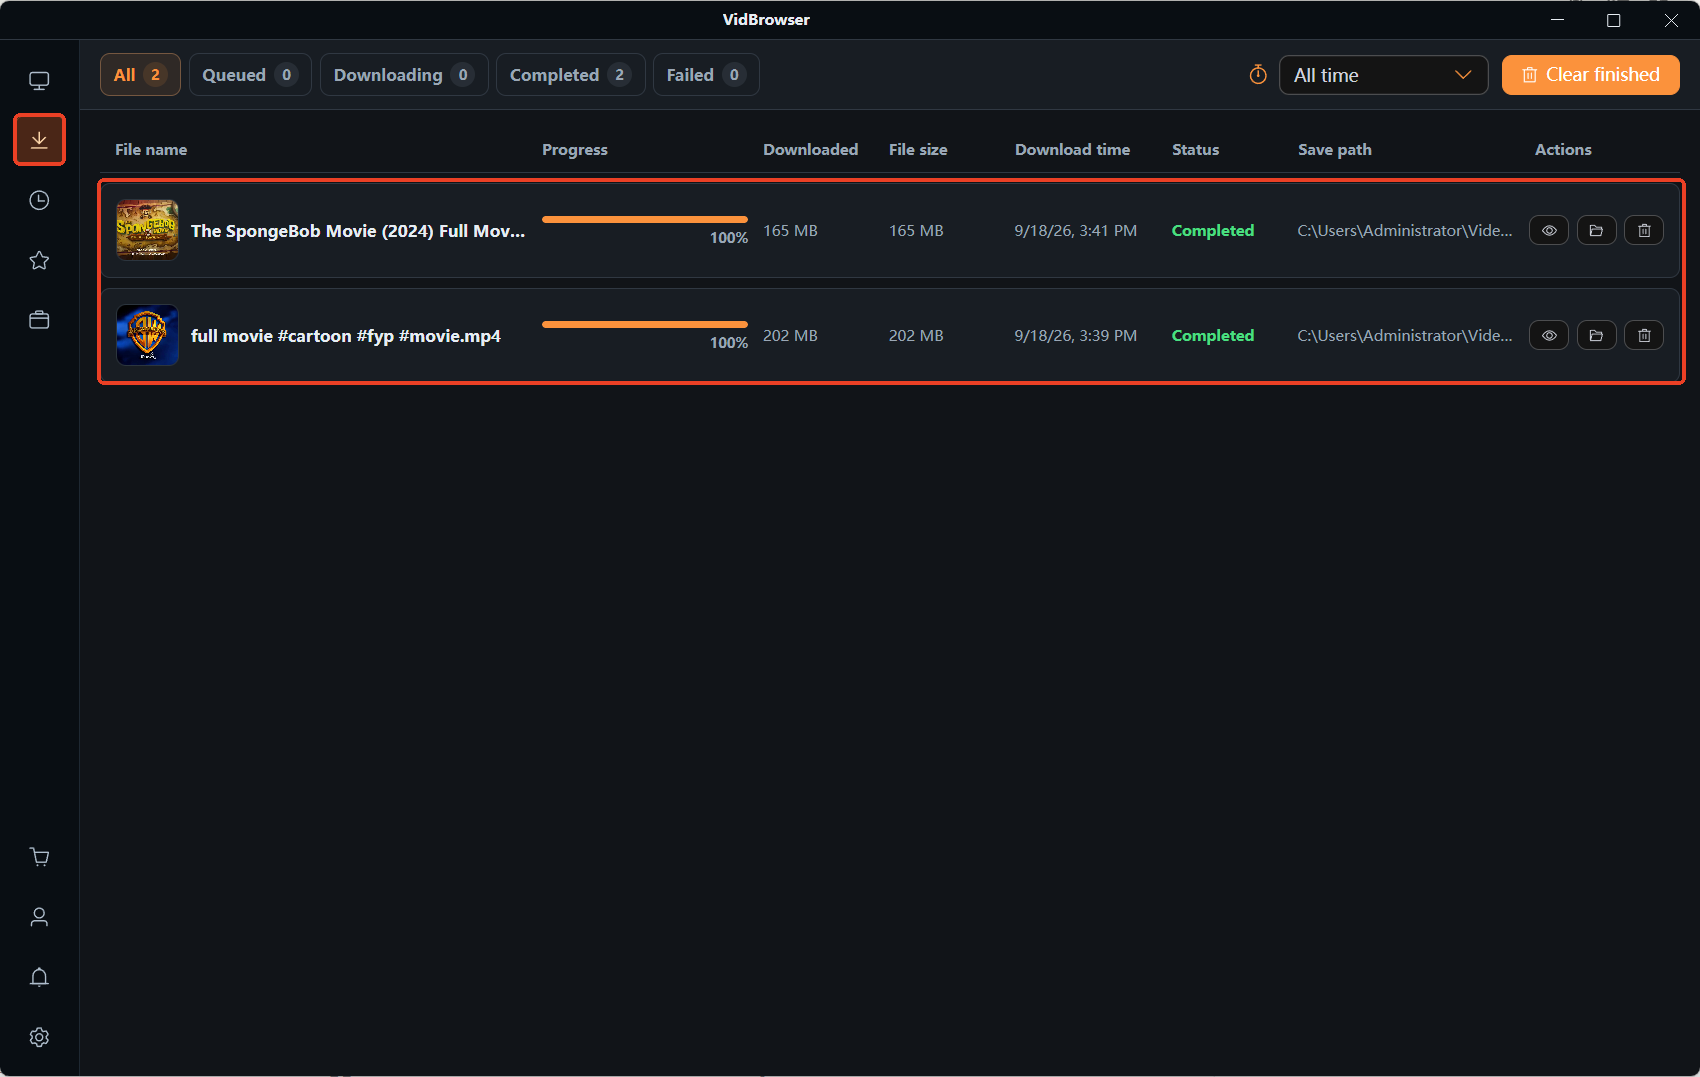
Open de downloadgeschiedenis via het klokje in de linkernavigatie, bevestig naam, grootte en status van elk bestand, en onderweg volstaat openen en afspelen — geen enkele hotspot wordt aangeraakt.
Tot slot
Samengevat in twee punten: inhoudsversleuteling maakt het bladeren door abonnementsplatforms op publiek WiFi veiliger dan de intuitie zegt, en het standpunt van de FTC kan rustig worden geciteerd; maar de echtheid van de hotspot en je login-status liggen buiten het beschermingsbereik van versleuteling, en hotspotcontrole vóór het verbinden, het uitzetten van autoconnect en het verplaatsen van gevoelige werkzaamheden naar mobiele data zijn de verdedigingen met de beste verhouding. Wat je wilt bekijken, sla je eerst lokaal op en kijk je onderweg offline — de publieke hotspot wordt niet eens aangeraakt.
Veelgestelde vragen
Altijd ingelogd blijven — wat gebeurt er op een publiek netwerk
Een login-status draagt inloggegevens, en hoe langer de sessie, hoe hoger de waarde voor een aanvaller. Log uit na een publiek netwerk en voeg tweefactor toe, dan blijft de schade van gestolen inloggegevens achter een tweede deur.
Mobiele data of eigen hotspot — welke keus is stabieler
Met eigen data geeft de voorkeur aan je eigen hotspot: het is een net dat je zelf bouwde, naam en wachtwoord in je handen, de vertrouwensketen volledig. Publieke hotspots laat je over voor weinig gevoelige taken zoals nieuwslezen.
Thuisgekomen merk je afwijkingen in je account — waarmee begin je
Koppel eerst het apparaat van alle netwerken, wissel dan het wachtwoord en bevestig dat tweefactor aan staat, en tot slot doorzoek je de loginmeldingen op vreemde apparaten en plaatsen; verdachte accounts eerst.


