
Publiczne WiFi szyfruje OnlyFans: pilnuj hotspotu i konta
Zanim otworzysz platformy subskrypcyjne w drodze, uporzadkuj kolejnosc ryzyk: prawdziwosc hotspotu stoi przed kontem, a bycie podgladanym schodzi na ostatnie miejsce.Wielu ludzi podlaczonych do publicznego WiFi w kawiarni czy hotelu obawia sie przede wszystkim, ze ktos podejrzy ekran, ale tresci platform subskrypcyjnych podrozuja w calosci zaszyfrowane — tego, co naprawde wymaga obrony, jest sam hotspot i konto, do ktorego sie logowales.
Kolejnosc ryzyk w publicznym WiFi nie zgadza sie z intuicja
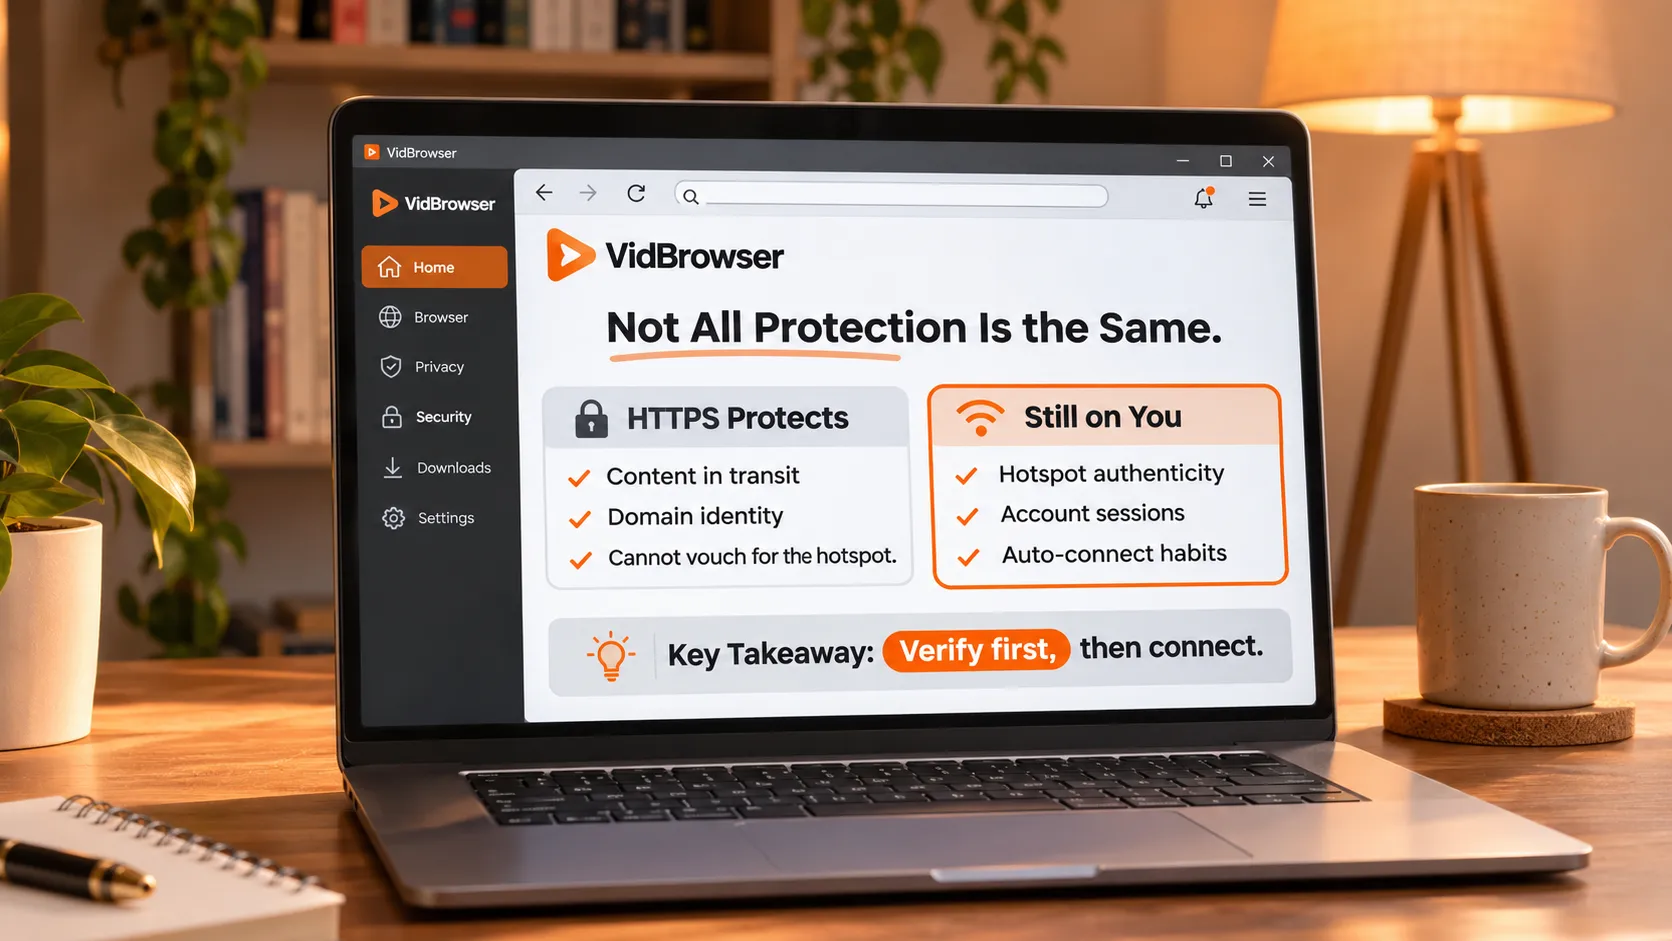
Strona porad dla konsumentow FTC mowi slowo w slowo: "connecting through a public Wi-Fi network is usually safe" — osad opiera sie na rozpowszechnieniu szyfrowania, a nie na tym, ze sieci publiczne staly sie godne zaufania.Porada opublikowana przez Federal Trade Commission (FTC) jest prosta: glowne strony jak platformy subskrypcyjne dzialaja po HTTPS od poczatku do konca, tresc podrozuje jako szyfrogram, a nieznajomy przy tym samym stole nie potrafi jej otworzyc. Stare wrazenie, ze „publiczne WiFi znaczy chodzenie nago” zostalo przepisane przez HTTPS.
Ale szyfrowanie przepisuje tylko linie tresci. Kto postawil hotspot, do ktorego sie podlaczyles, czy stan logowania jest wart podsluchu, czy domeny i odciski ruchu sa zbierane — szyfrowanie nie zajmuje sie zadna z tych trzech spraw. Ryzyka od najwyzszego: phishing na falszywym hotspocie pierwszy, konto i sesja drugie, podejrzenie tresci ekranu ostatnie. Bron sie w tej kolejnosci, a praca spadnie we wlasciwe miejsce.
Szyfrowanie strzeze tresci, nie strzeze hotspotu ani logowania
Ochrona HTTPS ma trzy granice, a oficjalna strona FTC przybija kazda: szyfruje transmisje miedzy toba a strona, weryfikuje domene tej strony i nie moze zweryfikowac samej sieci WiFi, do ktorej sie podlaczyles.Klodyk dowodzi tylko, ze „polaczenie do tej strony to szyfrogram”; nie dowodzi, ze hotspot jest prawdziwy, tym bardziej ze srodowisko sieci jest czyste.
Strony phishingowe takze niosa HTTPS — FTC doklada osobna linijke: oszusci takze szyfruja falszywe strony, i gesty plynace do nich dane pozostaja ich. Strona porad podaje tez wzmocnienia podstawowe: wlacz weryfikacje dwuetapowa gdzie sie da, trzymaj system i przegladarke aktualne. Warstwa konta ma caly zestaw napisany w poradniku bezpieczenstwa konta OnlyFans; weryfikacja dwuetapowa i rozpoznawanie phishingu obowiazuja takze w sieciach publicznych, jedno zdanie wzmianki wystarcza.
Ryzko po stronie hotspotu ma wlasna nazwe: evil twin. Atakujacy stawia hotspot o nazwie tej samej lub bliskiej oficjalnej, urzadzenia same przeskakuja na silniejszy sygnal, a podrobiona strona logowania zabiera haslo poczty. Porada FBI pisze ten typ ataku osobno, a czynnosc weryfikacji jest bardzo prosta: przed polaczeniem potwierdz nazwe hotspotu twarza w twarz z obsluga.
Haslo WiFi w hotelu zarzadza dostepem, nie szyfrowaniem
Porada bezpieczenstwa FBI dla gosci zawiera zdanie warte zapamietania: "This combination only governs devices accessing the hotel's network but does not provide a secure internet connection" — zestaw numeru pokoju i hasla zarzadza tylko tym, kto wejdzie do sieci, nie szyfrowaniem.Porada opublikowana przez Internet Crime Complaint Center (IC3) FBI zapisuje tez: branza hotelarska nie ma do dzis ujednoliconego standardu bezpieczenstwa WiFi, a male hotele trzymaja haslo przy recepcji bez wymiany przez dlugi czas.
Dlatego „wpisalem haslo i polaczylem sie” nie jest sygnalem bezpieczenstwa; odpowiada tylko na pytanie dostepu. Podlaczajac sie do takiego publicznego hotspotu, wykonuj dzialania po kolei:
- Potwierdz nazwe hotspotu przy recepcji przed polaczeniem i nie podlaczaj sie do zadnego hotspotu poza oficjalna nazwa;
- Wylacz automatyczne polaczenia urzadzen, zeby telefon sam nie przeskoczyl do sieci o znajomej nazwie;
- Wrazliwe operacje przenies na dane komorkowe lub wlasny hotspot — bank i zmiana hasla nie jada na darmowej sieci;
- VPN moze trwac, ale diagnoza strony sieci zaczyna sie od rozdzielenia kanalow: w artykule diagnozowania niepowodzen pobierania w srodowisku VPN napisano, ze strona i film moga jechac roznymi drogami; ktory wybrac — szesc kryteriow porownania w poradniku wyboru VPN dla OnlyFans.
Zapisz co chcesz ogladac przed wyjazdem, i w drodze nie trzeba hotspotu
Najoszczedniejsza obrona daje tresci najpierw wyladowac: w domu zapisz filmy, ktore chcesz ogladac, na dysk lokalny, w drodze ogladaj offline, i publiczny hotspot nie bierze udzialu od poczatku do konca — phishing i nasluchiwanie traca punkt podparcia.Do tych przygotowan przed wyjazdem uzyj downloadera wideo VidBrowser; praca zajmuje kilka krokow:
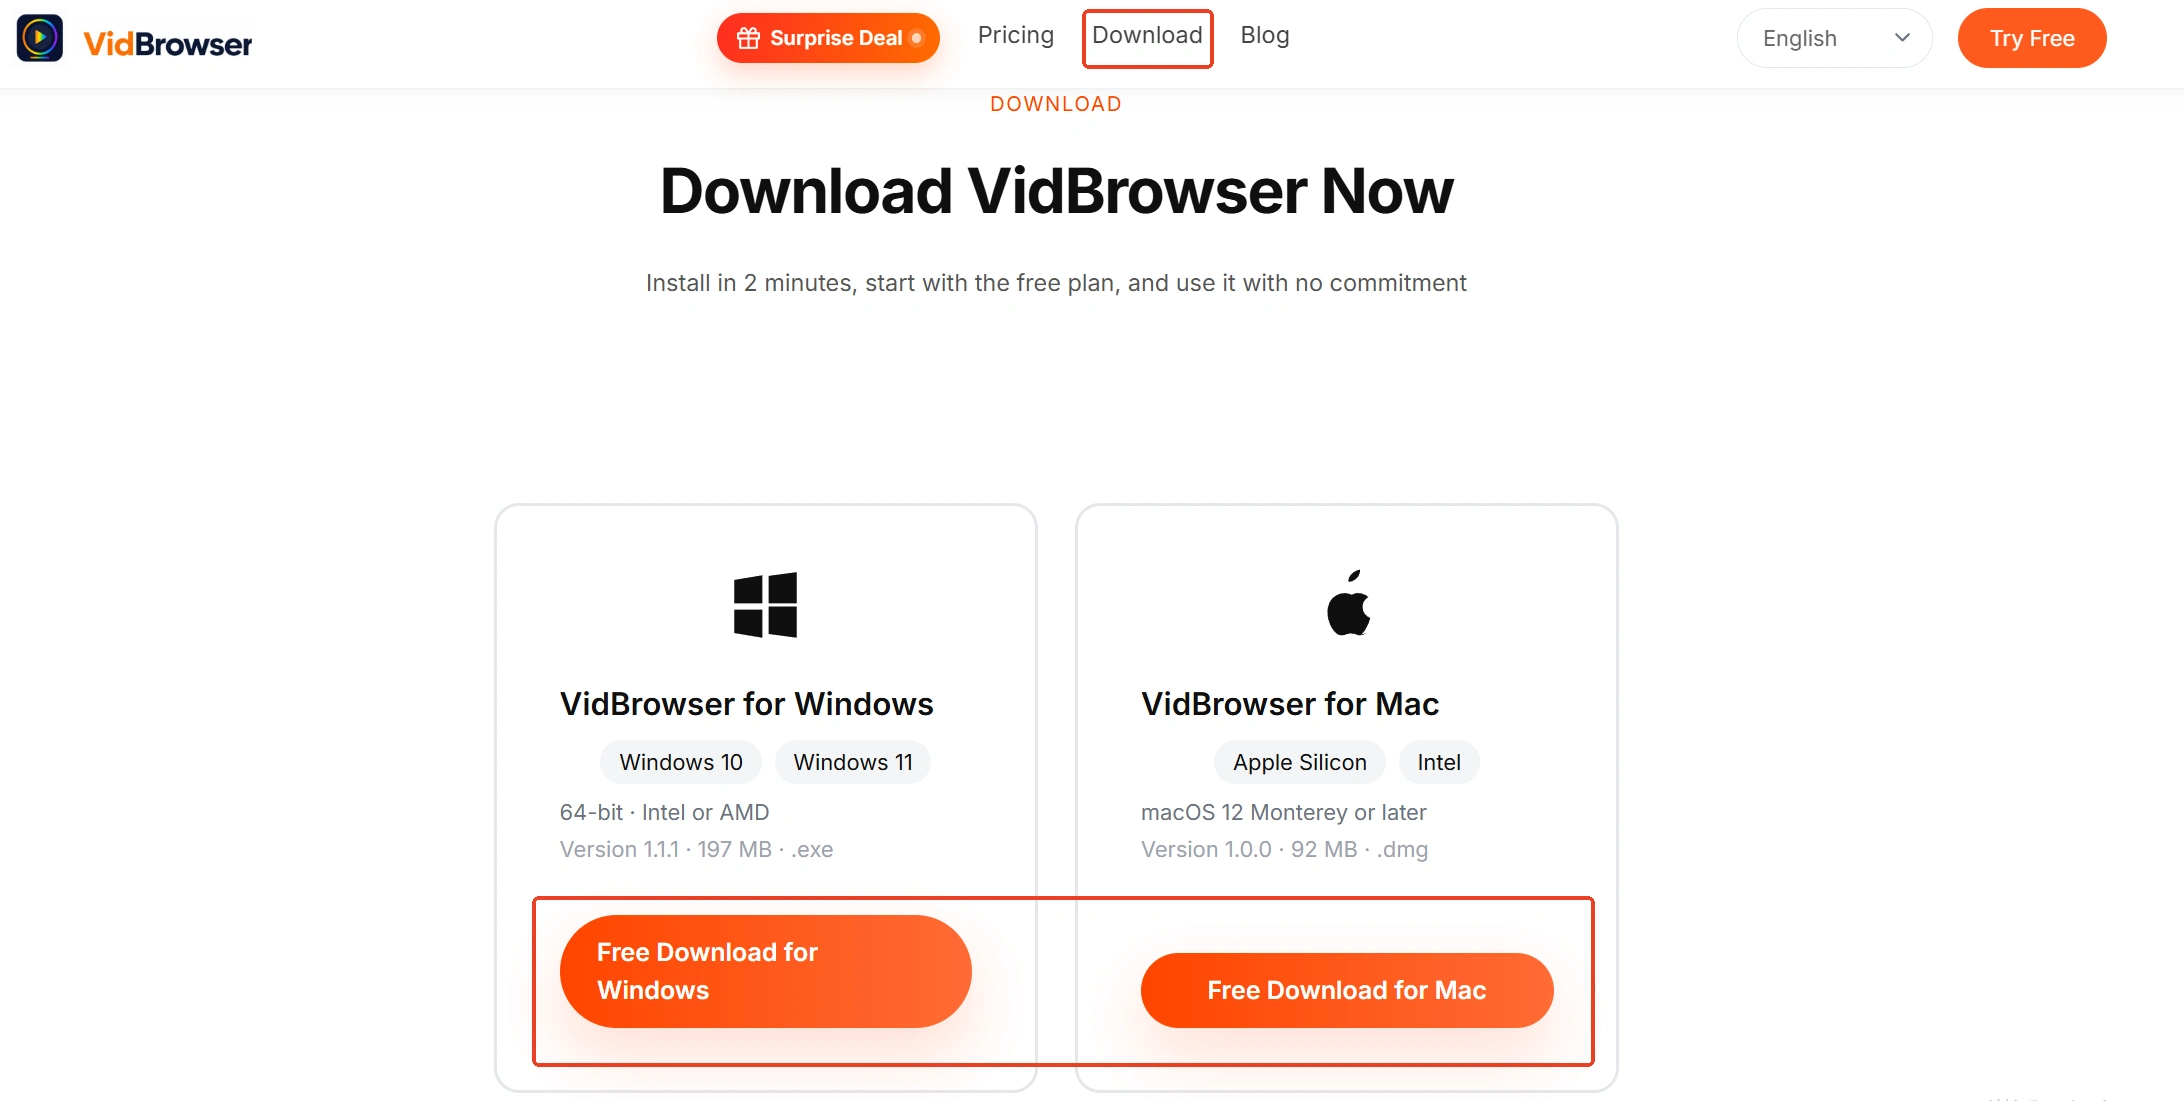
Krok 1: pobierz i zainstaluj VidBrowser
VidBrowser to przegladarka wideo dla komputerow odpowiednia do ogladania filmow, wycinania fragmentow i zapisu na Windows i Mac, z pobieraniem i nagrywaniem jako dwoma duzymi wbudowanymi funkcjami; instalacja zajmuje kilka minut.
Krok 2: otworz platforme subskrypcyjna w VidBrowser i zaloguj sie
Zaloguj sie do konta, znajdz filmy, ktore planujesz ogladac w drodze, i odtworz krotki fragment, by potwierdzic, ze ladowanie dziala normalnie.
Krok 3: zapisz nagrywaniem (pierwszy wybor dla tresci chronionych)
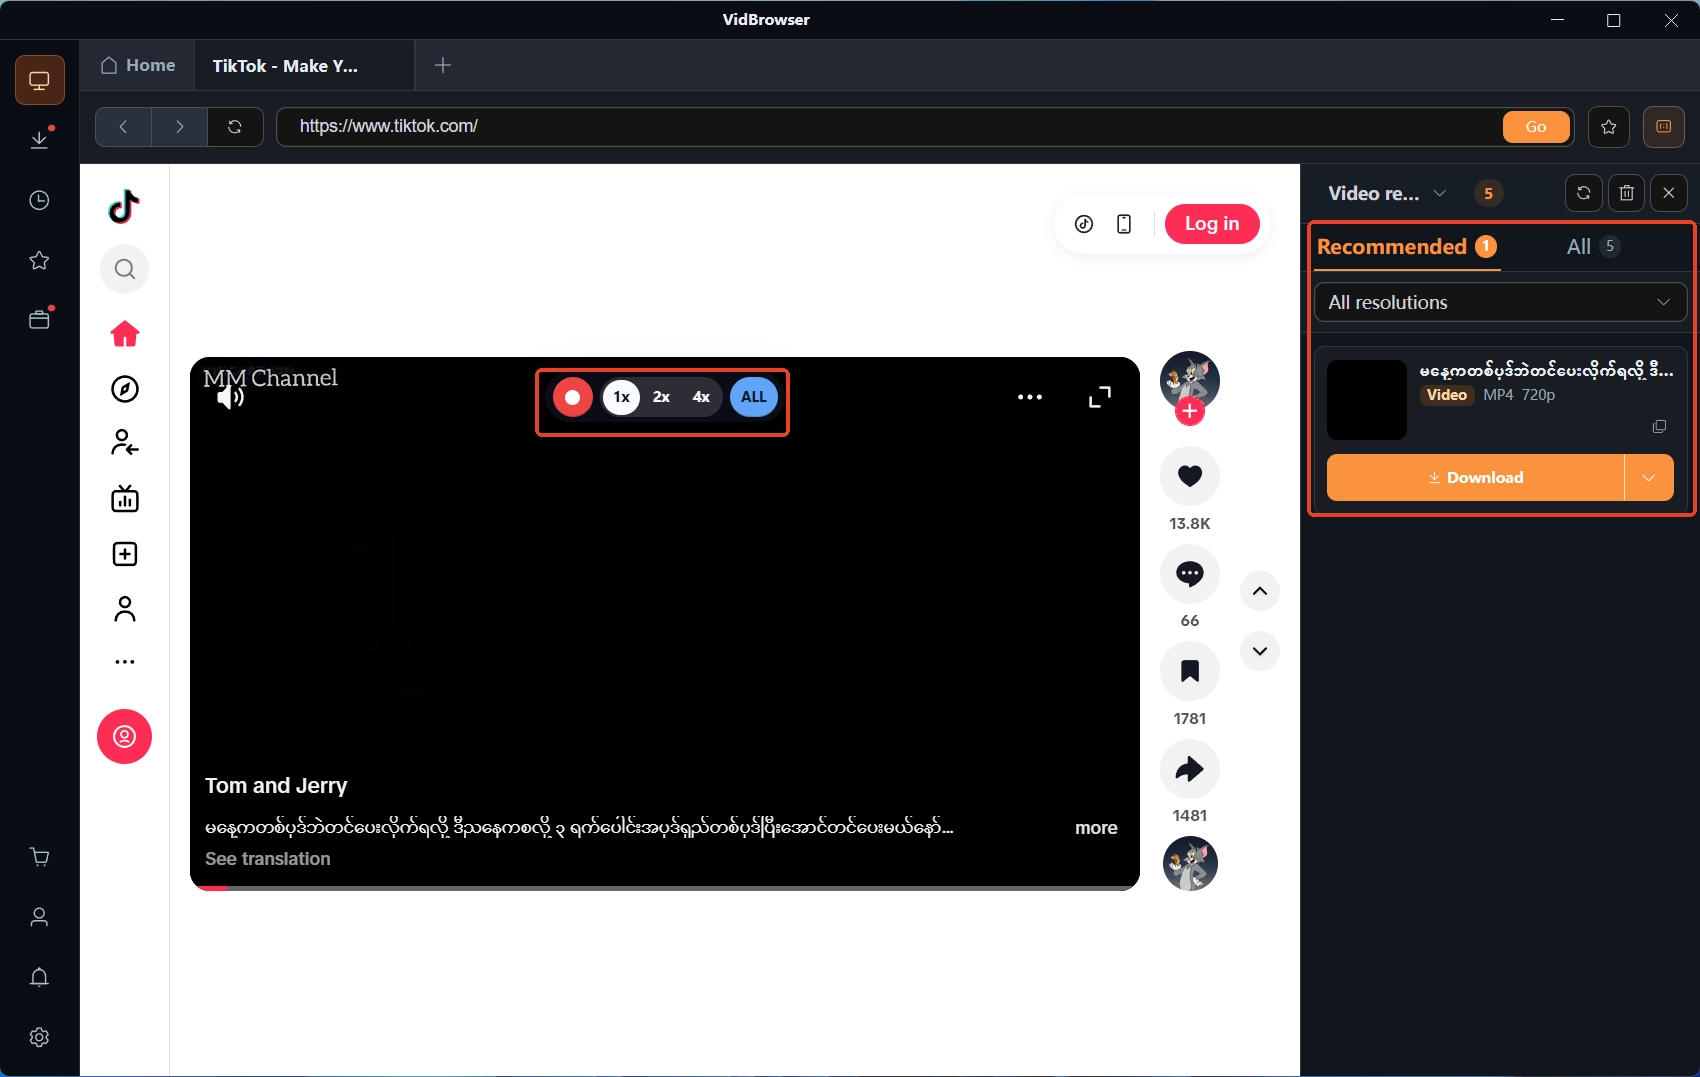
Filmy platform subskrypcyjnych w wiekszosci chroni prawo autorskie i zwykle narzedzia pobierania ich nie siegaja; nagrywanie VidBrowser to najpewniejszy sposob zapisu: przesun mysz na kadr filmu, panel nagrywania wyskoczy na wierzch — wybierz szybkosc nagrywania (1x w czasie rzeczywistym, 2x lub 4x szybciej), kliknij „Record All”, by nagrac caly film, a przycisk nagrywania po lewej uruchamia lub wstrzymuje w dowolnej chwili; wszystko, co sie odtwarza, da sie nagrac.
Krok 4: tresci do bezposredniego pobrania uzupelnij pobieraniem
Jesli film da sie pobrac bezposrednio, panel „Video Library” po prawej takze listuje wpisy z pomaranczowym przyciskiem „Download” — jedno klikniecie zapisuje jako MP4 (rozdzielczosc mozna wybrac wczesniej).
Krok 5: sprawdz historie pobierania i potwierdz, ze wszystko wyladowalo
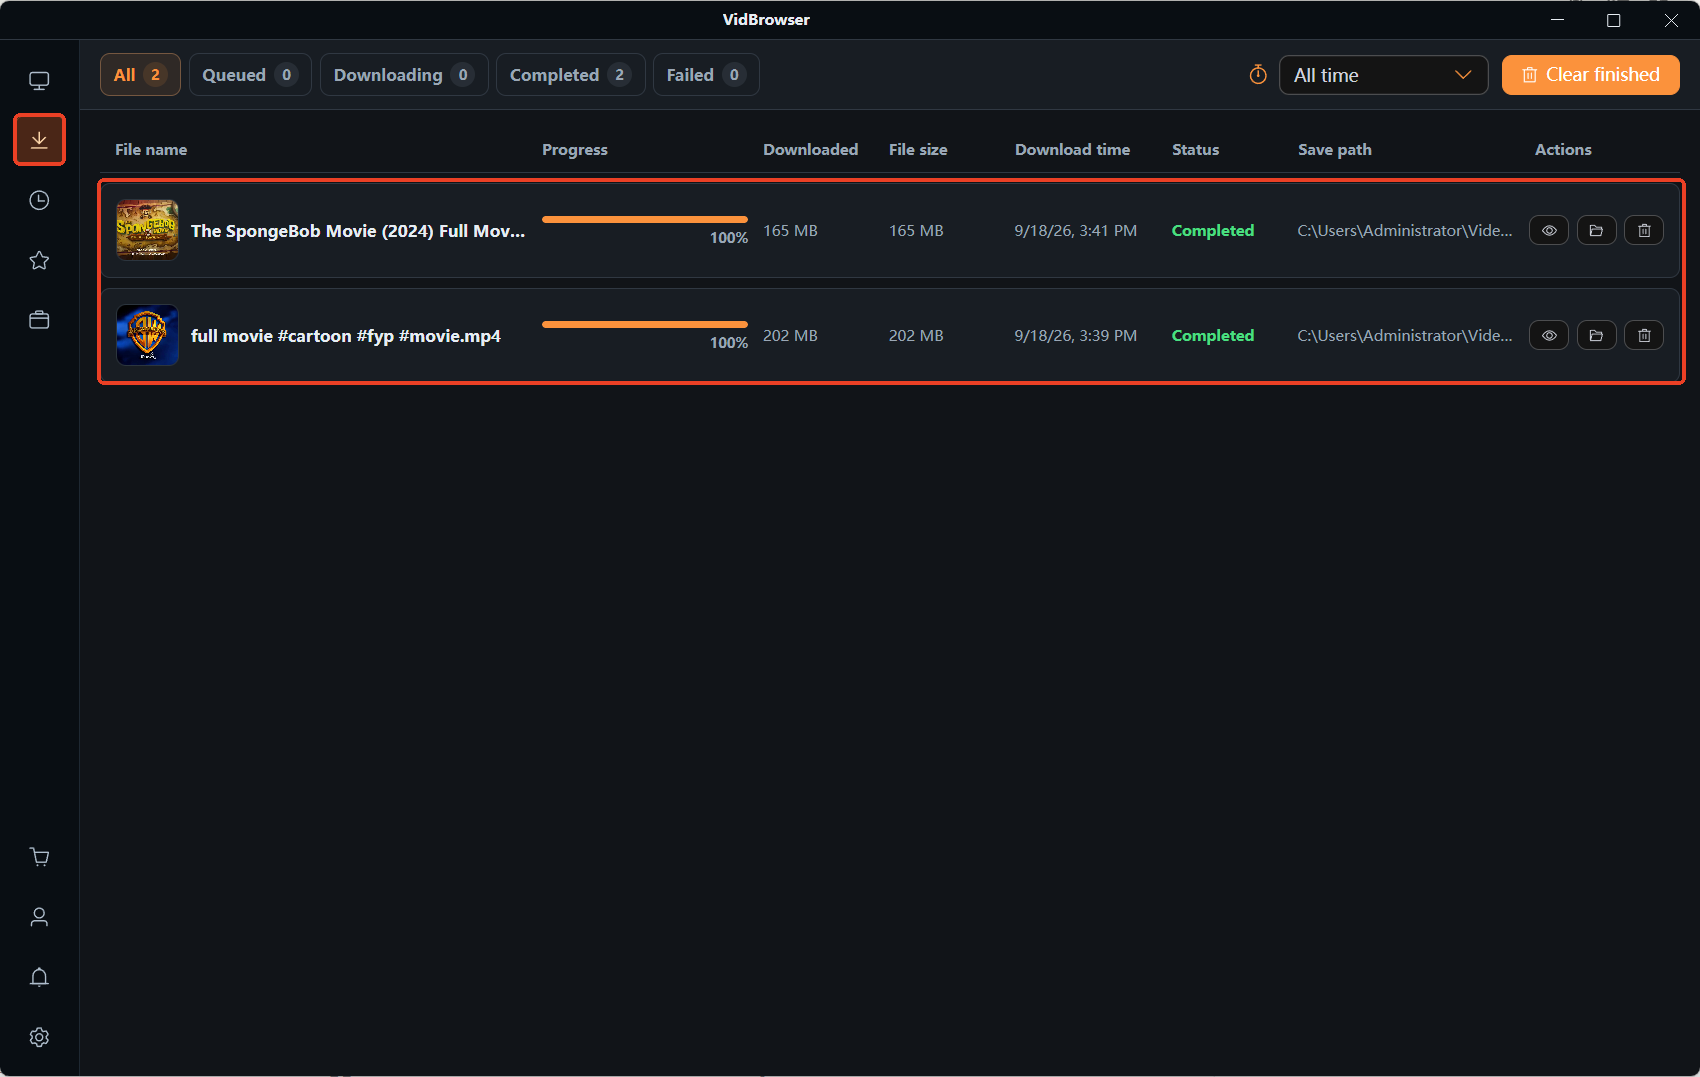
Otworz historie pobierania przez ikone zegara w lewej nawigacji, potwierdz nazwe, rozmiar i status kazdego pliku, a w drodze wystarczy otworzyc i odtworzyc — zadnego hotspotu nie dotyka sie nawet.
Na zakonczenie
Zbiera sie w dwa punkty: szyfrowanie tresci czyni przegladanie platform subskrypcyjnych w publicznym WiFi bezpieczniejszym niz podpowiada intuicja, a stanowisko FTC mozna cytowac spokojnie; ale prawdziwosc hotspotu i stan logowania zostaja poza obszarem ochrony szyfrowania, i potwierdzenie hotspotu przed polaczeniem, wylaczenie laczenia automatycznego i przeniesienie wrazliwych spraw na dane komorkowe to obrony o najwyzszej oplacalnosci. Co chcesz ogladac, zapisz najpierw lokalnie i ogladaj w drodze offline — publicznego hotspotu nie trzeba nawet dotknac.
Czeste pytania
Pozostawac zalogowanym caly czas — co sie dzieje w sieci publicznej
Stan logowania niesie dane uwierzytelniajace, i im dluzsza sesja, tym wyzsza wartosc dla atakujacego. Wyloguj sie po sieci publicznej i dolacz weryfikacje dwuetapowa, a szkoda skradzenia danych zatrzyma sie za drugimi drzwiami.
Dane komorkowe czy wlasny hotspot — ktory wybor jest stabilniejszy
Z wlasnym pakietem preferuj wlasny hotspot: to siec postawiona wlasnorecznie, nazwa i haslo w twoich rekach, lancuch zaufania pelny. Publiczne hotspoty zostaw na male czulosc sprawy jak czytanie wiadomosci.
Po polaczeniu w domu zauwazyles dziwnosc w koncie — od czego zaczac
Najpierw odlacz urzadzenie od wszystkich sieci, potem zmien haslo i potwierdz wlaczenie weryfikacji dwuetapowej, na koniec przejrz powiadomienia o logowaniu pod katem obcych urzadzen i miejsc; podejrzane konta obsluguje sie najpierw.


