
Публічний WiFi шифрує OnlyFans: стежити треба за точкою доступу й акаунтом
Перш ніж відкривати платформи підписок у дорозі, розкладіть ризики за порядком: справжність точки доступу стоїть перед акаунтом, а підглядання в екран — на останньому місці.Багато хто в кафе чи готелі, підключившись до публічного WiFi, найбільше боїться, що хтось подивиться на екран, але контент платформ підписок передається повністю зашифрованим — захищати по-справжньому варте саму точку доступу і акаунт, у який ви входили.
Порядок ризиків у публічному WiFi не збігається з інтуїцією
Сторінка порад для споживачів FTC каже прямо: "connecting through a public Wi-Fi network is usually safe" — оцінка спирається на поширеність шифрування, а не на те, що публічні мережі стали надійнішими.Порада, опублікована Федеральною торговою комісією (FTC), написана без обиняків: мейнстрим-сайти на кшталт платформ підписок працюють через HTTPS від початку до кінця, контент передається шифротекстом, і сторонній за сусіднім столом його не розкриє. Старе враження «публічний WiFi — йти голим» переписане HTTPS.
Але шифрування переписує лише лінію контенту. Хто збудував точку доступу, до якої ви підключилися, чи варте чужим рукам ваш стан входу, чи збираються домени й відбитки трафіку — шифрування не відає жодною з цих трьох справ. Ризики за спаданням: фішинг на фальшивій точці доступу перший, акаунт і сесія другий, перегляд екрана останній. Захищайтеся в цьому порядку, і зусилля ляжуть у потрібне місце.
Шифрування береже контент, але не точку доступу і не вхід
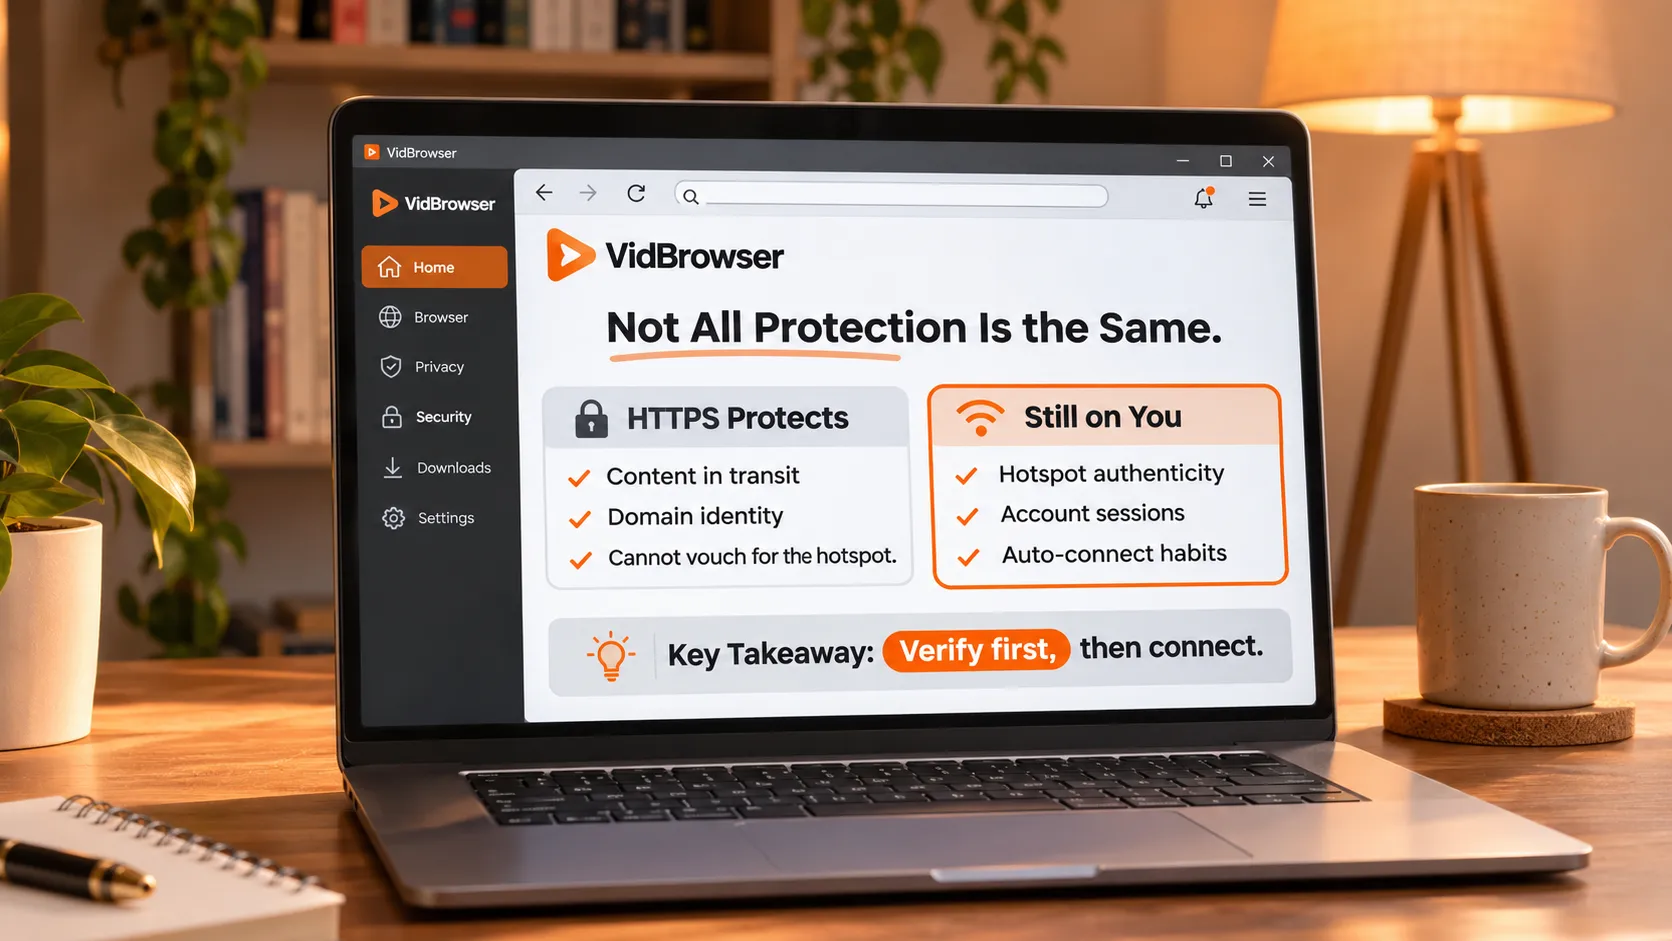
Захист HTTPS має три межі, і сторінка FTC фіксує кожну: вона шифрує передачу між вами і сайтом, перевіряє домен цього сайту і не може перевірити саму мережу WiFi, до якої ви підключилися.Замок доводить лише «з'єднання з цим сайтом — шифротекст», не доводить, що точка доступу справжня, і тим більше що мережеве середовище чисте.
Фішингові сторінки також носять HTTPS — FTC додає окремий рядок: шахраї шифрують і підробні сайти, і дані, що щільно йдуть до них, лишаються їхніми. На сторінці порад перелічено й базове зміцнення: вмикайте двофакторну перевірку де можливо, тримайте систему та браузер оновленими. Шар акаунта розібрано у посібнику з безпеки акаунта OnlyFans; двофакторна перевірка і розпізнавання фішингу в публічних мережах працюють так само, одного згадування досить.
Ризик із боку точки доступу має власне ім'я: evil twin. Атакувальний зводить точку з тим самим або близьким до офіційного іменем, пристрої самі чіпляються за сильніший сигнал, а підроблена сторінка входу забирає пароль пошти. У рекомендації FBI цей тип атаки описано, і перевірка проста: перед підключенням усно підтвердьте ім'я точки в персоналу.
Пароль готельного WiFi керує доступом, а не шифруванням
У рекомендації FBI для постояльців записана фраза, яку варто запам'ятати: "This combination only governs devices accessing the hotel's network but does not provide a secure internet connection" — зв'язка номера кімнати і пароля керує лише тим, хто потрапить у мережу, а не шифруванням.У рекомендації, опублікованій Центром скарг на інтернет-злочини (IC3) FBI, зазначено й інше: у готельної галузі досі немає єдиного стандарту безпеки WiFi, а малі готелі тримають пароль на ресепшені, не змінюючи місяцями.
Тож «ввів пароль і підключився» — не ознака безпеки; він відповідає лише на питання доступу. Підключаючись до таких публічних точок, виконуйте дії за порядком:
- перед підключенням усно звірте ім'я точки з персоналом і не підключайтеся до жодної точки поза офіційним іменем;
- вимкніть автопідключення на пристроях, щоб телефон сам не стрибнув у мережу зі знайомим іменем;
- чутливі операції переведіть на мобільний трафік або власну точку — банк і зміна пароля не їдуть на безкоштовній мережі;
- VPN може лишитися, але мережева діагностика починається з розділення каналів: у розборі збоїв завантаження в середовищі VPN сказано, що сторінка і відео можуть йти різними шляхами; який обрати — шість критеріїв для порівняння у посібнику з вибору VPN для OnlyFans.
Зберігайте бажане локально до виходу — у дорозі не доведеться тягнути потік через точку доступу
Найощадніший захист — дати контенту приземлитися заздалегідь: вдома збережіть відео, які хочете дивитися, на локальний диск, у дорозі дивіться офлайн, і публічна точка не бере участі від початку до кінця — фішингу й перехопленню нема на що спертися.Для цієї передпоїздної підготовки використайте відеозавантажувач VidBrowser; дій усього кілька:
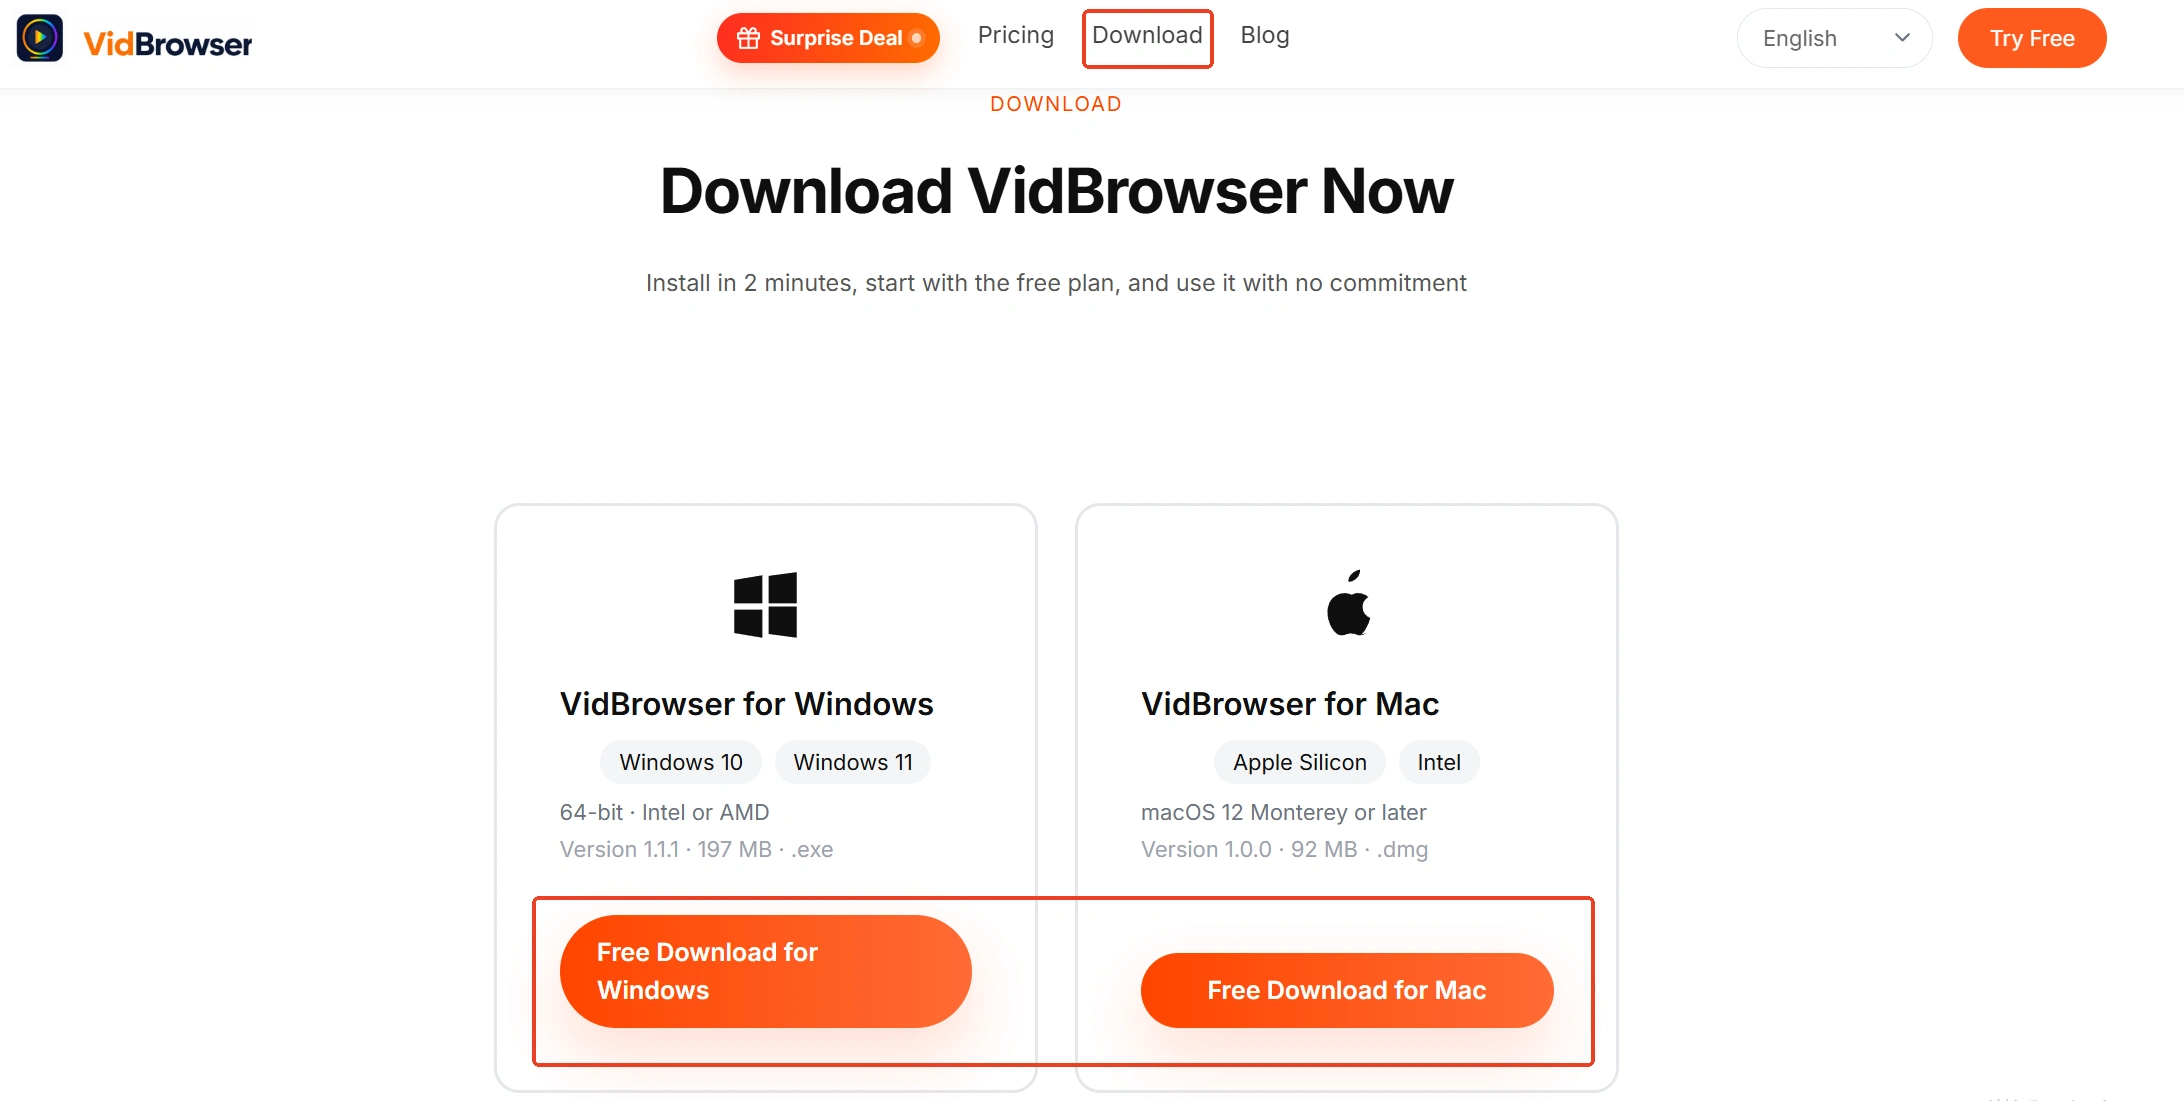
Крок 1: завантажте та встановіть VidBrowser
VidBrowser — настільний відеобраузер для перегляду відео, вирізання фрагментів і збереження на Windows і Mac, зі вбудованими завантаженням і записом; установка займає кілька хвилин.
Крок 2: відкрийте платформу підписок у VidBrowser і увійдіть
Увійдіть в акаунт, знайдіть відео, яке плануєте дивитися в дорозі, і програйте короткий уривок, щоб переконатися, що завантаження йде нормально.
Крок 3: збережіть записом (перший вибір для захищеного контенту)
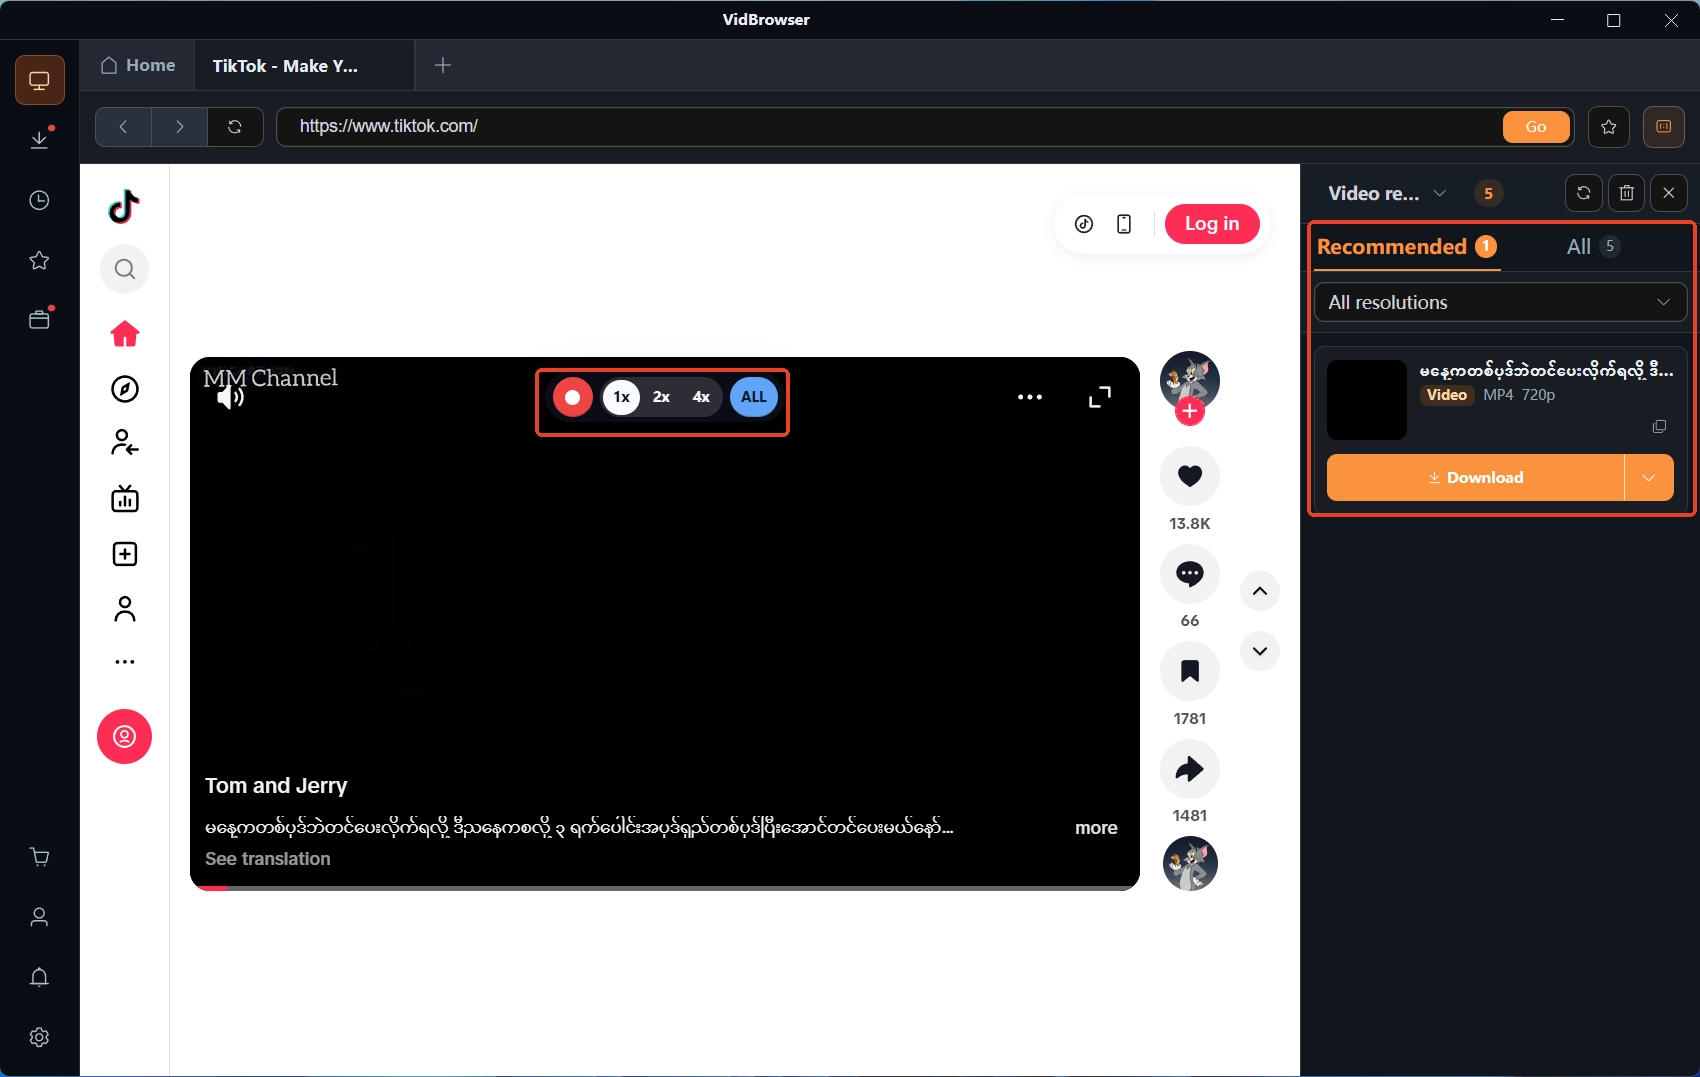
Відео платформ підписок переважно захищені авторським правом і недосяжні для звичайних завантажувачів, тож запис у VidBrowser — найнадійніший спосіб збереження: наведіть мишу на кадр, і з'явиться панель запису — виберіть швидкість (1x у реальному часі, 2x або 4x швидше), натисніть «Record All» для запису всього відео, кнопка запису ліворуч запускає і ставить на паузу в будь-який момент; усе, що програвається, можна записати.
Крок 4: доповніть завантаженням там, де доступна пряма
Якщо відео доступне прямому завантаженню, панель «Video Library» праворуч теж показує записи з помаранчевою кнопкою «Download» — один клік зберігає в MP4 (роздільність можна вибрати заздалегідь).
Крок 5: звірте історію завантажень і переконайтеся, що все приземлилося
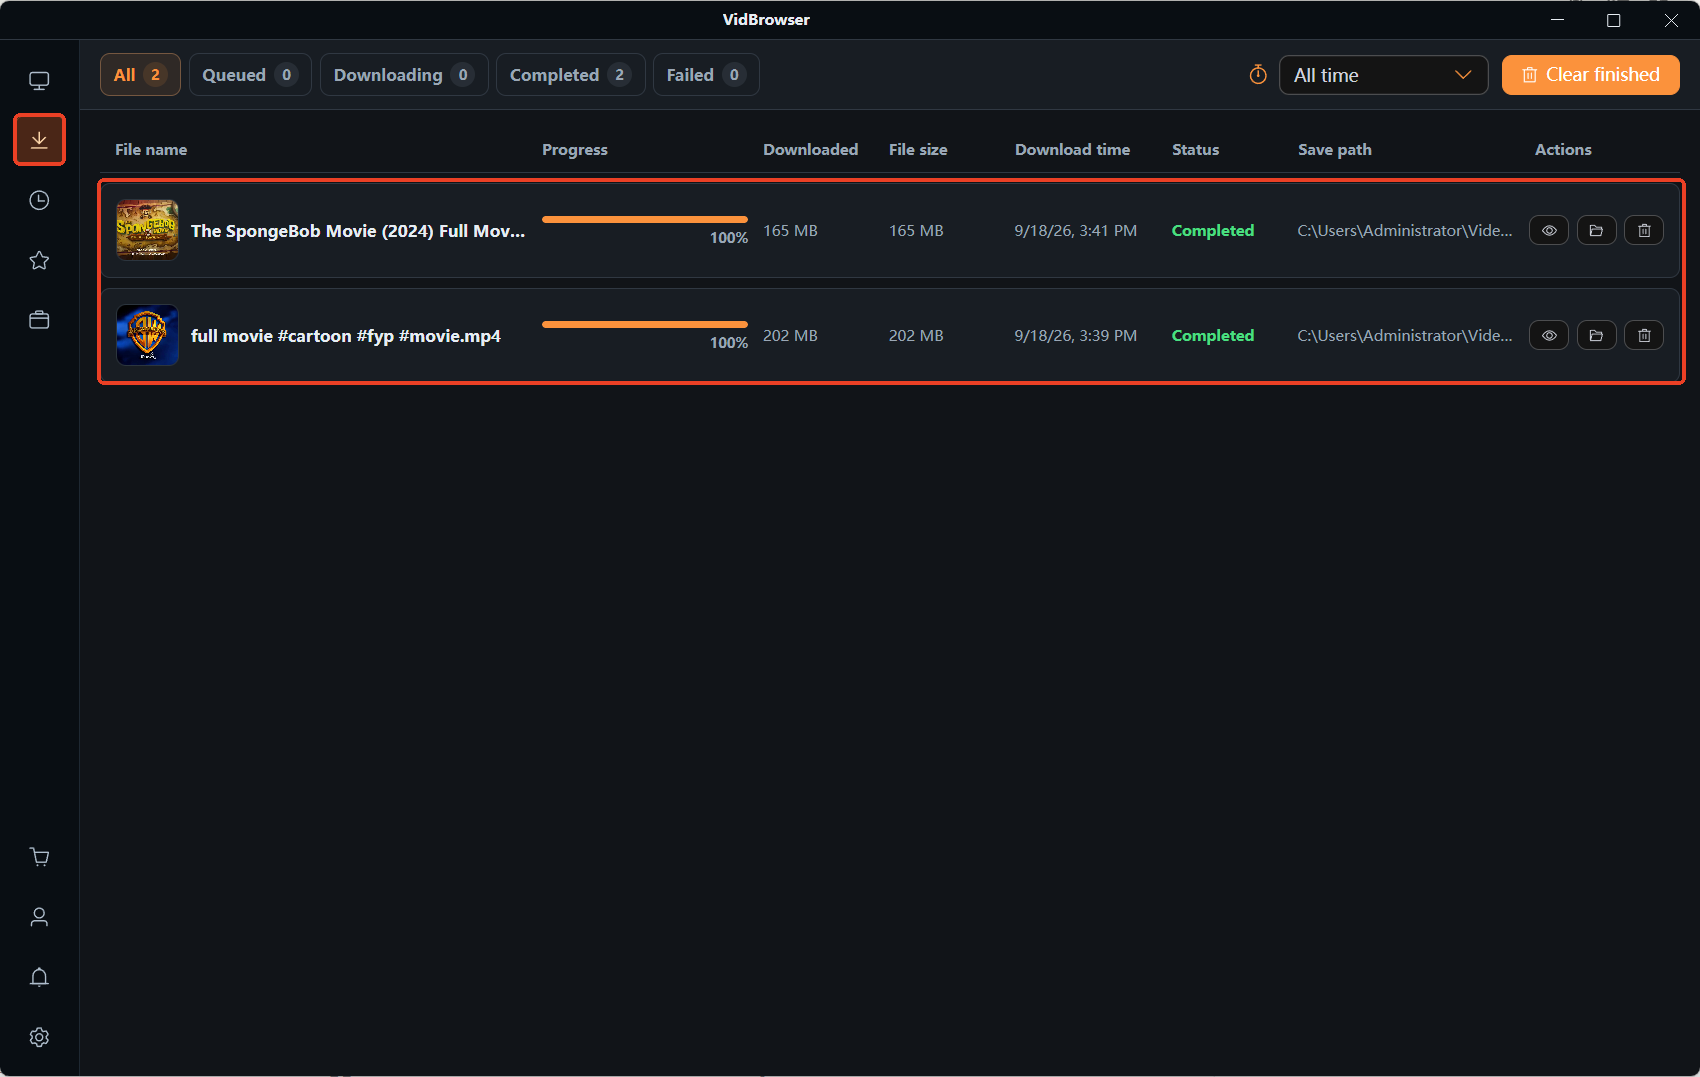
Відкрийте історію завантажень через значок годинника в лівій навігації, перевірте ім'я, розмір і статус кожного запису, і в дорозі просто відкривайте і дивіться — жодна точка доступу не задіяна.
Наприкінці
Зведемо до двох пунктів: шифрування контенту робить перегляд платформ підписок у публічному WiFi безпечнішим, ніж підказує інтуїція, і позицію FTC можна спокійно цитувати; але справжність точки доступу і стан входу поза зоною захисту шифрування, і звірка точки перед підключенням, вимкнення автопідключення і переведення чутливих операцій на мобільний трафік — найвигідніша оборона. Бажане збережіть локально заздалегідь і дивіться офлайн у дорозі — публічну точку навіть не доведеться торкати.
Часті запитання
Залишатися в системі весь час — що буде в публічній мережі
Стан входу несе облікові дані, і що довша сесія, то вища їхня цінність для атакувального. Виходьте з акаунта після публічної мережі і додайте двофакторну перевірку — шкода від крадіжки даних затримається за другими дверима.
Мобільний трафік чи власна точка доступу — що надійніше
Зі своїм тарифом надавайте перевагу власній точці: це мережа, збудована вами, ім'я і пароль у ваших руках, ланцюг довіри повний. Публічні точки залиште для малочутливих справ на кшталт читання новин.
Повернулися додому і помітили дивне в акаунті — з чого почати
Спершу від'єднайте пристрій від усіх мереж, потім змініть пароль і переконайтеся, що двофакторна перевірка увімкнена, і нарешті перевірте повідомлення про входи на незнайомі пристрої та місця; підозрілі акаунти обробляються першими.


